
İcra zamanı virtualizasiya
Naməlum kodun icrası təcrid qatına yönləndirilir. Bu yanaşma etibarlı tətbiqlərin işini qorumaqla riskli qarşılıqlı əlaqələri ayırır.
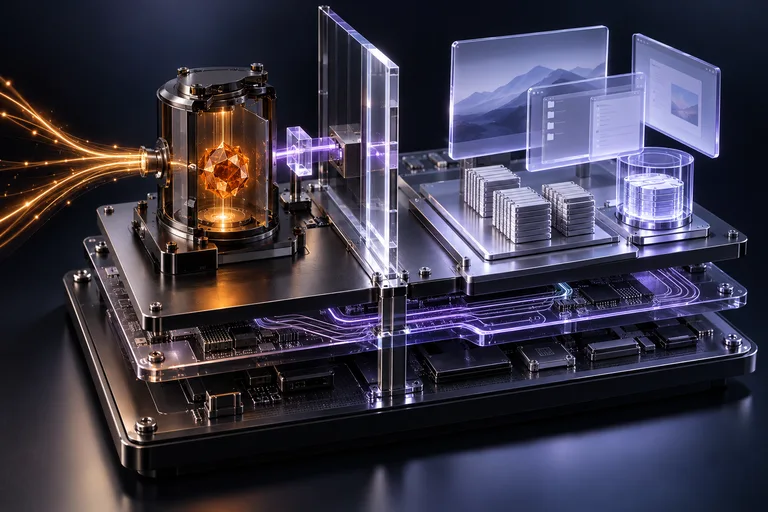
XCITIUM / ZeroDwell™
Naməlum icra olunan faylları təhlil zamanı virtual mühitdə təcrid edin. Tətbiq işləməyə davam edir, əsas sistem resursları isə təcrid sərhədinin arxasında qalır.
TEXNOLOGİYA YAXINDAN
ZeroDwell naməlum faylı yalnız imzasına görə təhlükəsiz saymır. İcra zamanı virtualizasiya və Verdict Cloud təsnifatı birlikdə işləyir.

Əsas sistem: fayllar · reyestr · yaddaş
Faylın reputasiyası yoxlanılır. Məlum etibarlı, zərərli və hələ təsnif edilməmiş fayllar fərqləndirilir.
Naməlum → təcridNaməlum proqram virtual mühitdə işləyir. Fayl sistemi, reyestr və yaddaşla qarşılıqlı əlaqə əsas sistemdən ayrılır.
Əsas sistemdən ayrılırAvtomatlaşdırılmış təhlil, təhdid məlumatları və mütəxəssis yoxlaması faylın davranışını araşdıraraq təsnifata kömək edir.
Etibarlı təsnifatTəsnifat son nöqtə siyasətinə ötürülür: etibarlı fayl üçün normal icra, zərərli fayl üçün bloklama və cavab tədbirləri.
İcazə və ya bloklamaTƏHLÜKƏSİZLİK KOMANDASI ÜÇÜN
Naməlum kodun icrası təcrid qatına yönləndirilir. Bu yanaşma etibarlı tətbiqlərin işini qorumaqla riskli qarşılıqlı əlaqələri ayırır.
Verdict Cloud faylların avtomatlaşdırılmış təhlilini insan ekspertizası ilə tamamlayır; nəticələr müştəri agentlərinə çatdırılır.
Daxili və xarici təhdid məlumatları komprometasiya indikatorlarını yoxlamağa, xəbərdarlıq və bloklama qərarlarını dəstəkləməyə kömək edir.
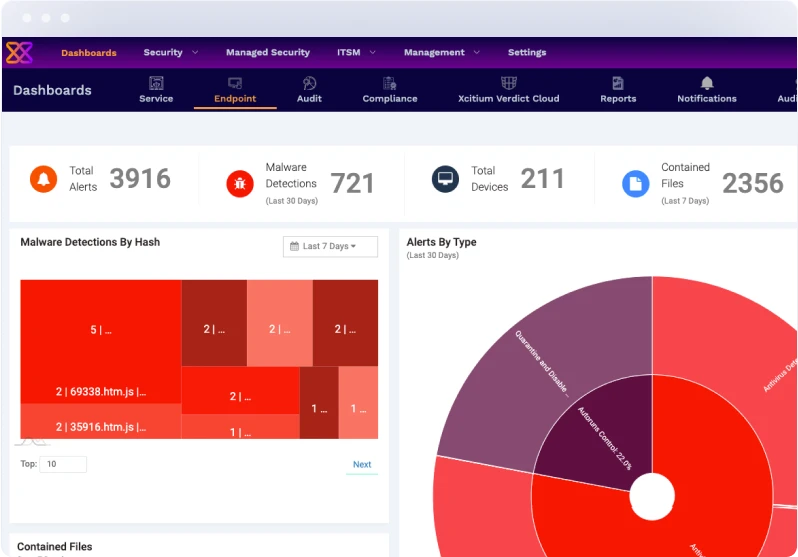
PLATFORMA İLƏ TANIŞ OLUN
Mərkəzləşdirilmiş idarəetmə təhlükəsizlik siyasətlərini, son nöqtələrin vəziyyətini və xəbərdarlıqları bir iş mühitində birləşdirir.
Xcitium məhsul sənədiİmkanlar
Xcitium endpoint stekində antivirus faylları yoxlayır və karantinə alır, host firewall və təhlükəsizlik profilləri giriş-çıxış trafikinə nəzarət edir. ZeroDwell naməlum proqramın icrasını ayrıca təcrid qatına yönləndirir.
VirusScope proses davranışını araşdırır. Skript təhlili və əməliyyat sistemi fəaliyyətinin monitorinqi faylsız hücum ssenarilərini araşdırmaq üçün əlavə siqnallar verir; nəticələr son nöqtə hadisələri ilə əlaqələndirilir.
Müdafiə Client Security agenti vasitəsilə cihazlara yerləşdirilir. Buluddan çatdırılan yeniləmələr zərərli proqram imzalarını və təsnifat nəticələrini agentə ötürür. EPP və EDR üçün Advanced, idarə olunan cavab üçün Managed və genişləndirilmiş əhatə üçün Complete paketlərini müqayisə edin.
Daxili və xarici təhdid məlumatı mənbələri komprometasiya indikatorlarına əsasən bildiriş və bloklama qərarlarını dəstəkləyir.
Təşkilat öz təhdid məlumatlarını Xcitium platformasına daxil edərək indikatorları təhlükəsizlik siyasətlərində istifadə edə bilər.
Verdict Cloud prosesin icrası zamanı MD5 hash-i yoxlayaraq faylın reputasiyasını qiymətləndirməyə kömək edir.
Verdict Cloud bir neçə AI mühitini mütəxəssis təhlili ilə birləşdirir. Təsnifat nəticələri qlobal olaraq real vaxtda yayımlanır.
Yanaşmaların müqayisəsi
| Meyar | ZeroDwell | EDR |
|---|---|---|
| Əsas rol | Təsnif edilməmiş icra faylını analiz davam edərkən virtual mühitdə saxlamaq. | Endpoint hadisələri və telemetriyası əsasında şübhəli fəaliyyəti araşdırmaq. |
| Əsas giriş | Fayl reputasiyası, icra hadisəsi, Verdict Cloud və qoşulmuş təhdid feed-ləri. | Agent vasitəsilə toplanan proses, fayl və davranış telemetriyası. |
| Əsas qərar | Etibarlı, zərərli və ya hələ məlum olmayan fayl üçün icra qaydasını tətbiq etmək. | Hadisəni təhlil edib cavab tədbirlərini və araşdırmanı yönləndirmək. |
| Bir-birini necə tamamlayırlar | Naməlum faylın icrası zamanı riski təcrid qatında məhdudlaşdırır. | Endpoint hadisələrinin kontekstini və cavab iş axınını təmin edir. |
İşə başlamazdan əvvəl
Dəstəklənən tipik cihazları və təsdiqlənmiş zərərsiz naməlum test proqramını seçin. Tətbiq uyğunluğunu, təcrid olunmuş yazma cəhdlərini və buraxma/bloklama siyasətini yoxlayın. Sonra Verdict Cloud bağlantısı olmadıqda davranışı, MD5 reputasiya sorğusunu və təhdid lentlərini yoxlayın; bildiriş və bərpa məsuliyyətini razılaşdırın.
Test proqramının yazma cəhdləri təcrid qatında qalırmı və uyğun tətbiqlər işləyirmi?
Təhlükəsiz hesab edilən faylın adi icrasına və zərərli faylın bloklanmasına hansı siyasət qərar verir?
Verdict Cloud-a bağlantı olmadıqda faylın icrası, bildirişi və jurnal qeydi necə işləyir?
Təhdid indikatorunu bloklamaq, istisna etmək və ya ləğv etmək səlahiyyəti kimdədir?
Seçimdən əvvəl
Xeyr. Naməlum icra oluna bilən yüklər təhlil və təsnifat zamanı təcrid olunmuş mühitdə işləyə bilər; ümumi qadağa yoxdur.
Xeyr. ZeroDwell-in təcridi EDR telemetriyasını, araşdırma və cavabı tamamlayır.
ZeroDwell daxili və xarici təhdid məlumatı mənbələrindən, eləcə də təşkilatın öz indikatorlarından istifadə edə bilər.
Prosesin icrası zamanı MD5 hash Verdict Cloud-a göndərilir və faylın reputasiyası yoxlanılır.
İndikatorlar siyasətlərdə bildiriş və bloklama üçün istifadə olunur. İstisnalar və qərar səlahiyyətləri təşkilatın qaydaları ilə müəyyən edilir.
Təsnifat nəticələri qlobal olaraq real vaxtda yayımlanır. Mühitinizdə tətbiq qoşulma və təhlükəsizlik siyasətlərinə uyğun işləyir.
Xcitium
İnteqrasiyaları, pilotun əhatəsini və yerli tətbiq planını müəyyən edək.