
Виртуализация при запуске
Исполнение неизвестного кода переносится в изолированный слой. Это позволяет отделить потенциально опасные действия от ресурсов рабочего окружения.
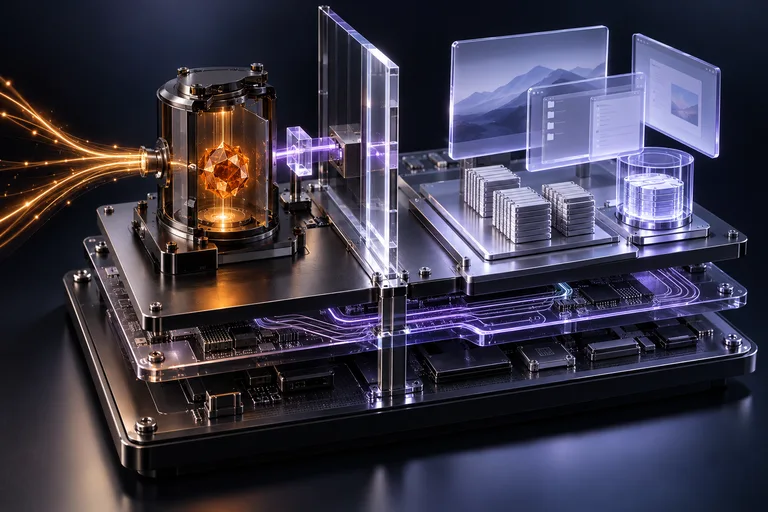
XCITIUM / ZeroDwell™
Запускайте неизвестные исполняемые файлы в изолированной виртуальной среде во время анализа. Приложение продолжает работу, а ресурсы основной системы остаются за границей изоляции.
ТЕХНОЛОГИЯ КРУПНЫМ ПЛАНОМ
ZeroDwell не считает неизвестный файл безопасным только потому, что он не совпал с известной сигнатурой. Виртуализация при запуске работает вместе с классификацией Verdict Cloud.

Основная система: файлы · реестр · память
Система проверяет репутацию файла и различает доверенные, вредоносные и ещё не классифицированные объекты.
Неизвестный → изоляцияНеизвестная программа выполняется в виртуальной среде. Её взаимодействие с файловой системой, реестром и памятью отделено от основной системы.
Отделён от основной ОСАвтоматический анализ, данные об угрозах и экспертная проверка помогают классифицировать объект по его поведению и признакам.
Уточнённый вердиктРезультат классификации применяется на конечной точке: штатное выполнение для доверенного файла, блокировка и меры реагирования для вредоносного.
Разрешение или блокировкаДЛЯ КОМАНДЫ БЕЗОПАСНОСТИ
Исполнение неизвестного кода переносится в изолированный слой. Это позволяет отделить потенциально опасные действия от ресурсов рабочего окружения.
Verdict Cloud дополняет автоматический анализ экспертной проверкой. Результаты классификации доставляются клиентским агентам.
Внутренние и внешние источники данных об угрозах помогают проверять индикаторы компрометации и поддерживают решения об оповещении и блокировке.
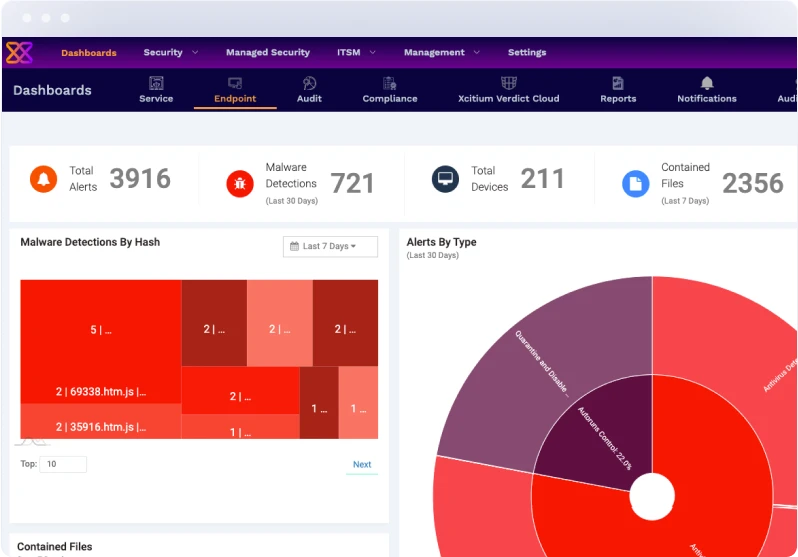
ЗНАКОМСТВО С ПЛАТФОРМОЙ
Централизованное управление объединяет политики безопасности, состояние конечных точек и уведомления в одном рабочем окружении.
Описание продукта XcitiumВозможности
В стеке защиты Xcitium антивирус проверяет файлы и помещает их в карантин, а межсетевой экран конечной точки и профили безопасности управляют входящим и исходящим трафиком. ZeroDwell направляет исполнение неизвестной программы в отдельный изолированный слой.
VirusScope исследует поведение процессов. Анализ скриптов и мониторинг активности ОС дают дополнительные сигналы для расследования бесфайловых атак; результаты связываются с событиями на конечной точке.
Защита развёртывается на устройствах через агент Client Security. Облачные обновления доставляют агенту сигнатуры вредоносного ПО и результаты классификации. Сравните пакеты Advanced для EPP и EDR, Managed для управляемого реагирования и Complete для расширенного охвата.
Внутренние и внешние ленты угроз поддерживают оповещение и блокировку по индикаторам компрометации.
Организация может включить собственные данные об угрозах в платформу Xcitium и использовать индикаторы в политиках защиты.
Verdict Cloud проверяет MD5-хеш при запуске процесса, помогая оценить репутацию файла.
Verdict Cloud сочетает методы анализа на основе ИИ и работу специалистов. Результаты классификации публикуются глобально в реальном времени.
Сравнение подходов
| Критерий | ZeroDwell | EDR |
|---|---|---|
| Основная роль | Запускать ещё не классифицированный файл в виртуальной среде на время анализа. | Расследовать подозрительную активность по событиям и телеметрии конечной точки. |
| Исходные данные | Репутация файла, событие запуска, Verdict Cloud и подключённые ленты угроз. | Телеметрия процессов, файлов и поведения, собранная агентом. |
| Основное решение | Применить правило исполнения для доверенного, вредоносного или ещё неизвестного файла. | Классифицировать событие и определить дальнейшее расследование и реагирование. |
| Как дополняют друг друга | Ограничивает риск при запуске неизвестного файла в изолированном слое. | Предоставляет контекст событий конечной точки и процесс реагирования. |
Перед началом работы
Выберите типичные поддерживаемые устройства и согласованный безопасный тестовый исполняемый файл с неизвестной репутацией. Проверьте совместимость приложений, запись внутри изолированной среды и правила разрешения или блокировки запуска. Затем оцените работу без связи с Verdict Cloud, проверку репутации по MD5 и ленты угроз; согласуйте оповещение и восстановление.
Остаются ли записи тестовой программы в изолированной среде и работают ли нужные приложения?
Какая политика разрешает обычный запуск признанного безопасным файла или блокирует вредоносный?
Что происходит с запуском файла, оповещениями и журналированием при потере связи с Verdict Cloud?
Кто уполномочен блокировать индикатор угрозы, создавать исключение или отменять его?
Перед выбором решения
Нет. Неизвестные исполняемые объекты могут запускаться в изолированной среде во время анализа; общего запрета нет.
Нет. Изоляция ZeroDwell дополняет телеметрию, расследование и реагирование EDR.
ZeroDwell может использовать внутренние и внешние ленты угроз, а также собственные индикаторы организации.
При запуске процесса MD5-хеш отправляется в Verdict Cloud для проверки репутации файла.
Индикаторы используются в политиках для оповещения и блокировки. Исключения и полномочия принятия решений определяются правилами организации.
Результаты классификации публикуются глобально в реальном времени. В вашей среде они применяются с учётом подключения и настроенных политик защиты.
Xcitium
Определим интеграции, объём пилота и план внедрения в Азербайджане.