
Proaktiv təhdid axtarışı
Jurnalların və normal davranış bazasının təhlili məlum siqnallardan kənar anomaliyaları axtarmağa kömək edir.
XCITIUM / Xcitium XDR
Son nöqtə, şəbəkə və bulud telemetriyasını əlaqələndirin. Təhlükəsizlik komandası insidentin kontekstini araşdırır və bir iş axınında cavab tədbirlərinə keçir.
TEXNOLOGİYA YAXINDAN
XDR dəstəklənən mənbələrdən hadisələri əlaqələndirərək onların tək-tək görünməyən əlaqələrini üzə çıxarır. Mənbə və inteqrasiyalar həllin konfiqurasiyasına uyğun seçilir.
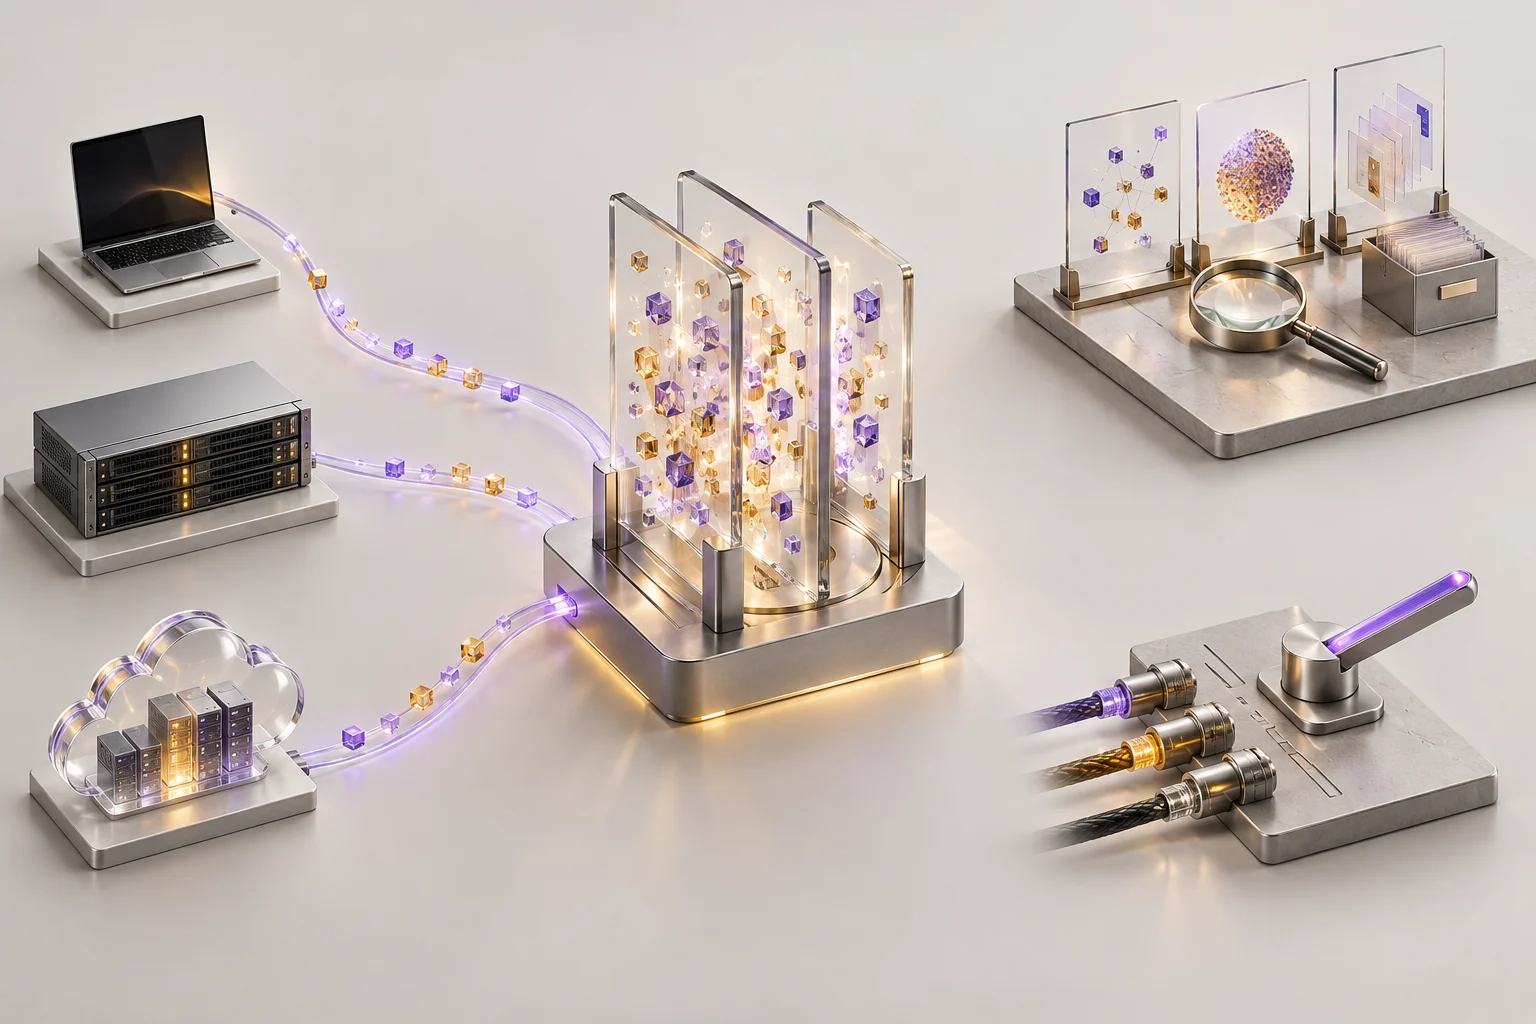
Son nöqtələr, şəbəkə və bulud mənbələrindən telemetriya araşdırma üçün vahid kontekst yaradır.
Birləşdirilmiş telemetriyaKomprometasiya indikatorları, fayl reputasiyası və davranış əlamətləri əlaqəli fəaliyyəti aşkar etməyə kömək edir.
İnsidentin kontekstiZaman xətti, Windows hadisə jurnalları, reyestr, veb tarixçə və fayl sistemi artefaktları araşdırmada istifadə olunur.
Əsaslandırılmış araşdırmaSon nöqtəni şəbəkədən təcrid edin, zərərli fəaliyyəti bloklayın, əlavə sübut toplayın və canlı cavab əmrlərindən istifadə edin.
Təcrid · bloklama · bərpaTƏHLÜKƏSİZLİK KOMANDASI ÜÇÜN
Jurnalların və normal davranış bazasının təhlili məlum siqnallardan kənar anomaliyaları axtarmağa kömək edir.
Fayl sistemi metadatası, hadisə jurnalları və reyestr məlumatları hücumun gedişini və təsirini qiymətləndirməyə kömək edir.
Xcitium Complete XDR istehsalçının SOC ekspertizasını əlavə edir. Azərbaycan layihəsində xidmət paketi, inteqrasiyalar və eskalasiya qaydaları ayrıca müəyyən edilir.
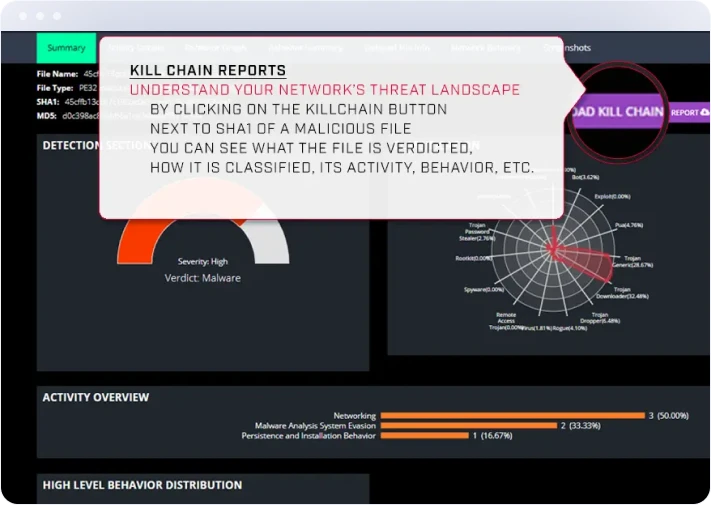
PLATFORMA İLƏ TANIŞ OLUN
Kill Chain hesabatı faylın təsnifatını, fəaliyyətini və davranış əlamətlərini bir araya gətirir. Bu kontekst araşdırmanın növbəti addımını seçməyə kömək edir.
Xcitium məhsul sənədiİmkanlar
Complete XDR SOC analitikləri təhlükəsizlik hadisələrini araşdırır və cavab tədbirləri üzrə tövsiyələr verir.
Təcavüzkar fəaliyyəti, zərərli proqramlar və şübhəli davranış haqqında bildirişlər analitikə araşdırma prioritetlərini seçməyə kömək edir.
Avtomatlaşdırılmış forensik toplama və hücum zaman xətti hadisəni bərpa etməyə kömək edir. $MFT, Windows Event Logs, Registry və Web History artefaktlarının əhatəsi seçilmiş plan və konfiqurasiyadan asılıdır.
Bloklama, son nöqtənin təcridi, xüsusi əmrlər və Live Response cavab tədbirlərini dəstəkləyir. Complete XDR SOC araşdırması və tövsiyələr əlavə edir.
Yanaşmaların müqayisəsi
| Meyar | Xcitium XDR platforması | Xcitium Complete XDR xidməti |
|---|---|---|
| Əsas rol | Dəstəklənən mənbələrdən aşkarlama, hadisələrin əlaqələndirilməsi və cavab alətləri təqdim edir. | SOC analitiklərinin araşdırmasını və əməliyyat yönləndirməsini əlavə edir. |
| Əsas giriş | Son nöqtə, şəbəkə və bulud telemetriyası; mənbələrin siyahısı konfiqurasiyadan asılıdır. | Platformada yaradılan bildirişlər və araşdırıla bilən insidentlər. |
| Cavab və araşdırma | Təcrid, bloklama, forensik toplama və canlı cavab kimi konfiqurasiya edilmiş imkanlar. | SOC araşdırması, təhdid axtarışı və hadisədən sonrakı yönləndirmə. |
| Məsuliyyət sərhədi | Müştəri mənbələri, inteqrasiyaları, siyasəti və platforma əməliyyatlarını konfiqurasiya edir. | Xidmətin əhatəsi, iş saatları, eskalasiya və təsdiq qaydaları müqavilədə müəyyən edilir. |
İşə başlamazdan əvvəl
Məhdud mənbələrdə telemetriya və cavab icazələrini yoxlayın. Complete XDR üçün SOC əhatəsini, iş saatlarını, eskalasiyanı və təsdiq tələb edən əməliyyatları razılaşdırın.
Hansı son nöqtə, şəbəkə və bulud mənbələri, inteqrasiyalar və lisenziyalar əhatədədir?
Hansı təhdid bildirişləri yüksək prioritetlidir, kimə göndərilir və hansı eskalasiya qaydası işləyir?
Bloklama, cihazı təcrid etmə və canlı cavab əmrlərindən istifadə üçün hansı müştəri təsdiqi tələb olunur?
Complete XDR xidmətinin saatları, SOC araşdırma sahəsi və cavabdehlik müqavilədə necə müəyyənləşdirilir?
Seçimdən əvvəl
Platforma son nöqtə, şəbəkə və bulud telemetriyasını əlaqələndirir, bildiriş və araşdırma konteksti yaradır, konfiqurasiya edilmiş cavab tədbirlərini dəstəkləyir.
Complete XDR SOC analitiklərinin araşdırmalarını, təhdid axtarışını və insidentdən sonra tövsiyələri əlavə edir. Xidmətin əhatəsi müqavilədə müəyyən edilir.
Təcavüzkar fəaliyyəti, zərərli proqram və şübhəli davranış bildirişləri, forensik toplama və hücum zaman xətti mövcuddur. Artefaktların əhatəsi lisenziya və konfiqurasiyadan asılıdır.
Bloklama, cihazın təcridi, xüsusi əmrlər və Live Response konfiqurasiya edilmiş qaydalarla işləyir. Avtomatik və müştəri təsdiqi tələb edən addımlar cavab siyasətində müəyyən edilir.
Xcitium
İnteqrasiyaları, pilotun əhatəsini və yerli tətbiq planını müəyyən edək.