
01
Mənbələri qoşun
Firewall, server, endpoint, identifikasiya provayderləri və bulud API-lərindən uyğun jurnal axınlarını birləşdirin.
Mərhələnin nəticəsi: Mərkəzləşdirilmiş jurnal axınları
Xcitium həlli
Təhlükəsizlik telemetriyasının vahid görünüşü və SOC təsdiqi. Firewall, server, son nöqtə, identifikasiya və bulud mənbələrindən qeydlər normallaşdırılır, əlaqələndirilir və davranış analitikası ilə qiymətləndirilir.
Tələbləri müzakirə edin ↗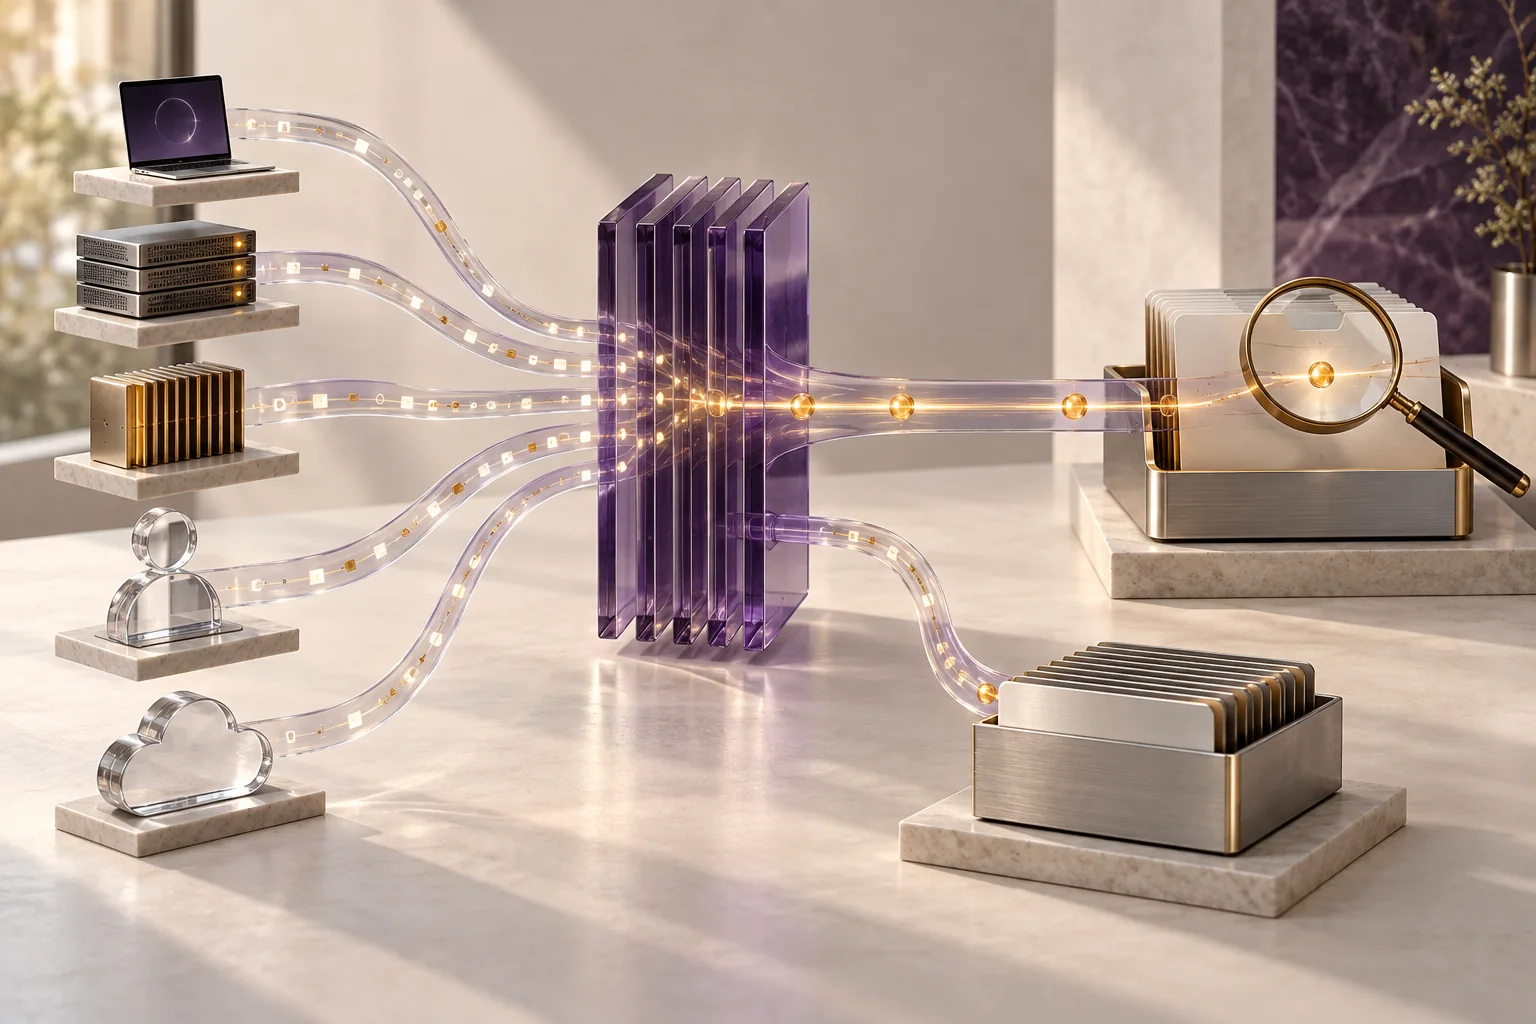
Jurnal mənbələri · SOC yoxlaması · sənədləşdirilmiş növbəti addımlar
Managed SIEM müxtəlif sistemlərdən gələn təhlükəsizlik telemetriyasını vahid iş axınında birləşdirir. Xidmət jurnalları normallaşdırıb əlaqələndirir, SOC xəbərdarlıqları yoxlayır və prioritetləşdirir, sonra analitik qeydləri və növbəti addımları olan ticket-lə nəticəni təqdim edir.
Firewall, server, endpoint, identifikasiya provayderləri və bulud API-lərindən uyğun jurnal axınlarını birləşdirin.
Mərhələnin nəticəsi: Mərkəzləşdirilmiş jurnal axınları
SIEM telemetriyanı toplayır və zənginləşdirir; qaydalar və davranış analitikası mənbələr arasında anomaliyaları üzə çıxarır.
Mərhələnin nəticəsi: Əlaqələndirilmiş hadisələr və davranış siqnalları
SOC analitikləri xəbərdarlıqları təsdiqləyir, risk səviyyəsini müəyyən edir və əhəmiyyətli hadisə üzrə ticket yaradır.
Mərhələnin nəticəsi: Prioritetli hadisə ticket-i
Ticket analitik qeydlərini və növbəti addımları saxlayır. Hesabatlar, audit izi və qaydaların tənzimlənməsi aşkarlama prosesinin davamlı təkmilləşdirilməsinə kömək edir.
Mərhələnin nəticəsi: Qeydlər, növbəti addımlar və hesabatlar
Əlaqələndirilmiş telemetriya, analitik tərəfindən yoxlanmış və prioritet verilmiş hadisələr, sənədləşdirilmiş izləmə addımları və audit üçün hesabat sübutları.
İmkanlar
Şəbəkə ekranı, server, son nöqtə, rəqəmsal identiklik və bulud jurnalları mərkəzləşdirilir, normallaşdırılır və təhlükəsizlik mənzərəsi üçün əlaqələndirilir.
Mənbələr qoşulur və jurnal formatları vahidləşdirilir; qaydalar hadisələri əlaqələndirir, SOC xəbərdarlıqları yoxlayıb prioritetləşdirir.
Analitik qeydləri və növbəti addımları olan müraciətlər, hesabatlar və audit izi cavab üçün məsul şəxsə ötürülür.
Jurnal mənbələri, qoşulma, saxlama müddəti, qaydalar və cavab səlahiyyətləri təklifdə razılaşdırılır.
Yanaşmaların müqayisəsi
| Meyar | İdarə olunan SIEM | İdarə olunan təhdid axtarışı |
|---|---|---|
| Əsas diqqət | Şəbəkə ekranı, server, son nöqtə, rəqəmsal identiklik və bulud jurnalları mərkəzləşdirilir, normallaşdırılır və təhlükəsizlik mənzərəsi üçün əlaqələndirilir. | Analitik fərziyyəsi əsasında telemetriyada məqsədli təhdid axtarışı. |
| İş axını | Mənbələr qoşulur və jurnal formatları vahidləşdirilir; qaydalar hadisələri əlaqələndirir, SOC xəbərdarlıqları yoxlayıb prioritetləşdirir. | Fərziyyə qurmaq, seçilmiş telemetriyada axtarmaq və tapıntını dərindən yoxlamaq. |
| Nəticə və ötürmə | Analitik qeydləri və növbəti addımları olan müraciətlər, hesabatlar və audit izi cavab üçün məsul şəxsə ötürülür. | Axtarış tapıntıları, səbəb araşdırması və müdafiəni gücləndirmə tövsiyələri. |
İşə başlamazdan əvvəl
Mənbələri, cavabdeh şəxsləri, formatları, hadisə həcmini, saxlanma müddətini, eskalasiya əlaqələrini və müraciəti kimin bağlayacağını dəqiqləşdirin. Seçilmiş mənbələrdən təsdiqlənmiş nümunə hadisələri korrelyasiya və analitik müraciətinə qədər izləyin; vaxt qeydlərini, konteksti, prioriteti və alıcını yoxlayın.
Lisenziya və giriş icazələri ilə hansı mənbələrdən, rəqəmsal identiklik və bulud jurnallarından istifadə etmək olar?
Təsdiqlənmiş xəbərdarlıq kimə və hansı kanalla göndərilir?
Jurnalların saxlanması, hesabatlar və insident müraciətinin müddəti necə müəyyən edilir?
Praktik ssenari
Hadisələr firewall, server, endpoint, identifikasiya və bulud mənbələrindən gəlir, lakin vahid görünüş yoxdur. Managed SIEM konfiqurasiya edilmiş jurnalları normallaşdırır, əlaqələndirir və SOC yoxlamasını təşkil edir.
Komanda üçün nəticə
Konfiqurasiya edilmiş telemetriyanın əlaqəli görünüşü
Yoxlanılmış prioritet xəbərdarlıqlar və qeydlər
Ticket-lər və auditə dəstək hesabatları
Seçimdən əvvəl
Firewall, server, son nöqtə, rəqəmsal identiklik və bulud jurnallarını birləşdirib əlaqələndirmək mümkündür.
SOC analitiki xəbərdarlığı yoxlayır, prioritet verir və qeydlə növbəti addımları göstərən müraciət açır.
Hesabatlarda analitik qeydləri, audit izi və qaydaları təkmilləşdirmək üçün məlumatlar ola bilər; saxlanma və tezlik müqavilədə razılaşdırılır.
Növbəti addım
İnfrastrukturunuzu və məqsədinizi paylaşın — uyğun həlli, pilotun əhatəsini və Azərbaycanda tətbiq şərtlərini müzakirə edək.