
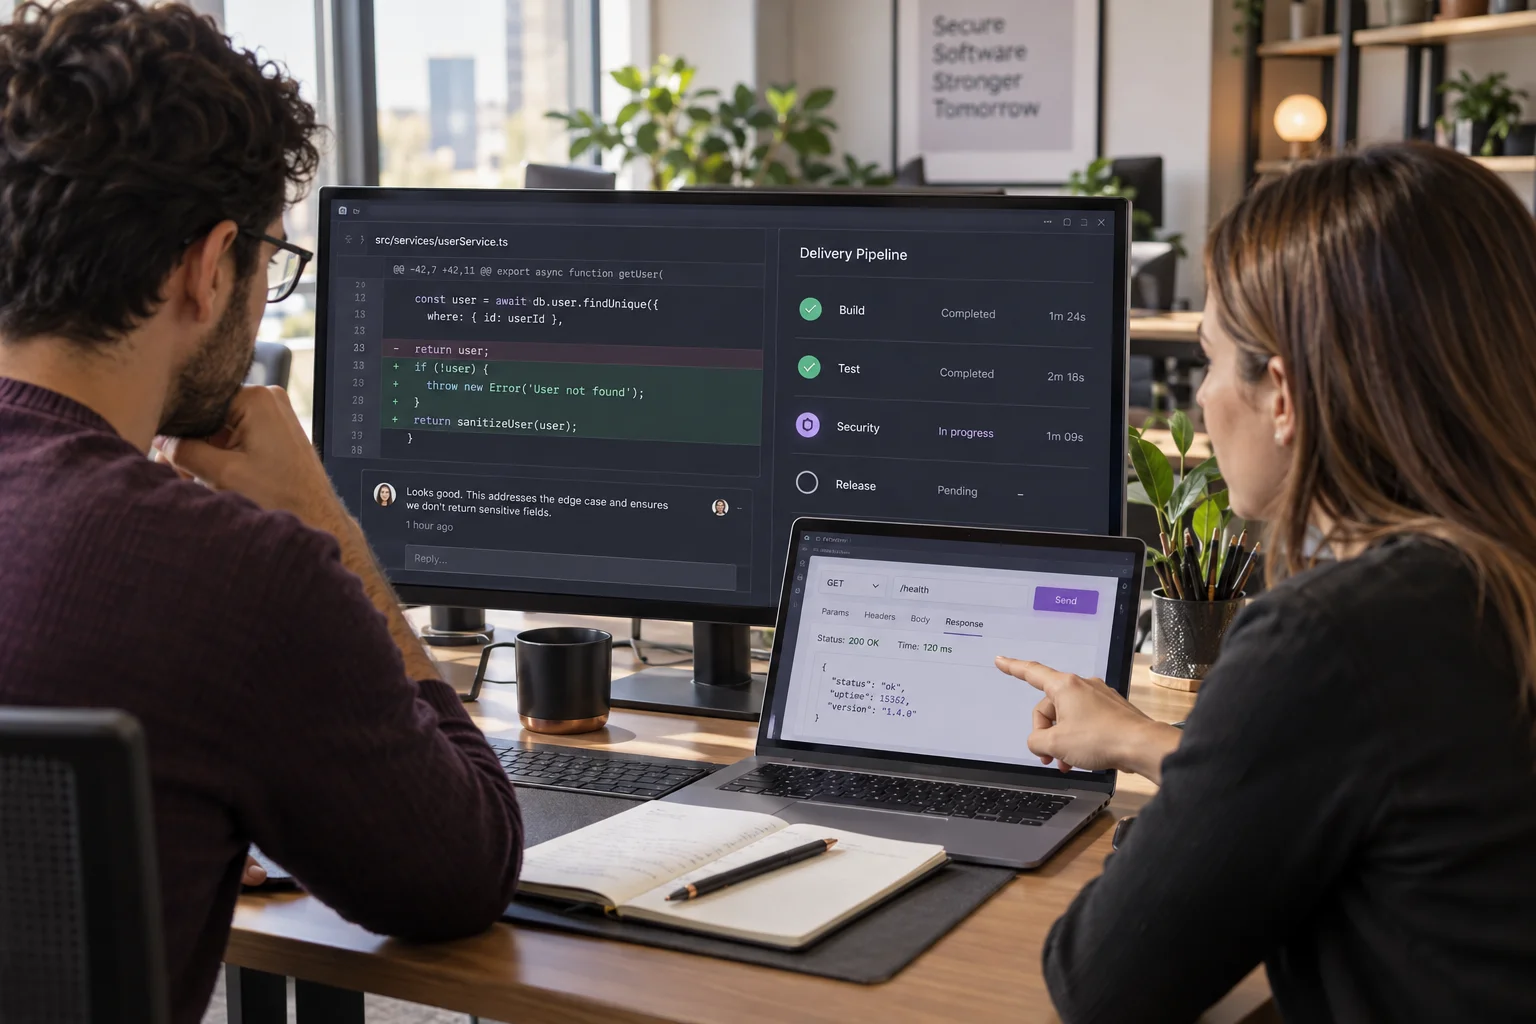
Əsas fikir
Diaqramla məlumat axınını və etibar sərhədlərini göstərin, hər riskə yoxlanıla bilən nəzarət bağlayın və test nəticəsini düzəlişlə yenidən yoxlayın.
Təhlükələri dizayndan başlayaraq modelləşdirin
Sistemin komponentlərini, həssas aktivlərini, məlumat axınlarını və etibar sərhədlərini xəritələyin. Komanda ilə “nə sıradan çıxa bilər?” sualını hər sərhəd və əməliyyat üçün verin. STRIDE kimliyin saxtalaşdırılması, məlumatın dəyişdirilməsi, edilmiş əməliyyatın inkarı, məlumatın açıqlanması, xidmətdən imtina və səlahiyyətlərin artırılması təhdidlərini nəzərdən keçirməyə kömək edir; hücum ağacı bir məqsədə aparan yolları açır, sui-istifadə ssenarisi isə qanuni funksiyanın zərərli istifadəsini göstərir. Metodu sistemə uyğun seçin, ehtimal və təsiri əsaslandırın, məsul şəxs və düzəlişi qeyd edin. Arxitektura və asılılıqlar dəyişəndə modeli yeniləyin.
Aktiv və axını müəyyən edin
Məsələn, hesab məlumatının brauzerdən API-yə, oradan verilənlər bazasına keçidini çəkin.
Sərhədi sorğulayın
Kimlik, icazə, daxil edilən etibarsız məlumat və komponentlərin komprometasiyası ilə bağlı riskləri qeyd edin.
Nəzarəti sınaqla təsdiqləyin
Hər yüksək risk üçün məsul şəxs, düzəliş və təkrar yoxlama təyin edin.
Injection, SQLi və RCE-yə qarşı əsas müdafiə
Injection etibarsız məlumatın SQL, shell və ya başqa interpreter üçün kod kimi qəbul edilməsindən yaranır. Məsələn, login sorğusunda istifadəçi adını SQL mətninə birləşdirmək istifadəçi girişini sintaksis kimi şərh etdirə bilər; parametrli sorğuda həmin dəyər kod deyil, məlumat olaraq qalır. Server tərəfində allow-list və tip yoxlaması əlavə qatdır. Shell əmrlərində mümkünsə interpreter-i çağırmaqdan yayının, əks halda arqumentləri ayrıca ötürün və səlahiyyəti məhdudlaşdırın. Deserialization-da yalnız gözlənilən tipləri qəbul edin, məlum olmayan obyektləri avtomatik yaratmayın; yaddaş təhlükəsizliyi və sərhəd yoxlamalarını nəzərdən keçirin. RCE komprometasiya olunmuş prosesdə kod icrasına imkan verə bilər, ona görə internetə açıq xidmətləri yeniləyin, icra səlahiyyətini və çıxış əlaqələrini məhdudlaşdırın, aşkarlama və bərpa planını sınaqdan keçirin.
In-band SQLi
Tətbiq cavabı eyni kanalda göstərir; error-based və UNION əsaslı sınaqlar buna daxildir.
Blind SQLi
Nəticə birbaşa görünmədikdə boolean cavab fərqi və ya gecikmə davranışı ilə məlumat çıxarıla bilər.
Out-of-band SQLi
Məlumat verilənlər bazası serverinin ayrıca DNS və ya HTTP əlaqəsi ilə çıxa bilər; bunu şəbəkə çıxışı və DB səlahiyyətlərini məhdudlaşdırmaqla azaldın.
Test növləri müxtəlif zəiflikləri tapır
SAST kodu işə salmadan potensial təhlükəli kod konstruksiyalarını aşkar edir; false positive və istifadə edilə bilməyən kod yolu əl ilə qiymətləndirilməlidir. SCA məlum zəiflikləri asılılıqlarla tutuşdurur, SBOM isə tətbiqdəki komponentlərin inventarını verir. DAST işləyən tətbiqə kənardan sorğu göndərir və autentifikasiya, konfiqurasiya, XSS və injection problemlərini axtarır; əhatəsi test edilən marşrut və rol ilə məhdudlaşır. IAST icra zamanı müşahidəni kod konteksti ilə birləşdirə bilər, lakin yalnız sınaqdan keçən axınları görür. OWASP Top 10 yoxlama üçün faydalı başlanğıcdır; access control, injection, kriptoqrafiya, XSS və misconfiguration risklərini sistemin özünə uyğun test edin. Unit testləri xarici servis və DB-dən asılı olmayanda daha təkrarlana bilir; inteqrasiya testləri modulların sərhədlərini və log/audit axınını yoxlayır. Fuzz test gözlənilməz input-larla sərhəd hallarını tapır. Nüfuzetmə testində icraçıya verilən əvvəlcədən məlumatı black-box, white-box və ya grey-box kimi müəyyən edin; hədəf sistemləri və icazəli əməliyyatları ayrıca razılaşdırın. Skan və nüfuzetmə testi bir-birini əvəz etmir.
İcra zamanı tətbiq olunan müdafiəni tətbiq kontekstində qiymətləndirin
RASP tətbiq prosesində icra kontekstini izləyir və uyğun qaydalar əsasında sorğunu və ya əməliyyatı bloklaya bilər. WAF isə HTTP trafiki tətbiqə çatmazdan əvvəl yoxlayır. Pilotda istifadə etdiyiniz dil və framework dəstəyini, bloklama rejimini, gecikməni, yanlış siqnalları və yeniləmə prosesini ölçün. Sınaqları real tətbiq axınları və nəzarətli hücum simulyasiyaları ilə aparın; tapılan kod və konfiqurasiya boşluqlarını ayrıca düzəldin.
| Nəzarət | Harada işləyir | Nəyi yoxlayın |
|---|---|---|
| SAST / SCA | Kod və dependency dəyişikliklərində | Əhatə, false positive, düzəliş sahibi |
| DAST / penetration test | İşləyən xidmət və onun interfeyslərində | Rol və marşrut əhatəsi, təhlükəsiz test sərhədi |
| WAF / RASP | Şəbəkə sərhədində / tətbiqin icra mühitində | Uyğunluq, gecikmə, bloklama və audit |
Konfiqurasiya və bulud nəzarətlərini kodla idarə edin
Standart etimadnamələri dəyişin, istifadə olunmayan xidmət və portları söndürün, giriş və IAM icazələrini minimuma endirin, məlumatı ötürülərkən və saxlanarkən qoruyun. Bulud yaddaşı, təhlükəsizlik qrupları, API və identity qaydaları üçün infrastruktur kodunu (IaC) yerləşdirmədən əvvəl skan edin və siyasət yoxlamasından keçirin; işlək parametrləri elan edilmiş konfiqurasiya ilə mütəmadi müqayisə edərək kənarlaşmaları aşkar edin. Hesabların ələ keçirilməsi, məlumatların həddindən artıq paylaşılması və açıq API-lər çoxbuludlu mühitdə daha geniş təsir göstərə bilər. CNAPP yanaşması CSPM, CWPP və CIEM-i IaC skanı ilə birləşdirə bilər; WAAP isə WAF, bot və DDoS nəzarətlərini API sorğularının tezliyinin məhdudlaşdırılması ilə əlaqələndirə bilər. Bunlar kateqoriya anlayışlarıdır, konkret məhsulun əhatəsini ayrıca yoxlayın. Provayderin idarə etdiyi platforma qatlarını və xidmət modelinə görə iş yükü, identiklik, şəbəkə və məlumat üzrə hansı nəzarətlərin komandanın məsuliyyətində qaldığını qeyd edin.
Tapıntını düzəlişə və təkrar sınağa qədər izləyin
Hər tapıntı üçün təsirlənən aktiv, sübut, risk səviyyəsi, məsul komanda, təhlükəsiz müvəqqəti tədbir və daimi düzəlişi qeyd edin. Risk sıralamasında istismar ehtimalı və mümkün zərəri nəzərə alın; təkcə alət balına əsaslanmayın. Düzəlişdən sonra eyni ssenarini yenidən işlədin, əlaqəli testləri CI-a əlavə edin və lazım olduqda threat model-i yeniləyin. Kritik sistemlərdə autentifikasiya, icazə və məlumat axınını həm avtomatlaşdırılmış, həm də müstəqil nəzərdən keçirmə ilə yoxlayın.