
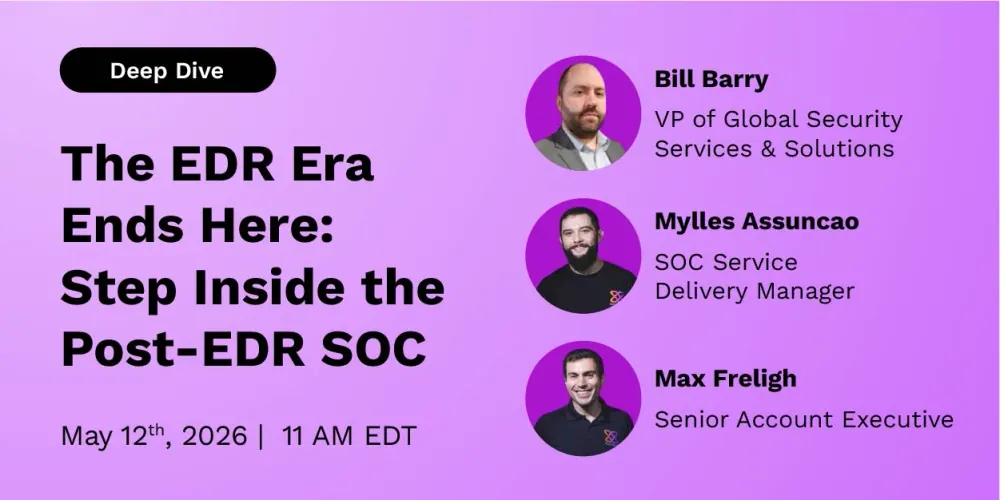
Aşkarlamadan araşdırmaya
Sessiya faylsız hücumların, əvvəllər məlum olmayan zəifliklərin istismarının və süni intellektlə müdafiədən yayınmanın EDR-də yaratdığı boşluqları araşdırır. Digər mövzular buraxılmış siqnaldan cavab tədbirlərinə qədər insidentin inkişafı və analitiklərin çoxsaylı xəbərdarlıqları izləmək əvəzinə təhdidləri yoxlamasıdır.
Təcridə üstünlük verən SOC
Post-EDR modeli naməlum fəaliyyəti təhlil müddətində təcrid olunmuş mühitdə saxlayır. Proqram real hücum ssenarilərini, siqnalların yoxlanmasını, SOC-un strateji işini, hücumçunun sistemdə qalma müddətini və çoxsaylı xəbərdarlıqların yaratdığı yorğunluğu əhatə edir.
Spikerlər və moderator
- Bill BarryQlobal təhlükəsizlik xidmətləri və həlləri üzrə vitse-prezident
- Mylles AssuncaoSOC xidmətlərinin çatdırılması meneceri
- Max FrelighBaş hesab meneceri · moderator