
Проактивный Threat Hunting
Анализ журналов и профиля нормального поведения помогает искать отклонения за пределами уже полученных уведомлений.
XCITIUM / Xcitium XDR
Связывайте телеметрию конечных точек, сети и облака. Команда безопасности получает контекст для расследования и переходит к реагированию в одном рабочем процессе.
ТЕХНОЛОГИЯ КРУПНЫМ ПЛАНОМ
XDR сопоставляет события поддерживаемых источников и раскрывает связи, которые трудно увидеть в отдельных уведомлениях. Состав источников и интеграций определяется конфигурацией решения.
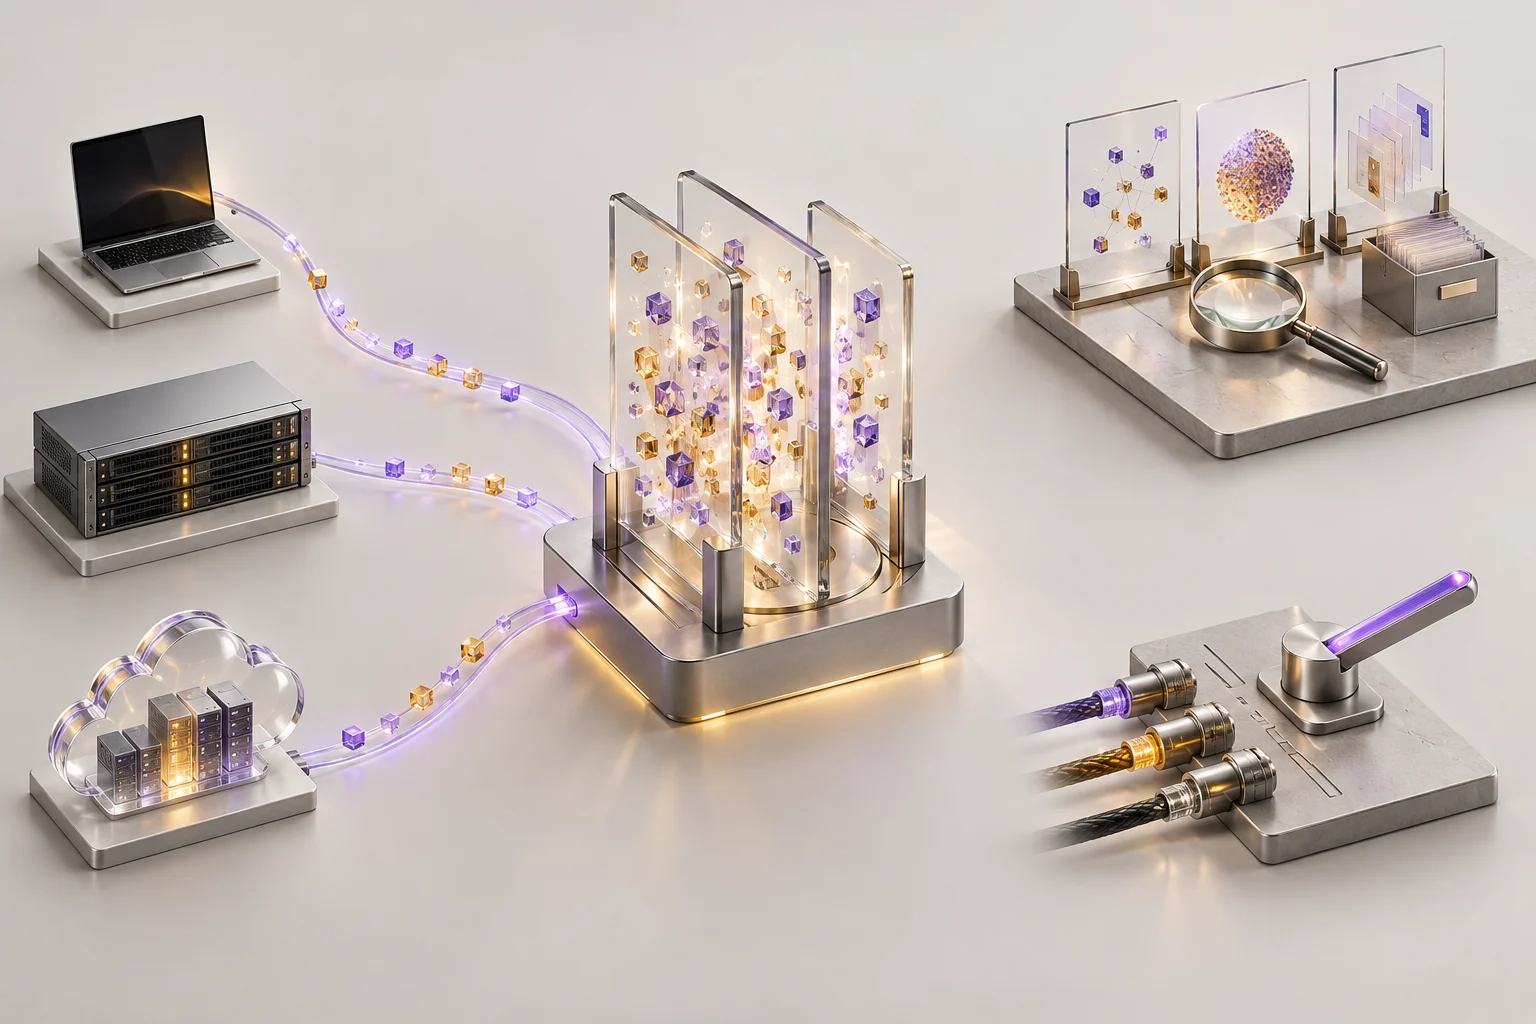
Телеметрия конечных точек, сети и облачных источников формирует общий контекст для расследования.
Объединённая телеметрияИндикаторы компрометации, репутация файлов и поведенческие признаки помогают выделить связанную активность.
Контекст инцидентаВременная шкала, журналы Windows, реестр, история браузера и артефакты файловой системы помогают восстановить последовательность атаки.
Обоснованное расследованиеИзолируйте конечную точку от сети, блокируйте активность, собирайте дополнительные доказательства и используйте команды Live Response.
Изоляция · блокировка · восстановлениеДЛЯ КОМАНДЫ БЕЗОПАСНОСТИ
Анализ журналов и профиля нормального поведения помогает искать отклонения за пределами уже полученных уведомлений.
Метаданные файловой системы, журналы событий и реестр помогают оценить последовательность и последствия действий атакующего.
Xcitium Complete XDR добавляет экспертизу SOC производителя. Для проекта в Азербайджане отдельно согласуются пакет услуг, интеграции и порядок эскалации.
ЗНАКОМСТВО С ПЛАТФОРМОЙ
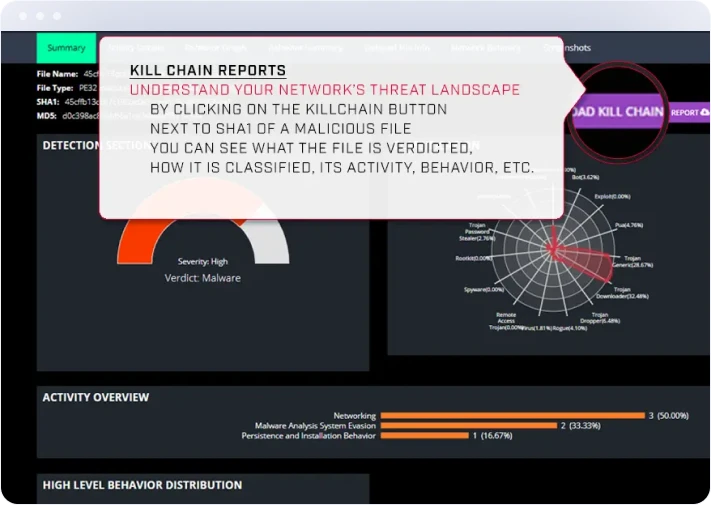
Отчёт Kill Chain собирает классификацию файла, его активность и поведенческие признаки. Этот контекст помогает выбрать следующий шаг расследования.
Описание продукта XcitiumВозможности
SOC-аналитики Complete XDR расследуют события безопасности и дают рекомендации по реагированию.
Уведомления о действиях злоумышленников, вредоносных программах и подозрительном поведении помогают аналитику выбрать приоритеты расследования.
Автоматизированный сбор данных и хронология атаки помогают восстановить ход инцидента. Охват артефактов $MFT, Windows Event Logs, Registry и Web History зависит от выбранного плана и конфигурации.
Блокировка, изоляция конечной точки, пользовательские команды и Live Response поддерживают реагирование. Complete XDR добавляет расследование SOC и рекомендации.
Сравнение подходов
| Критерий | Платформа Xcitium XDR | Услуга Xcitium Complete XDR |
|---|---|---|
| Основная роль | Предоставляет средства обнаружения, корреляции и реагирования для поддерживаемых источников. | Добавляет расследования SOC-аналитиков и рекомендации по реагированию. |
| Исходные данные | Телеметрия конечных точек, сети и облака; набор источников зависит от конфигурации. | Уведомления платформы и инциденты для расследования. |
| Реагирование и расследование | Настроенные функции, такие как изоляция, блокировка, сбор данных и Live Response. | Расследование SOC, поиск угроз и рекомендации после инцидента. |
| Граница ответственности | Клиент настраивает источники, интеграции, политики и работу платформы. | Охват услуги, часы работы, эскалация и согласование определяются договором. |
Перед началом работы
На ограниченном наборе источников проверьте телеметрию, уведомления и полномочия реагирования. Для Complete XDR согласуйте область расследований SOC, часы работы, эскалацию и действия, требующие подтверждения.
Какие источники конечных точек, сети и облака, интеграции и лицензии входят в охват?
Какие уведомления об угрозах имеют высокий приоритет, кому они направляются и как происходит эскалация?
Какое подтверждение клиента требуется для блокировки, изоляции устройства и команд Live Response?
Как в договоре определяются часы услуги Complete XDR, охват расследований SOC и ответственность сторон?
Перед выбором решения
Платформа связывает телеметрию конечных точек, сети и облака, предоставляет уведомления и контекст расследования, поддерживает настроенные ответные действия.
Complete XDR добавляет расследования SOC-аналитиков, поиск угроз и рекомендации после инцидента. Охват услуги определяется договором.
Доступны уведомления о действиях злоумышленников, вредоносных программах и подозрительном поведении, сбор данных и хронология атаки. Охват артефактов зависит от лицензии и конфигурации.
Блокировка, изоляция устройства, пользовательские команды и Live Response работают по настроенным правилам. Автоматические шаги и действия с подтверждением клиента определяются политикой реагирования.
Xcitium
Определим интеграции, объём пилота и план внедрения в Азербайджане.