
Əsas fikir
Əvvəlcə mənbə və araşdırma məqsədini seçin; sonra ötürmə, sahə xəritələmə, saxlanma, giriş və xərc qaydalarını həmin məqsədə uyğun qurun.
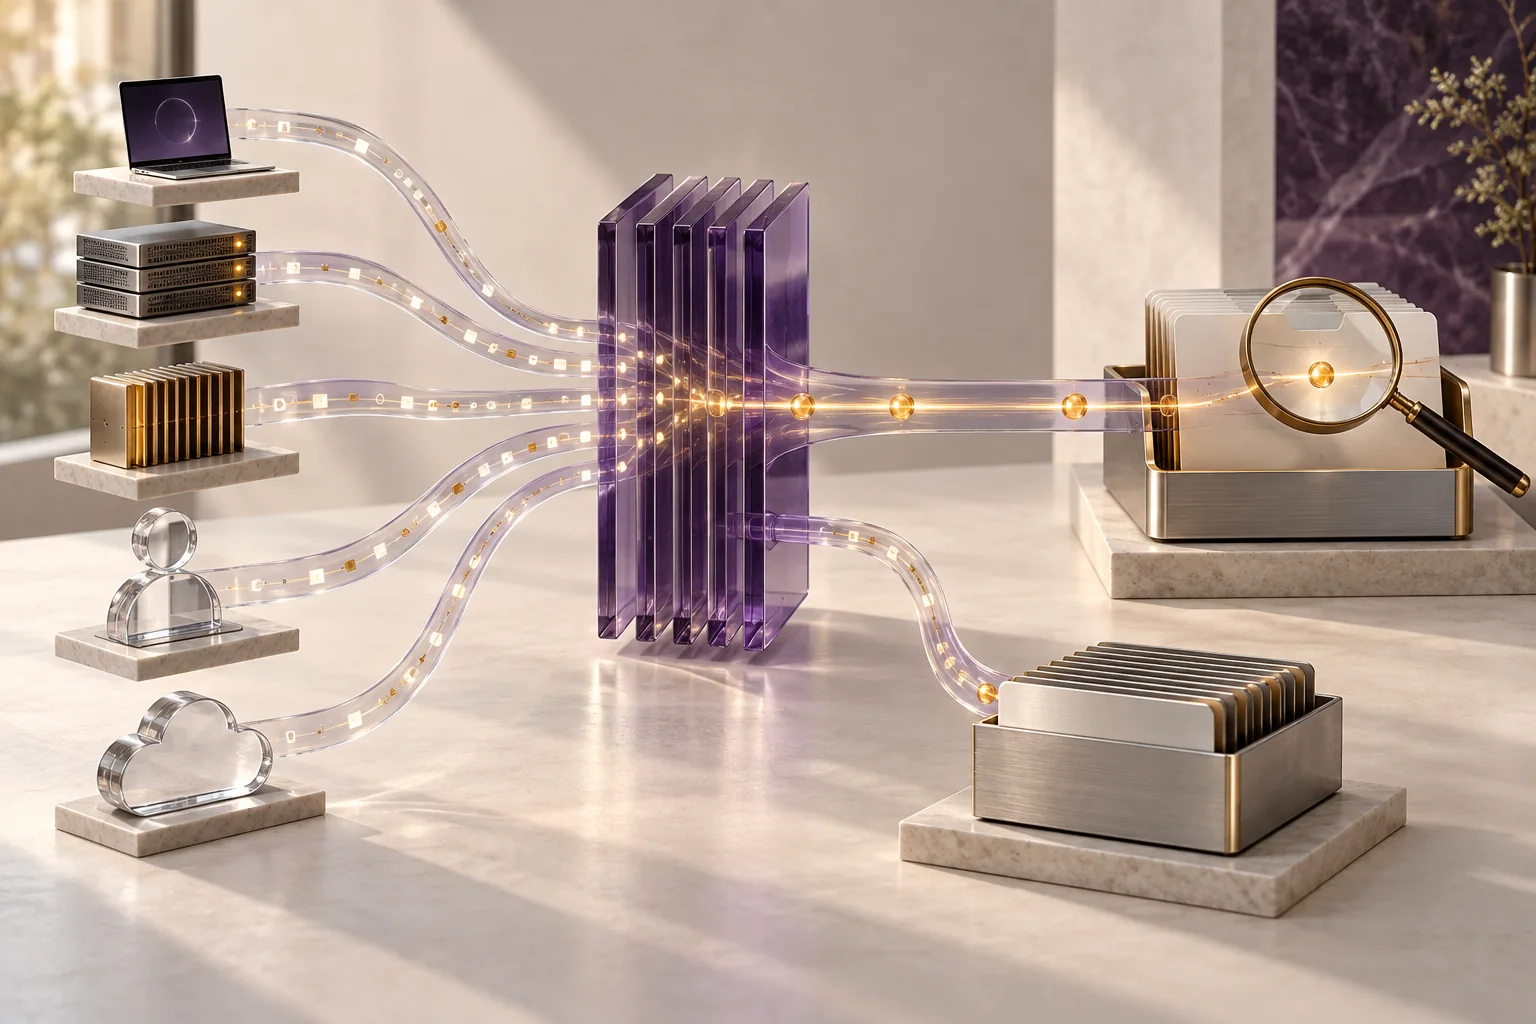
Mənbədən axtarışa qədər axın
Mərkəzləşdirilmiş jurnal sistemi ayrı faylları toplamaqdan daha geniş iş görür. Tipik axında mənbə hadisəni yaradır, agent və ya API onu ötürür, qəbul qatı formatı yoxlayır, parser sahələri çıxarır, emal qatı metadata və trace konteksti əlavə edə bilər, indeks və ya arxiv məlumatı saxlayır, axtarış və xəbərdarlıq isə onu operator üçün istifadəyə verir. Hər mərhələdə itən, gecikən və ya təkrarlanan qeydləri ölçmək vacibdir.
Mənbə və ötürmə
Tətbiq, əməliyyat sistemi, veb-server, şəbəkə cihazı və bulud xidməti; agent, syslog və ya API ilə göndərilə bilər.
Qəbul və emal
Formatı tanıyın, sahələri çıxarın, vaxtı və mənbəni saxlayın; yalnız ehtiyac varsa metadata əlavə edin.
Saxlama və istifadə
İsti axtarış, daha ucuz arxiv, axtarış qaydaları və xəbərdarlıq marşrutunu məqsədə görə müəyyənləşdirin.
Parsing və normallaşdırma
Parser xam sətirdən vaxt, səviyyə, mənbə, HTTP statusu və mesaj kimi sahələri ayırır. JSON və Windows Event Log kimi strukturlu formatda sahələr hazır ola bilər; sərbəst mətn və CSV üçün qayda, delimiter və ya nümunə əsaslı parser lazım ola bilər. Əvvəlcə nümayəndəvi qeydləri götürüb nəticəni yoxlayın: vaxt qurşağı, boş dəyər, qaçış simvolları və yeni format versiyaları sahə xəritəsini poza bilər. Məlumat siyasətinizin icazə verdiyi ilkin qeydi saxlayın ki, parser düzəlişi sonradan yoxlanıla bilsin; sirləri və lazımsız şəxsi məlumatları çıxarın.
Formatı tanıyın
W3C, JSON/JSONL, CSV, syslog və Windows Event Log fərqli quruluşa malikdir.
Sahələri sabitləşdirin
Sahə adlarını, tiplərini və saat standartını mənbələr arasında eyniləşdirin.
Parser-i sınaqdan keçirin
Yeni sahə və ya format dəyişikliyində nümunə qeydləri yenidən yoxlayın.
Axtarış, təhlil və korrelyasiya
Axtarış konkret vaxt aralığı, xidmət, hadisə növü və nəticə ilə başlasın. Təkrarlanan xəta artımını, uğursuz asılılığı və buraxılış vaxtını əlaqələndirin; tək bir qeydin səbəbi sübut etdiyini fərz etməyin. Elastic Stack-də Elastic Agent və ya Filebeat məlumatı daşıya, Logstash daha mürəkkəb emal edə, Elasticsearch indeksləyib axtara, Kibana isə sorğu və panellər göstərə bilər. Graylog axtarış, pipeline qaydaları və panellər təqdim edir; Prometheus tipli metrik sistemi hadisə jurnalının əvəzi deyil. Alətlərin mövcud funksiyası versiyaya və quruluşa görə dəyişir.
Saxlanma, bütövlük və xidmət seçimi
Saxlanma müddəti məqsəd, daxili siyasət, tətbiq olunan öhdəlik və araşdırma ehtiyacına görə müəyyənləşdirilir; bütün təşkilatlar üçün vahid müddət yoxdur. İsti indeksin qiyməti, arxivə bərpa vaxtı, məlumatın yeri, giriş hüquqları, ixrac imkanı, ötürmə şifrələməsi və saxlanmış qeydlərin dəyişdirilmədən qorunması planın hissəsidir. Xidmət kimi jurnal platforması seçərkən qəbul etdiyi mənbələri, sorğu dilini, həcm və saxlanma hesablamasını, bildiriş inteqrasiyasını və müqavilə bitəndə məlumat çıxarma prosesini sınaqdan keçirin. Jurnalların idarə edilməsi toplama, saxlama və axtarışı əhatə edir. SIEM təhlükəsizlik hadisələrinin aşkarlanması və araşdırılması üçün qaydalar və digər təhlil üsulları əlavə edir; konkret məhsulların imkanları üst-üstə düşə bilər.
Giriş və bütövlük
Jurnal administratorlarının səlahiyyətini məhdudlaşdırın, dəyişiklik və silinməni izləyin, ötürmə zamanı qoruyun.
Xərc və həcmi ölçün
Mənbə başına həcm, indeksləmə, saxlanma, sorğu və arxivdən bərpa xərclərini real məlumatla sınaqdan keçirin.
Müddəti sənədləşdirin
Saxlanma və silinmə qaydasının sahibi və məqsədi aydın olmalıdır; uyğunluq nəticəsini yalnız platforma xüsusiyyətindən çıxarmayın.
Faylların böyüməsinin qarşısını alın
Jurnal rotasiyası vaxta və ya ölçüyə görə aktiv faylı dəyişir və ya boşaldır, əvvəlki qeydləri isə saxlayır; sıxılma və silinmə ayrıca siyasətdir. Linux-da logrotate qaydaları gündəlik, həftəlik və ya ölçü həddinə görə işləyə bilər. Tətbiqin faylı açıq saxlayıb yazmağa davam etməsi rename əsaslı dövriyyəyə təsir edə bilər; uyğun yenidən açma siqnalını və ya xidmət mexanizmini yoxlayın. Windows Event Log üçün maksimum ölçü, üzərinə yazma və arxiv siyasətini Event Viewer/Group Policy vasitəsilə sahibin planına uyğun qurun. Rotasiya mərkəzi arxiv və saxlanma qaydasını əvəz etmir.
Rotasiya nə vaxt vaxta, nə vaxt ölçüyə görə aparılmalıdır?
Daimi gündəlik yoxlama üçün vaxt, dəyişkən və yüksək həcm üçün ölçü həddi uyğundur; hər ikisi istifadə oluna bilər. Həddi saxlama və bərpa ehtiyacı ilə uyğunlaşdırın.
Rotasiya qeydi itirməyəcəyini təmin edirmi?
Xeyr. Tətbiqin faylı necə açıb yazdığını, rotasiya ilə yarış vəziyyətlərini və arxiv ehtiyatını yoxlayın.