
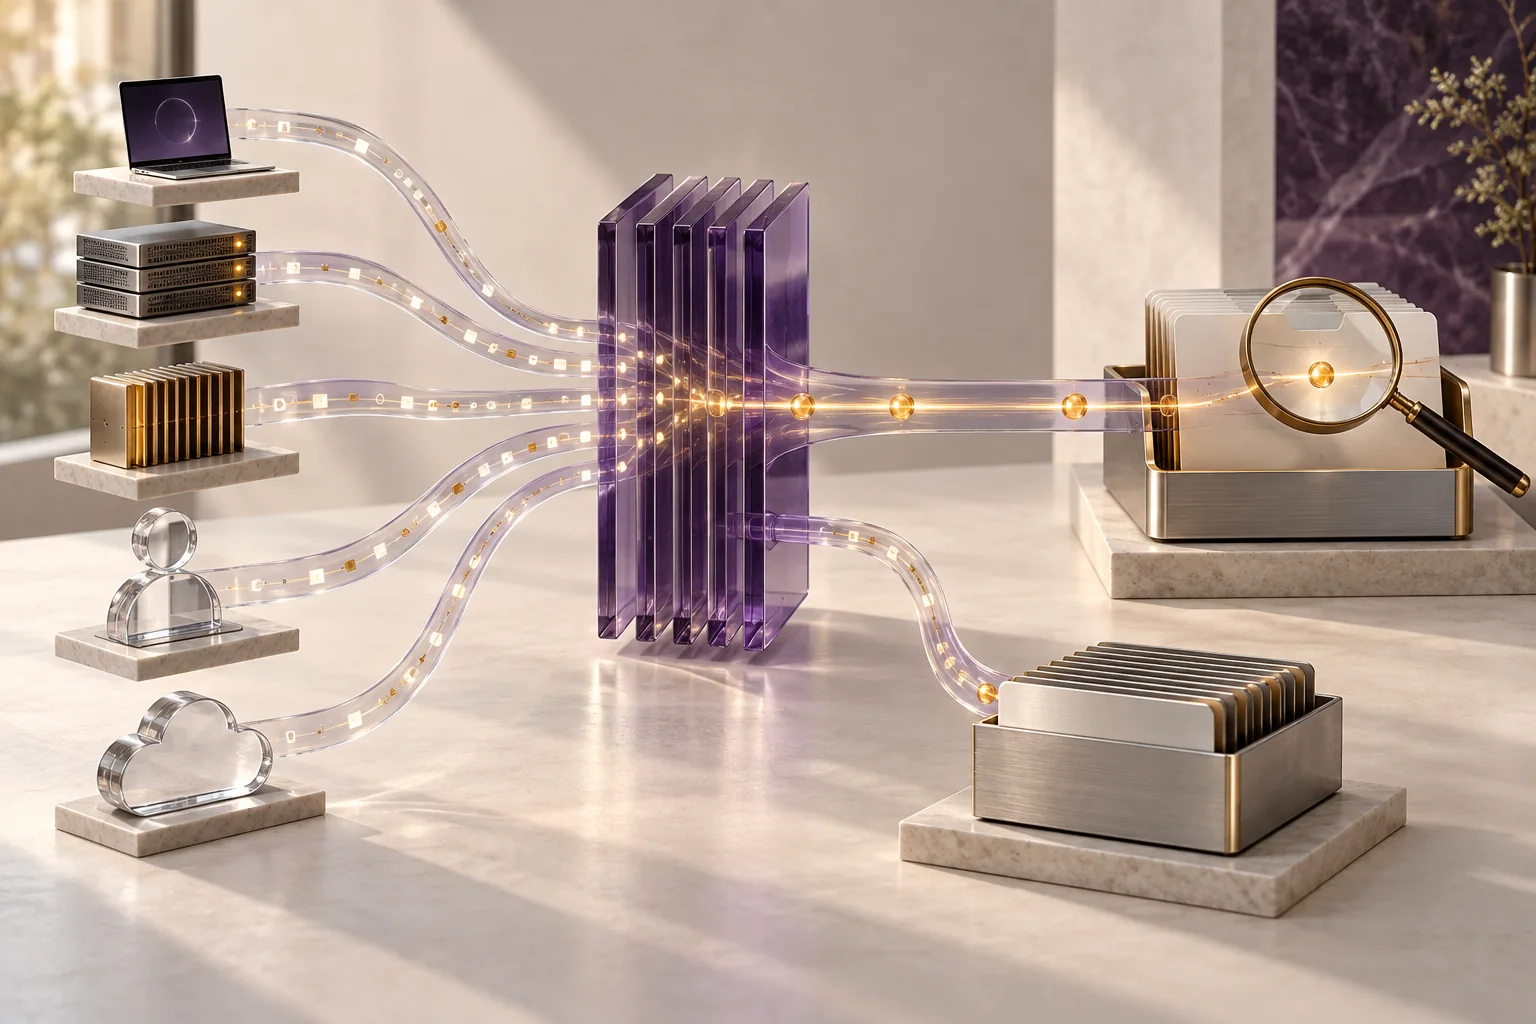
Əsas fikir
SIEM konfiqurasiya edilmiş mənbələrdən hadisələri toplayır, sahələri uyğunlaşdırır, qayda və analitika ilə əlaqələndirir, sonra araşdırma üçün xəbərdarlıq və kontekst təqdim edir.
SIEM nədir?
SIEM — təhlükəsizlik məlumatlarının idarə edilməsi (SIM) və təhlükəsizlik hadisələrinin idarə edilməsini (SEM) birləşdirən Security Information and Event Management yanaşmasıdır. Sistem proqramlardan, cihazlardan, şəbəkələrdən, serverlərdən və təhlükəsizlik vasitələrindən log və hadisə məlumatlarını mərkəzi mühitdə birləşdirir. Məqsəd yalnız qeydləri saxlamaq deyil: məlumatı axtarılan və müqayisə edilən formaya salmaq, mümkün təhlükələri müəyyənləşdirmək və komandanın araşdırmasına yararlı siqnal verməkdir. SIEM yerli infrastrukturda və ya bulud xidməti kimi yerləşdirilə bilər; seçim mənbə və inteqrasiya tələblərindən asılıdır.
Məlumat mənbələri və görünüş
Mənbələrə firewall, antivirus, IDS, autentifikasiya sistemi, əməliyyat sistemi, domen nəzarətçisi, server, tətbiq, şəbəkə infrastrukturu və son nöqtələr daxildir. Bulud resursları, e-poçt və tətbiq fəaliyyətləri də qoşula bilər. Əhatə dairəsi real inteqrasiyalardan və göndərilən hadisələrdən asılıdır: SIEM qurulduğu üçün avtomatik olaraq hər cihazı və ya hər təhlükəsizlik siqnalını görmür. Mərkəzi panel analitikə müxtəlif sistemlərdəki məlumatı vahid araşdırma axınında nəzərdən keçirməyə və şəbəkənin ümumi fəaliyyətini kontekstləndirməyə kömək edir.
Toplama, təsnifat və normallaşdırma
Bu addım müxtəlif sistemlərin qeydlərini müqayisə etməyə və eyni istifadəçi və ya vaxt intervalı üzrə əlaqə axtarmağa imkan verir. Mənbə formatları, sahə xəritəsi və ötürülmə fasilələri nəticənin keyfiyyətinə təsir edir.
Toplama
Əvvəlcə müxtəlif mənbələrdən log və hadisələr toplanır, sonra emal edilərək axtarışa uyğun formaya salınır.
Təsnifat
Kateqoriyalar uğursuz giriş, malware fəaliyyəti, adware və başqa hadisə siniflərini qruplaşdıra bilər.
Normallaşdırma
Normallaşdırma vaxt, istifadəçi, IP ünvanı, hadisə növü və nəticə kimi sahələri ardıcıl ad və formata uyğunlaşdırır.
Korrelyasiya, risk və xəbərdarlıq
Korrelyasiya qaydaları, statistika və analitika hadisələr arasında mümkün əlaqə tapır. Məsələn, tətbiqdə ardıcıl 10 uğursuz giriş aşağı prioritetli şübhəli fəaliyyət kimi qeyd oluna bilər: istifadəçi parolu səhv daxil etmiş də ola bilər. Qısa vaxtda 100 uğursuz cəhd isə qaydalardan asılı olaraq daha yüksək prioritetli kobud güc cəhdi ehtimalını yarada bilər. Bu saylar nümunədir, universal hədd deyil. Analitiklər ehtimalı mənbə etibarlılığı, hesabın rolu, uğurlu giriş, cihaz və şəbəkə konteksti ilə yoxlamalıdır. SIEM müəyyən edilmiş qaydalar üzrə xəbərdarlıq yaradır; xəbərdarlıq özü təsdiqlənmiş insident demək deyil.
Təhdid konteksti və araşdırma
Korrelyasiya tanış indikatorlarla uyğunlaşmanı, normadan kənar davranışı və bir-birindən ayrı görünən hadisələrin ardıcıllığını üzə çıxara bilər. Təhdid kəşfiyyatı məlum indikatorları (IOC), hücumçunun taktika, texnika və prosedurlarını (TTP) və əlavə mənbə kontekstini araşdırmaya daxil edə bilər. SIEM konteksti bulud, e-poçt, tətbiq və son nöqtə fəaliyyətini, yanal hərəkəti və komprometasiya olunmuş hesabların əlamətlərini araşdırmaya daxil edə bilər. Komanda insident zaman xətti qurmaq, potensial təsiri müəyyən etmək və növbəti addımı seçmək üçün loglara, xəbərdarlıqlara və digər sübutlara baxır. Aşkarlama imkanları qoşulmuş telemetriya, analitika, qayda və komanda iş axınından asılıdır.
Əsas imkanlar və iş axını
SIEM platformaları təhlükəsizlik monitorinqi, təhdid aşkarlanması, jurnalların toplanması və normallaşdırılması, bildirişlər, insident idarəetməsi və rəqəmsal araşdırmaya kömək edə bilər. Bəzi sistemlər xəbərdarlığı müraciət sisteminə və ya insidentlərin uçotu sisteminə ötürür; təyin edilmiş komanda məlumatı araşdırır, növbəti addımları seçir və nəticəni sənədləşdirir. Təkrarlanan addımlar əvvəlcədən icazə verildikdə avtomatik icra oluna bilər, digər tədbirlər isə analitik qərarı tələb edir. Mənbə, qayda və inteqrasiyalar düzgün qurulmalı, nəticələrə nəzarət edilməlidir.
İstifadə və hesabat
Mərkəzləşdirilmiş hadisə arxivi əvvəlki insidentləri araşdırmağa, yeni xəbərdarlıqları yoxlamağa və təhlükəsizlik qaydalarını təkmilləşdirməyə kömək edə bilər. Hesabat və ixrac audit üçün qeydləri təşkil edir; bəzi məhsullar HIPAA, GDPR və PCI-DSS kimi çərçivələr üçün hesabat şablonları təklif edə bilər. Tələblərin tətbiq olunduğunu və ödəndiyini təşkilat ayrıca müəyyən etməlidir. SIEM həmçinin komandanın məlumat toplama və təhlil işini bir araya gətirərək müxtəlif son nöqtələrdən və şəbəkələrdən görünüş yarada bilər. Mərkəzi axtarış hər sistemdə ayrıca yoxlama ehtiyacını azaldıb analitiklərə yüksək prioritetli xəbərdarlıqları araşdırmağa daha çox vaxt verə bilər. Nəticə məlumatın dolğunluğu, saxlanma siyasəti və hesabatın düzgün konfiqurasiyası ilə məhdudlaşır.
Tətbiq və seçim meyarları
SIEM-in məqsədini, komandanın bacarığını, gündəlik iş yükünü və büdcəni miqyaslanma planı ilə birlikdə qiymətləndirin. Lazım olan mənbə və hadisə siniflərini, formatları, müxtəlif mənbələrin sahə uyğunlaşdırmasını, saxlanma müddətini, xəbərdarlıq hədlərini və araşdırmaya cavabdeh analitiki və ya komandanı əvvəlcədən müəyyənləşdirin. Bulud və yerli yerləşdirməni inteqrasiya, məlumat axını, əməliyyat modeli və tətbiq olunan tələblərə görə müqayisə edin. Veb-serverlərə, autentifikasiya sistemlərinə və infrastruktur cihazlarına qoşulmanı, qeydlərin sahələrə ayrılması və çevrilməsini yoxlayın. Öz məlumatlarınızla qayda və bildirişləri, məsələn Slack vasitəsilə, həmçinin inteqrasiyanı, miqyası və tətbiq dəstəyini sınayın; Slack SIEM-in zəruri funksiyası deyil, nümunədir. Çox mənbəli yerləşdirmə ilkin və davamlı xərc, gündəlik idarəetmə tələb edir; xəbərdarlıqları araşdıracaq işçi resursunu planlaşdırın.