
Главная мысль
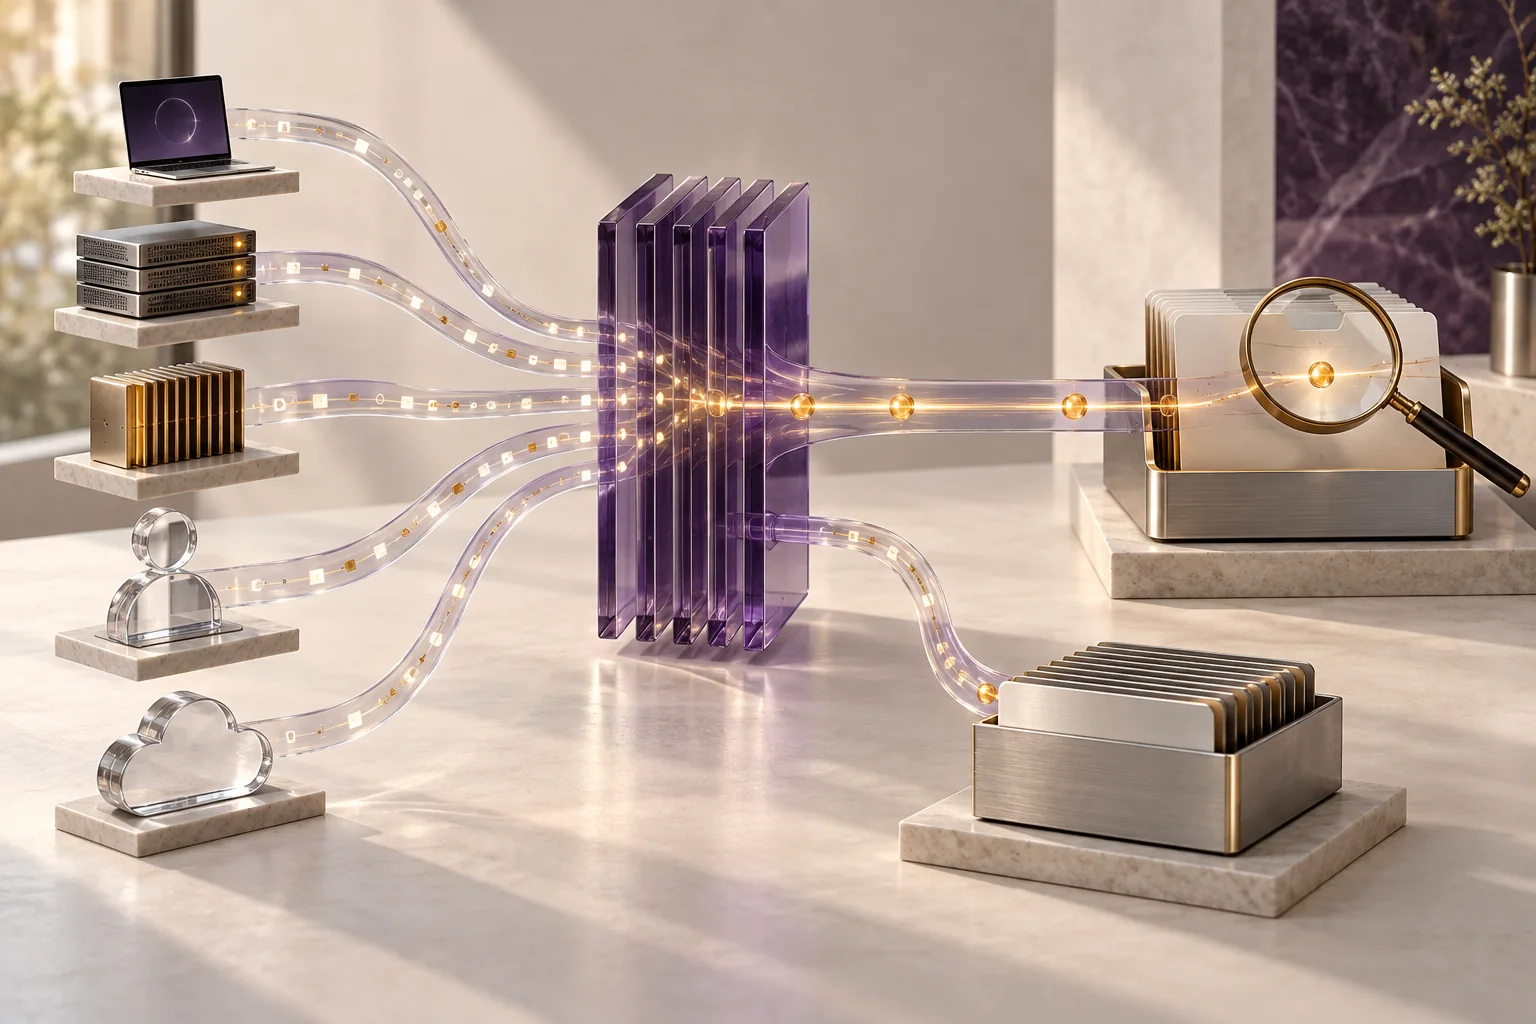
SIEM собирает события из подключённых источников, согласует поля, связывает их правилами и аналитикой, а затем предоставляет оповещения и контекст для расследования.
Что такое SIEM
SIEM — Security Information and Event Management — объединяет управление данными о безопасности (SIM) и управление событиями безопасности (SEM). Система сводит журналы и события из приложений, устройств, сетей, серверов и средств защиты в общую среду. Цель не только в хранении записей: нужно привести данные к форме, пригодной для поиска и сравнения, определить возможные угрозы и предоставить команде сигналы для расследования. SIEM может быть развёрнута локально или предоставляться как облачный сервис; выбор зависит от источников и требований к интеграции.
Источники данных и обзор
Источниками могут быть межсетевой экран, антивирус, система обнаружения вторжений (IDS), система аутентификации, ОС, контроллер домена, сервер, приложение, сетевая инфраструктура и конечные устройства. Можно подключать облачные ресурсы, почту и приложения. Охват зависит от фактических интеграций и передаваемых событий: сама установка SIEM не означает автоматической видимости каждого устройства и сигнала безопасности. Центральная панель помогает аналитику рассматривать данные разных систем в едином процессе расследования и сопоставлять активность в сети.
Сбор, классификация и нормализация
Разбор и нормализация позволяют сравнивать записи разных систем и искать связи по пользователю или интервалу времени. На качество результата влияют исходные форматы, сопоставление полей разных источников и перебои передачи.
Сбор
Сначала из разных источников собирают журналы и события, затем обрабатывают и приводят к форме, удобной для поиска.
Классификация
Категории могут группировать неудачные входы, активность вредоносного ПО, рекламное ПО и другие классы событий.
Нормализация
Нормализация согласует названия и форматы полей времени, пользователя, IP-адреса, типа и результата события.
Корреляция, риск и оповещения
Правила корреляции, статистика и аналитика ищут возможные связи между событиями. Например, десять подряд неудачных входов в приложение могут получить низкий приоритет как подозрительная активность: пользователь мог ошибиться с паролем. Сто неудачных попыток за короткое время могут получить более высокий приоритет как возможная атака перебором — в зависимости от правил. Эти числа приведены как пример, а не универсальный порог. Аналитики проверяют сигнал с учётом достоверности источника, роли аккаунта, успешного входа, устройства и сети. SIEM создаёт оповещения по заданным правилам; само оповещение ещё не подтверждает инцидент.
Контекст угроз и расследование
Корреляция может выявлять совпадения с известными индикаторами, отклонения от нормы и последовательности событий, которые по отдельности выглядят несвязанными. Сведения об угрозах включают известные индикаторы компрометации (IOC), тактики, техники и процедуры злоумышленников (TTP) и дополнительный контекст. Контекст SIEM может включать активность облака, почты, приложений и конечных устройств, признаки перемещения злоумышленника между системами и скомпрометированных аккаунтов. Команда изучает журналы, оповещения и другие доказательства, чтобы построить временную шкалу инцидента, оценить возможный ущерб и выбрать следующие действия. Возможности обнаружения зависят от подключённой телеметрии, аналитики, правил и рабочих процессов команды.
Основные функции и рабочий процесс
Платформы SIEM могут поддерживать мониторинг безопасности, обнаружение угроз, сбор и нормализацию журналов, уведомления, управление инцидентами и цифровое расследование. Некоторые системы передают оповещение в тикет-систему или систему учёта и ведения инцидентов; назначенная команда исследует данные, выбирает действия и документирует результат. Повторяемые шаги можно автоматизировать, если заранее определено, какие действия разрешены без отдельного согласования, а какие требуют решения аналитика. Для этого нужны настроенные источники, правила, интеграции и контроль результатов.
Применение и отчётность
Централизованный архив событий помогает изучать прошлые инциденты, проверять новые оповещения и совершенствовать правила безопасности. Отчёты и выгрузки помогают подготовить записи для аудита; некоторые продукты предлагают шаблоны для применимых правовых и отраслевых требований, например GDPR, HIPAA и PCI-DSS. Организация отдельно определяет, применимы ли требования и выполнены ли они. SIEM также объединяет сбор и анализ данных команды, формируя общий обзор по конечным устройствам и сети. Централизованный поиск уменьшает необходимость проверять каждую систему отдельно и оставляет аналитикам больше времени на важные оповещения. Результат ограничен полнотой данных, политикой хранения и правильностью настройки отчётности.
Внедрение и критерии выбора
Оценивайте назначение SIEM, навыки команды, ежедневную нагрузку и бюджет вместе с планом масштабирования. Заранее определите классы источников и событий, нужные форматы, сопоставление полей разных источников, срок хранения, пороги оповещений и аналитика или команду, ответственную за расследование. Сравните облачное и локальное развёртывание по интеграциям, потоку данных, операционной модели и применимым требованиям. Проверьте подключение веб-серверов, систем аутентификации и инфраструктурных устройств, разбор и преобразование записей. На собственных данных проверьте работу правил и уведомлений, например через Slack, а также интеграции, масштабирование и поддержку внедрения: Slack не является обязательной функцией SIEM. Развёртывание со многими источниками требует первоначальных и текущих затрат и ежедневного управления; планируйте людей, которые смогут разбирать оповещения.