
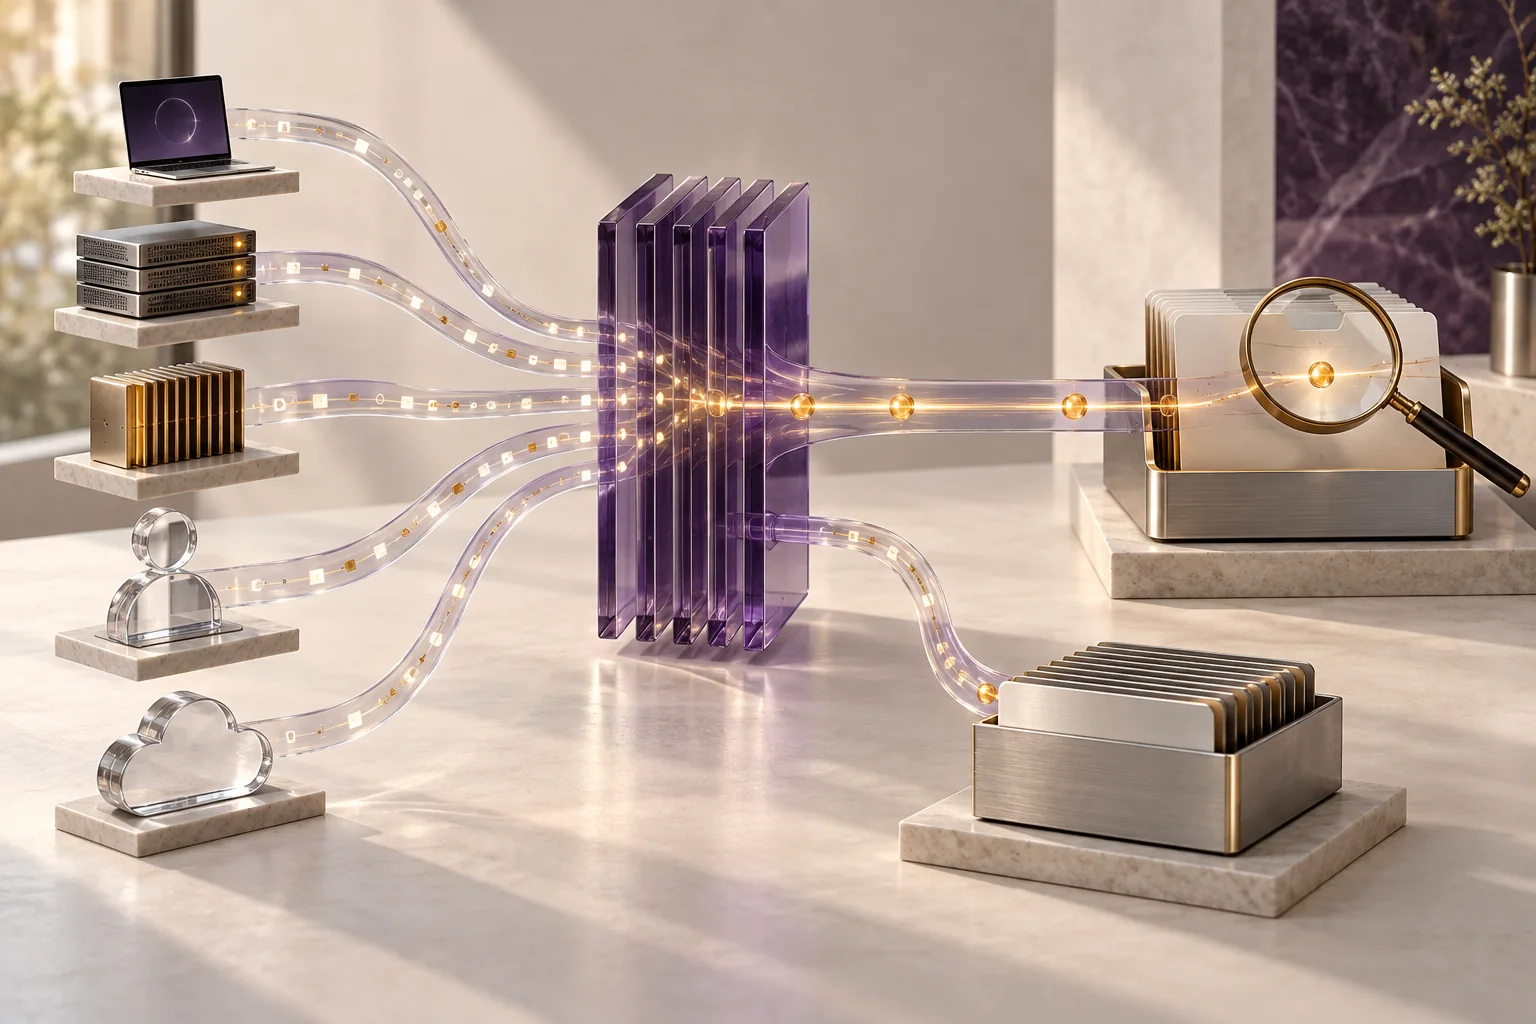
Əsas fikir
Mənbələri, qayda keyfiyyətini və araşdırma sahibi olan komandaları birlikdə planlaşdırın.
IDS: seçilmiş sensorlardan siqnal
IDS şəbəkə paketlərini və ya host hadisələrini imza, qayda və ya anomaliya göstəricisi ilə müqayisə edə bilər. Onun izləyə bildiyi fəaliyyət sensorun yerləşdirildiyi nöqtə və konfiqurasiyası ilə məhdudlaşır. IDS xəbərdarlığı analitikə siqnal verir; özü-özlüyündə bütün mühitdə hadisəni araşdırmır.
SIEM: mənbələri toplamaq və əlaqələndirmək
SIEM firewall, identifikasiya, endpoint, server və bulud sistemlərindən logları qəbul edib normallaşdıra, saxlayıb əlaqələndirə bilər. Keyfiyyət vaxt sinxronizasiyası, parse qaydaları, saxlanma siyasəti və faydalı deteksiya məntiqindən asılıdır. Daha çox log avtomatik olaraq daha yaxşı aşkarlama demək deyil; mənbələrin sağlamlığını, hadisələrin tam çatdırılmasını və səs-küyü idarə edin.
| Meyar | IDS | SIEM |
|---|---|---|
| Giriş məlumatı | Sensor trafiki və ya host hadisələri | Konfiqurasiya edilmiş mənbələrdən loglar |
| Nəticə | Müdaxilə barədə xəbərdarlıq | Əlaqələndirilmiş insident konteksti |
| Sərhəd | Sensor yerləşməsi | Mənbə tamlığı, parse və vaxt |
| Cavab | Analitikə eskalasiya | İş axını və icazəli alətlər; log qəbulu təkbaşına cavab icra etmir |
IDS və SIEM-i əməliyyatda birləşdirin
IDS xəbərdarlıqlarını SIEM-ə ötürün və onları identifikasiya, endpoint və tətbiq hadisələri ilə əlaqələndirin. Təkrar xəbərdarlıqlar üçün deduplikasiya və prioritet qaydalarını, eləcə də triage, eskalasiya və bağlanma sahibini təyin edin. Sensorun aktiv olduğunu, logların vaxtında gəldiyini və deteksiyanın sınaq hadisələrində işlədiyini müntəzəm yoxlayın.