
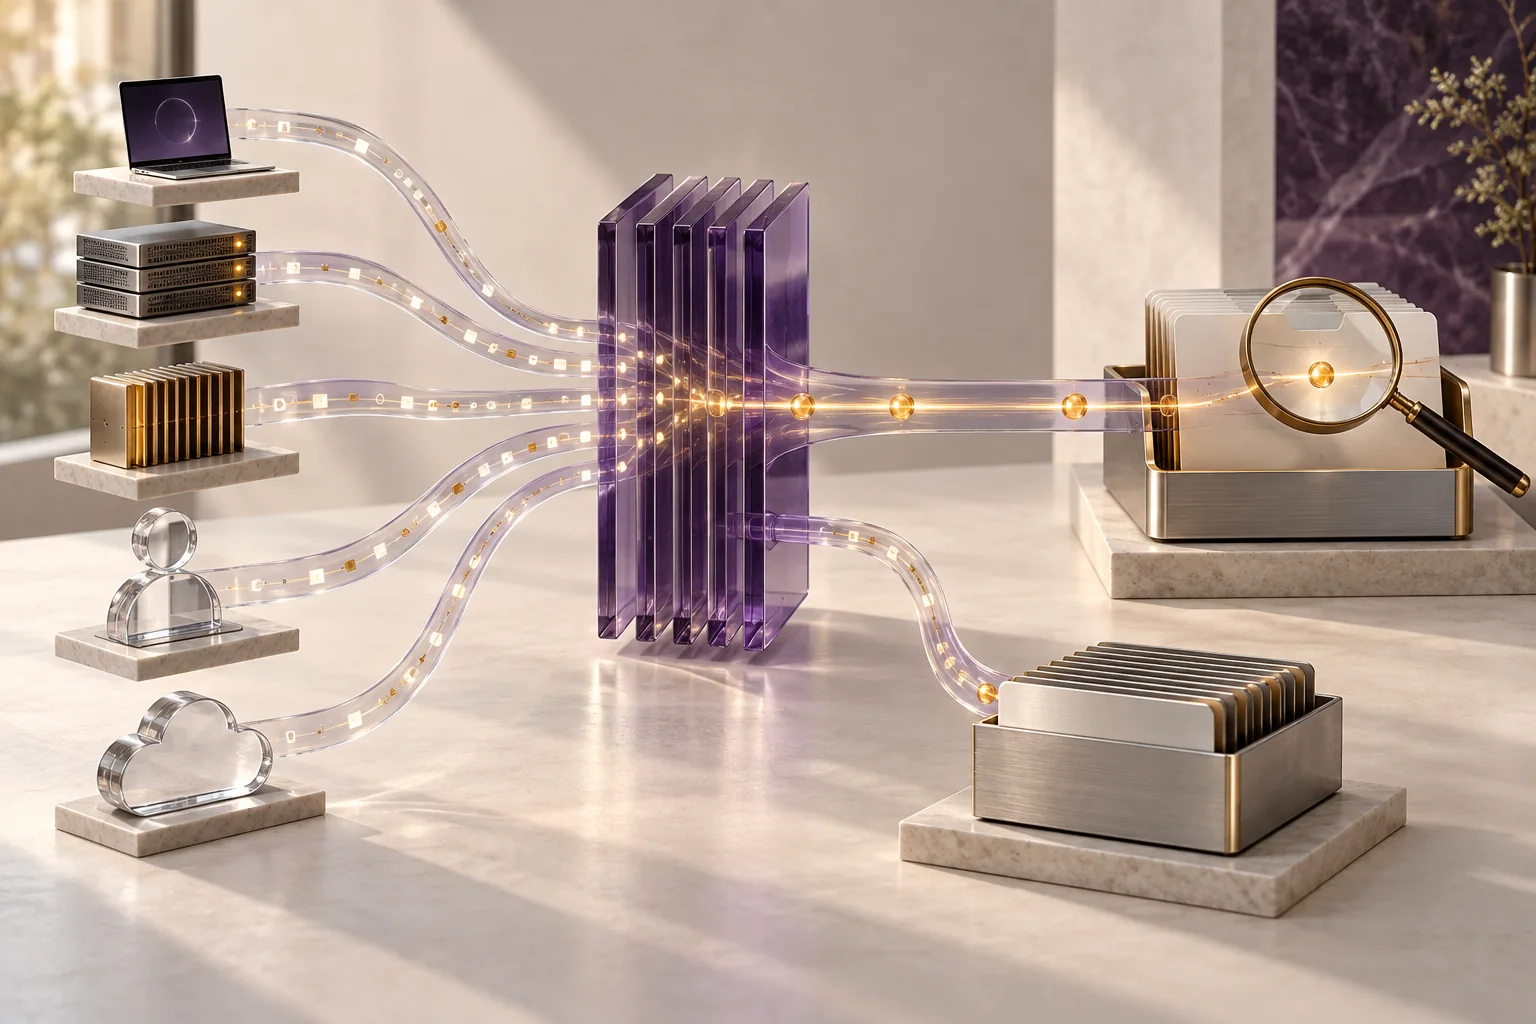
Главная мысль
Совместно планируйте источники, качество правил и команды, отвечающие за расследование.
IDS: сигналы выбранных сенсоров
IDS может сопоставлять сетевые пакеты или события узла с сигнатурами, правилами или признаками аномалий. Видимость ограничена точкой размещения и настройкой сенсора. Оповещение IDS сигнализирует аналитику, но само по себе не расследует событие во всей среде.
SIEM: сбор и корреляция источников
SIEM может получать, нормализовать, хранить и связывать журналы firewall, систем идентификации, конечных точек, серверов и облака. Качество зависит от синхронизации времени, правил разбора, хранения и полезной логики обнаружения. Большее число журналов само по себе не означает лучшее обнаружение — контролируйте исправность источников, полноту поступления событий и уровень шума.
| Критерий | IDS | SIEM |
|---|---|---|
| Входные данные | Трафик сенсора или события на узлах | Журналы настроенных источников |
| Результат | Оповещение о вторжении | Коррелированный контекст инцидента |
| Ограничение | Размещение сенсоров | Полнота источников, разбор и время |
| Реагирование | Эскалация аналитику | Процесс и разрешённые инструменты; приём журналов сам по себе не выполняет ответные действия |
Объедините IDS и SIEM в работе
Передавайте оповещения IDS в SIEM и связывайте их с событиями идентификации, конечных точек и приложений. Определите правила дедупликации и приоритета повторных сигналов, а также ответственных за первичный разбор, эскалацию и закрытие. Регулярно проверяйте активность сенсора, своевременность журналов и работу детектирования на тестовых событиях.