
01
Подключить источники
Подключите подходящие потоки журналов от сетевых экранов, серверов, конечных точек, поставщиков идентификации и облачных API.
Результат этапа: Централизованные потоки журналов
Решение Xcitium
Единый обзор событий и проверка аналитиками SOC. Журналы межсетевых экранов, серверов, конечных точек, систем идентификации и облака объединяются для сопоставления событий и поведенческого анализа.
Обсудить задачу ↗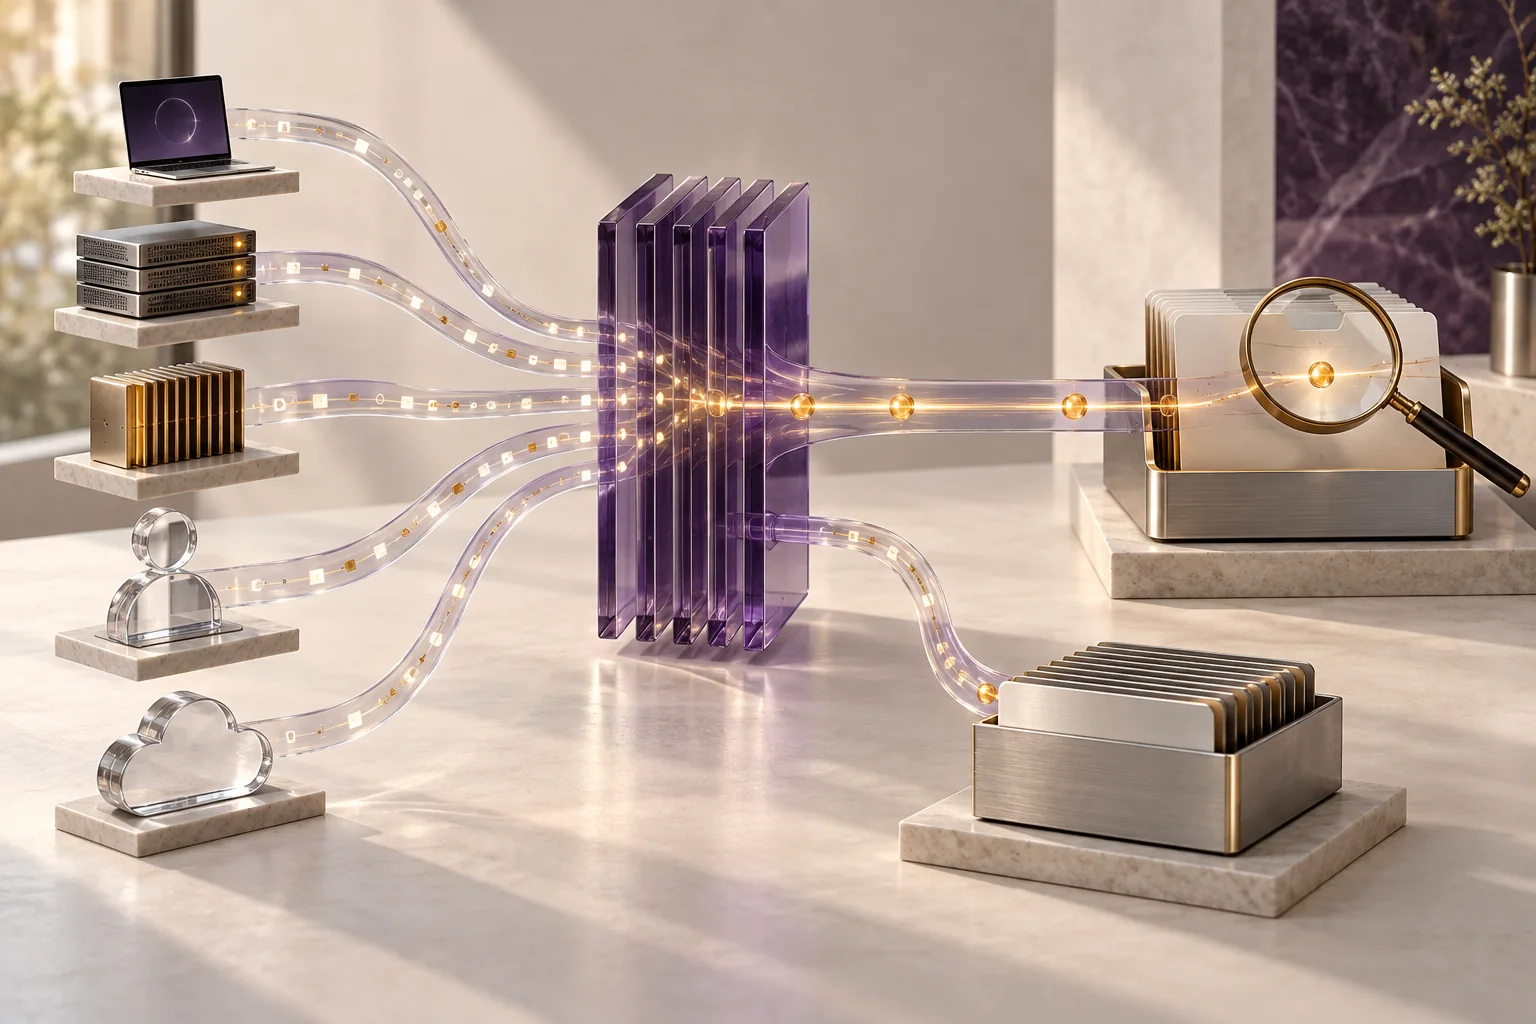
Источники журналов · проверка SOC · документированные действия
Managed SIEM объединяет телеметрию безопасности из разных систем в общий рабочий процесс. Сервис нормализует и сопоставляет журналы, SOC проверяет оповещения и задаёт приоритеты, затем передаёт результат в заявке с заметками аналитика и следующими шагами.
Подключите подходящие потоки журналов от сетевых экранов, серверов, конечных точек, поставщиков идентификации и облачных API.
Результат этапа: Централизованные потоки журналов
SIEM собирает и обогащает телеметрию; правила и поведенческая аналитика выявляют аномалии между источниками.
Результат этапа: Связанные события и поведенческие сигналы
Аналитики SOC проверяют оповещения, определяют уровень риска и создают заявку по значимому событию.
Результат этапа: Приоритетная заявка по событию
В заявке сохраняются заметки аналитика и следующие шаги. Отчёты, аудиторский след и настройка правил помогают постоянно улучшать обнаружение.
Результат этапа: Заметки, следующие шаги и отчёты
Связанная телеметрия, проверенные и приоритизированные аналитиком события, документированные дальнейшие действия и отчётные свидетельства для аудита.
Возможности
Журналы межсетевых экранов, серверов, конечных устройств, цифровой идентификации и облака централизуются, нормализуются и сопоставляются для общей картины безопасности.
Подключаются источники и унифицируются форматы журналов; правила сопоставляют события, а SOC проверяет и приоритизирует оповещения.
Ответственному передаются заявки с заметками аналитика и следующими действиями, отчёты и аудиторский след.
Источники журналов, подключение, хранение, правила и полномочия реагирования согласуются в предложении.
Сравнение подходов
| Критерий | Управляемый SIEM | Управляемый поиск угроз |
|---|---|---|
| Основной фокус | Журналы межсетевых экранов, серверов, конечных устройств, цифровой идентификации и облака централизуются, нормализуются и сопоставляются для общей картины безопасности. | Целевой поиск угроз в телеметрии по гипотезе аналитика. |
| Рабочий процесс | Подключаются источники и унифицируются форматы журналов; правила сопоставляют события, а SOC проверяет и приоритизирует оповещения. | Сформулировать гипотезу, искать по выбранной телеметрии и углублённо проверить находку. |
| Результат и передача | Ответственному передаются заявки с заметками аналитика и следующими действиями, отчёты и аудиторский след. | Находки поиска, анализ причины и рекомендации по усилению защиты. |
Перед началом работы
Уточните список источников, ответственных, форматы, объём событий, сроки хранения, контакты эскалации и того, кто закрывает заявку. Проследите согласованные тестовые события из выбранных источников через корреляцию до заявки аналитика; проверьте время, контекст, приоритет и адресата.
Какие источники и журналы цифровой идентификации и облака доступны по лицензии и правам доступа?
Кому и по какому каналу направляется подтверждённое оповещение?
Как определяются хранение журналов, отчётность и сроки обработки заявки об инциденте?
Практический сценарий
События поступают от сетевых экранов, серверов, конечных точек, систем идентификации и облака, но у аналитиков нет единого представления. Managed SIEM нормализует настроенные журналы, помогает выявлять связи и организует проверку SOC.
Что получает команда
Единое представление настроенной телеметрии
Проверенные приоритетные оповещения с заметками
Заявки и отчёты для аудита
Перед выбором решения
Можно объединять и сопоставлять журналы межсетевых экранов, серверов, конечных устройств, цифровой идентификации и облака.
Аналитик SOC проверяет оповещение, назначает приоритет и открывает заявку с заметками и следующими шагами.
Отчёты могут содержать заметки аналитика, аудиторский след и сведения для настройки правил; хранение и частоту согласуют в договоре.
Следующий шаг
Опишите инфраструктуру и задачу — обсудим подходящий продукт, объём пилота и условия внедрения в Азербайджане.