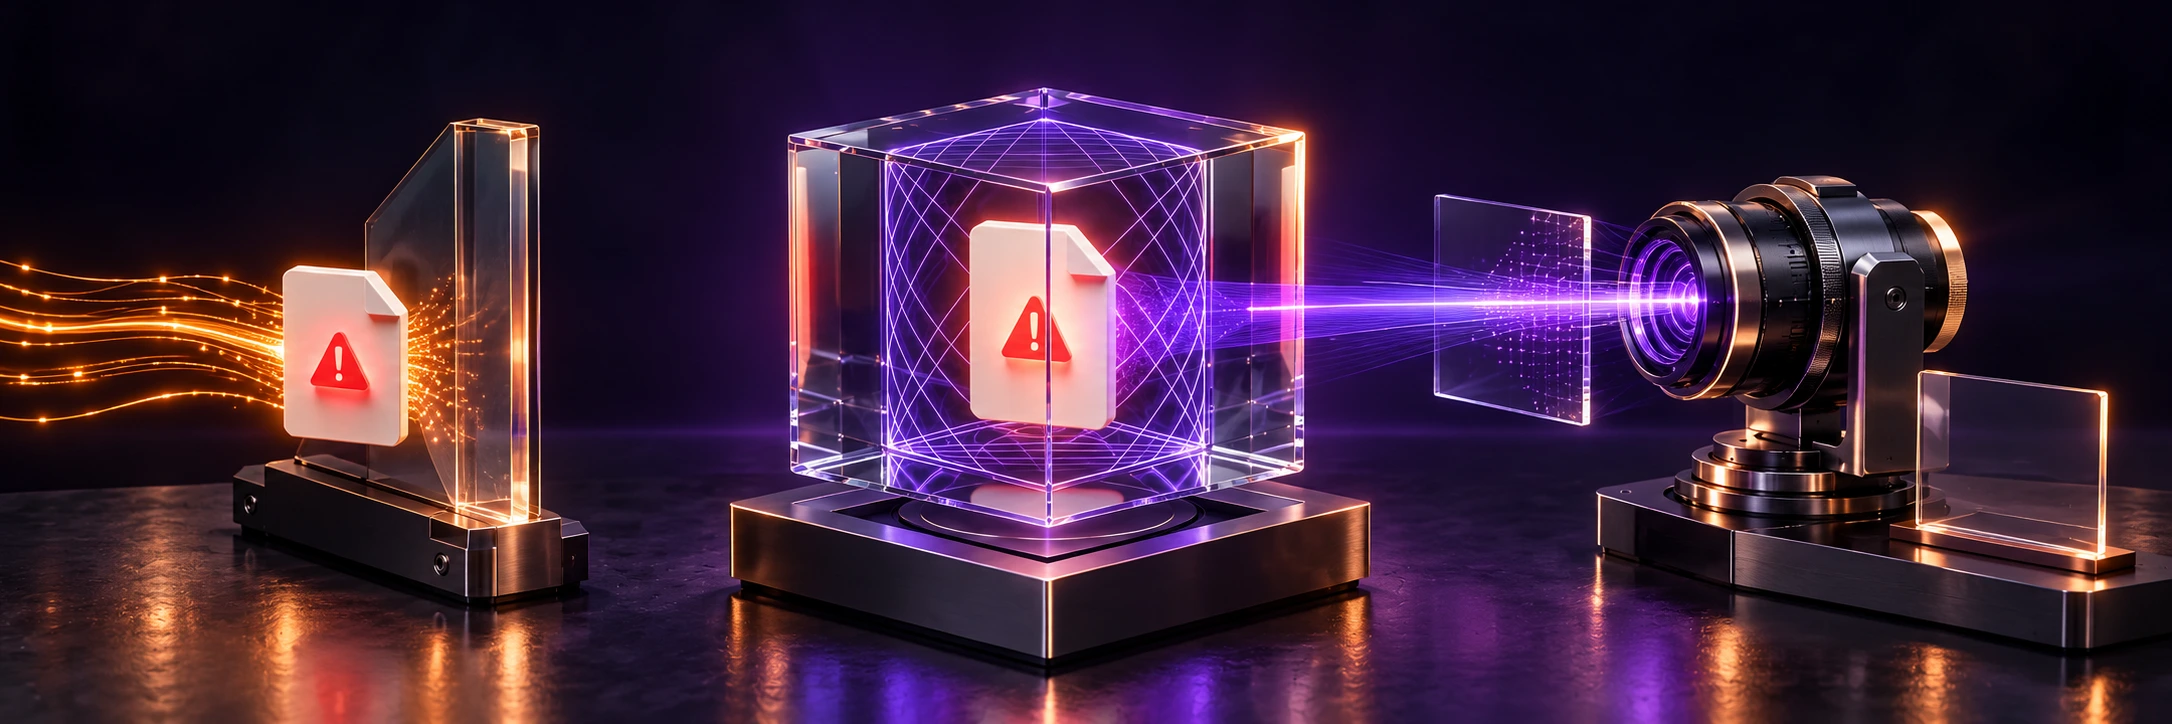
Известные угрозы блокируются
До запуска
Известный вредоносный код останавливается до начала работы.
- NextGen EDR
- Предотвращение вторжений на устройстве (HIPS)
- Межсетевой экран устройства
- Статический анализ VirusScope
- Контроль приложений

ZeroDwell запускает неизвестную программу в изоляции во время проверки. Выберите решение и модель управления под свои задачи: от защиты устройств до сетевых и облачных рисков.
Как работает изоляцияXcitium добавляет изоляцию и анализ неизвестного к блокировке известных угроз.
До запуска
Известный вредоносный код останавливается до начала работы.
При запуске
Неизвестные программы выполняются в виртуальной среде, отдельно от исходных ресурсов системы.
После запуска
Автоматический анализ и работа аналитиков.
Что происходит с неизвестным кодом до вердикта?
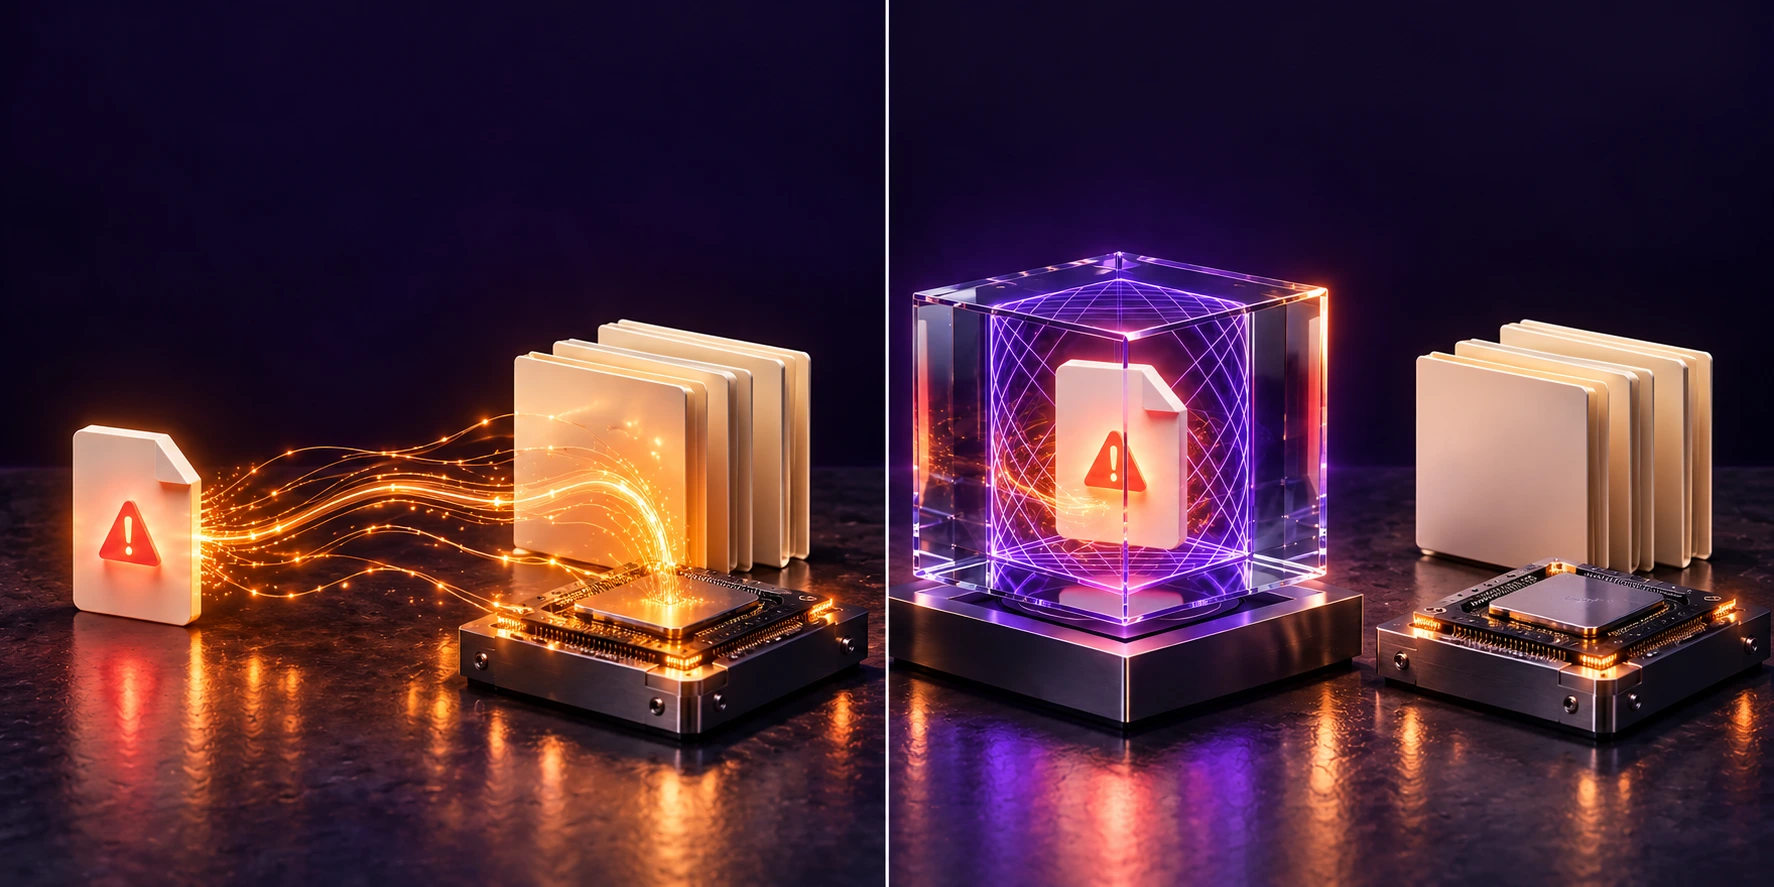
Для новой угрозы распознавание появляется не сразу. До обнаружения неизвестный код работает напрямую с исходными ресурсами.
Выполнение, анализ и вердикт — в виртуальной среде. Исходные ресурсы отделены от неизвестного кода.
Анализ и вердикт — с минимальным влиянием на работу пользователя.
В обзоре Endpoint оцените устройства, сигналы безопасности и файлы в изоляции.
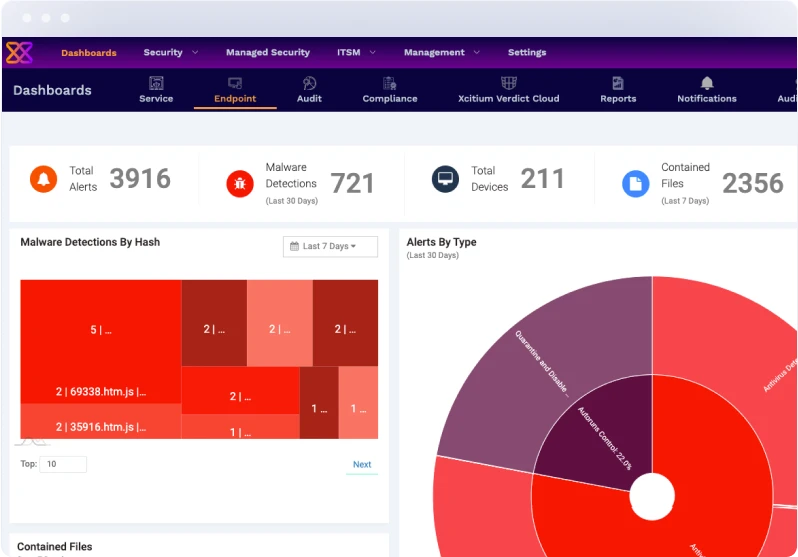
Просмотрите число устройств в показателе Total Devices.
Просмотрите Total Alerts, Malware Detections и график Alerts By Type.
Показатель Contained Files показывает число файлов в изоляции.
Прокрутите экран по горизонтали, чтобы прочитать показатели.
Изучите решения для устройств, сети, облака и повседневных операций. Каждое направление ведёт к описанию нужных возможностей.
ZeroDwell направляет неизвестную программу в виртуальную среду на время анализа.
ZeroDwellEDR помогает расследовать события по телеметрии устройств, XDR — связывать сигналы поддерживаемых источников.
EDR / XDRВозможности SASE, ZTNA и SD-WAN поддерживают доступ и связь распределённых пользователей и площадок.
SASE / ZTNACNAPP помогает видеть состояние безопасности приложений, облачных конфигураций и рабочих нагрузок.
CNAPPRMM объединяет состояние устройств, использование ресурсов и оповещения; управление исправлениями помогает организовать обновления.
RMM / ITSMShadow AI выявляет ИИ-сервисы по DNS-запросам через Secure Internet Gateway и помогает применять правила.
Shadow AI
Государственный сектор · 2020
25 000 устройств
Symantec → Comodo AEP
Единое облачное управление защитой ведомств штата.
Кейс Comodo AEP
Туристические технологии · 2024
Тысячи киосков и компьютеров в аэропортах
Внедрение с Microdium сократило простои и нагрузку на ИТ.
Читать историю клиента
Социальные услуги · США · Кейс 2023 года
130 подразделений · 8 сотрудников ИТ
Единая платформа упростила управление безопасностью.
Читать историю клиента
Муниципалитет · Малайзия · 2025
Panda → Xcitium AEP
Централизованное управление угрозами на устройствах и реагирование на них.
Читать историю клиента
Здравоохранение · Канада · 2023
112+ устройств · 17 000+ пациентов
Защита устройств общественного медицинского центра с Xcitium AEP.
Читать историю клиента
Производство · Германия · 2015 · Comodo ESM 3.4
Централизованная защита устройств и изоляция неизвестных программ.
История внедрения · PDF
Средний результат защиты в испытаниях AVLab
Пять раундов 2025 годаXcitium ZeroThreat Advanced + EDR · Windows 11 Pro
Отчёт лаборатории · PDF
Client Security · ATPАвгуст 2022 · Windows 11
Сертификация AV-TEST
ZeroDwell ContainmentEndpoint Protection
Победитель CRN
Frost & SullivanЗащита конечных устройств
Обоснование награды · PDF
ZeroDwell ContainmentCyber Defense Magazine
Победитель премииXcitium изолирует ещё не классифицированные программы во время исполнения, ограничивая их доступ к рабочим файлам. Если вы планируете сохранить действующую защиту, проверим совместимость агентов перед внедрением.
Настраиваем правила запуска и исключения под ваши рабочие приложения. В пилоте проверим повседневные операции бухгалтерии, клиент-банка и других важных программ.
Доверенные программы работают в обычной среде, неизвестные — в изоляции. Пилот покажет влияние выбранных компонентов на ваших устройствах и рабочих задачах.
При необходимости можно подключить управляемый сервис Xcitium MDR. Защитой можно управлять из единой консоли. Поможем определить ответственных за первоначальные настройки, уведомления и реагирование.
Начнём с перечня устройств, важных приложений и требований. Проверим совместимость в пилоте и согласуем замену агентов и этапы внедрения.
Для выбранного решения покажем состав телеметрии, правила отправки образцов, регион облака и сроки хранения. Подберём доступные настройки под требования вашей организации.
Да. Резервные копии помогают восстановить данные, а изоляция ограничивает доступ неизвестных программ к рабочим файлам. Эти меры дополняют друг друга.
Стоимость зависит от количества компьютеров и серверов, выбранных компонентов защиты и сопровождения. Для подготовки предложения достаточно примерного количества устройств, сведений о действующей защите и основных задач компании.
Поможем выбрать решение, обсудить внедрение или переход с действующей защиты. Выберите удобный способ связи.