
Кейс клиента
Школьный округ K–8 объединил IT-управление для защиты дистанционного обучения
Школьный округ с более чем 5 800 учащимися в девяти школах связал управление компьютерами и IT-поддержку при переходе к дистанционному обучению.
XCITIUM / Библиотека знаний
Опыт организаций, практические руководства по безопасности и технические исследования. Находите нужное по теме и типу материала.
195 материалов
Кейс клиента
Школьный округ с более чем 5 800 учащимися в девяти школах связал управление компьютерами и IT-поддержку при переходе к дистанционному обучению.
Кейс клиента
Производитель с выездными сотрудниками искал способ упростить управление устройствами и защитить проектные и деловые данные.
Кейс клиента
Технологическое ведомство штата внедрило централизованные политики и распределение полномочий по подразделениям для более чем 25 000 устройств Windows, Linux и Mac.
Кейс клиента
FQHC с 16 площадками искал удалённую поддержку; пять специалистов по информационной безопасности управляли внедрёнными Xcitium Advanced и Endpoint Manager.

Руководство и исследование
Как сопоставить платформу защиты конечных устройств с вашей средой: совместимость, работа с неизвестными программами, управление и проверка в пилоте.

Руководство и исследование
Роль статического и поведенческого анализа, контроля приложений и EDR в обнаружении и расследовании угроз на конечных устройствах.

Руководство и исследование
Системно проектируйте, тестируйте и сопровождайте правила обнаружения, опираясь на модель угроз и доступную телеметрию.
Руководство и исследование
Как выявлять несанкционированную передачу данных через почту, облачные сервисы и съёмные носители и готовить согласованное реагирование.
Технический документ
Xcitium представляет материал для руководителей и специалистов по безопасности об управлении выполнением неизвестного кода, сохранении записей о принятых решениях и проверке того, как применяются меры защиты.
Технический документ
Xcitium рассматривает задержки песочниц, изоляцию неизвестных файлов на уровне ядра и продолжение работы пользователя во время анализа как ключевые темы своей модели защиты.
Технический документ
Xcitium рассматривает, как дополнить отчеты об обнаружении угроз записями о защитных мерах, примененных при выполнении кода. Материал посвящен управлению этими мерами и отчетности для аудиторов, страховщиков и совета директоров.
Технический документ
Xcitium представляет модель безопасности как сочетание базы сигнатур, анализа поведения и изоляции неизвестных файлов на уровне ядра.
Кейс клиента
Amadeus и MSP-партнёр Xcitium Microdium объединили ITSM и платформу безопасности для управления тысячами аэропортовых киосков и компьютеров.
Кейс клиента
Evergreen Life Services, помогающая людям с инвалидностью, искала более целостный и удобный подход к безопасности вместо набора разрозненных ИТ-инструментов.
Кейс клиента
Семейная компания Gem State Paper & Supply стала искать EDR после инцидента шифрования и получила централизованный обзор устройств через портал Xcitium.

Кейс клиента
Анонимная компания из Миннесоты, выпускающая солод и товары для пивоварения, сталкивалась с еженедельными заражениями и разрозненными средствами защиты.
Кейс клиента
Некоммерческий медицинский центр в Онтарио начал с инструментов удалённой поддержки и перешёл на Xcitium Advanced; в организации было более 112 устройств.
Кейс клиента
Анонимная больница оценивала альтернативы Kaspersky; демонстрация ransomware повлияла на выбор решения.
Кейс клиента
Основатель анонимного MSP рассказал о расходах и доходах MDR для 9 000 устройств; Xcitium использовала этот исторический пример для иллюстративной оценки стоимости компании.
Кейс клиента
Два IT-специалиста выбрали защиту более чем для 350 устройств и 30 серверов в 14 подразделениях, где хранились финансовые и персональные данные.
Кейс клиента
Некоммерческая религиозная организация для сообщества мотоциклистов заменила разрозненные антивирусы единой консолью для защиты данных участников и пожертвований.
Кейс клиента
Школьный округ внедрил Xcitium Advanced и централизованное управление, чтобы снизить риск вредоносных программ на устройствах, где учащиеся пользуются почтой и веб-сайтами.
Кейс клиента
Отраслевая медиа-ассоциация оценивала EDR, XDR, анализ журналов и поддержку поставщика в едином решении для защиты примерно 150 устройств.
Руководство и исследование
При BEC-атаках злоумышленники используют деловое доверие, чтобы перенаправлять платежи, менять реквизиты зарплаты и получать конфиденциальные данные. Разберите типовые схемы и объедините техническую защиту с проверкой финансовых операций.

Руководство и исследование
EDR-агент наблюдает за файлами, процессами и сетевой активностью на конечных устройствах, помогая выявлять подозрительное поведение. Разберитесь в его отличиях от антивируса, возможностях реагирования и вопросах для оценки внедрения.
Руководство и исследование
Узнайте, как в программе оценки рисков Xcitium определяют участников, область работ и результаты оценки недостатков защиты, сканирования уязвимостей, тестирования на проникновение и обучения.
Руководство и исследование
Zero Trust не считает нахождение внутри сети доказательством доверия. Проверка личности, состояния устройства и контекста при каждом запросе помогает ограничивать доступ и затруднять перемещение внутри сети.
Руководство и исследование
Как подготовить учебную фишинговую рассылку, оценить реакцию сотрудников и использовать результаты для обучения и улучшения рабочих процедур.
Руководство и исследование
Злоумышленники могут выдавать себя за руководителя, поставщика, IT-специалиста или известный сервис. Проверяйте запросы из электронной почты, SMS, QR-кодов и социальных сетей с учётом контекста и обычных процедур согласования.
Руководство и исследование
Как учитывать и обновлять удалённые устройства, ограничивать доступ и готовить реагирование на фишинг. Роль EDR в наблюдении за активностью и расследовании инцидентов.
Руководство и исследование
Социальная инженерия побуждает человека раскрыть данные, перевести деньги или выполнить опасное действие. Разберите этапы подготовки атаки, распространённые приёмы и задачи, в которых помогают средства защиты конечных устройств.
Руководство и исследование
Фишинг использует доверие через электронную почту, сообщения и поддельные сайты, чтобы получить данные, доступ к аккаунту или деньги. Разберитесь в видах атак и сочетайте технические меры с рабочими процедурами.
Руководство и исследование
Фишинговое сообщение может выглядеть срочным и убедительным, но отправитель, ссылка или просьба могут не соответствовать рабочему контексту. Руководство объясняет, что проверить до ответа и что делать после инцидента.
Руководство и исследование
Безопасность в AWS не заканчивается выбором сервиса: нужны ясные обязанности и постоянная проверка аккаунтов, разрешений, данных, рабочих нагрузок и мониторинга.
Руководство и исследование
Архитектура облака должна связывать сетевые, идентификационные, прикладные и информационные меры с реальной ответственностью владельца сервиса.
Руководство и исследование
Оценка проверяет аккаунты, идентификацию, данные, рабочие нагрузки и восстановление с учётом риска, затем назначает владельцев и сроки исправления.
Руководство и исследование
При выборе EDR проверьте фактический охват устройств, виртуальных машин и управляемых рабочих нагрузок, подключённых к облаку, а также возможности реагирования.
Руководство и исследование
Облачная безопасность объединяет постоянное управление и технические меры защиты данных, приложений и инфраструктуры в рамках ответственности клиента и провайдера.
Руководство и исследование
Cloud Workload Protection Platform — категория средств видимости и контроля на уровне рабочих нагрузок; проверяйте фактический охват по типу актива, среде выполнения и границе ответственности.
Руководство и исследование
В гибридной среде риски возникают, когда ресурсы, идентификаторы и данные пересекают несколько сетей и доменов управления; составьте карту ответственности и потоков.
Руководство и исследование
Для снижения риска в нескольких облаках создайте общий инвентарь и цели политик, но отдельно проверяйте конфигурацию и ответственность каждого сервиса.

Руководство и исследование
Смена DNS-сервера влияет на преобразование доменных имён в IP-адреса. Настройку можно изменить на устройстве или маршрутизаторе. Сначала сохраните текущие параметры и проверьте политику конфиденциальности, фильтрации и доступности нового сервера.
Руководство и исследование
Шлюз — точка, через которую передаётся трафик между сетями или протоколами. Понимание роли шлюза и границ функций маршрутизатора, коммутатора и межсетевого экрана помогает проектировать и защищать сеть.

Руководство и исследование
Сайт может не открываться из-за фильтра, ошибки DNS, браузера, регионального ограничения или сбоя сервиса. Сначала выясните причину и выберите законный способ решения, соблюдая правила рабочей или учебной сети.
Руководство и исследование
Облачно управляемый инструмент может централизовать политики и видимость, однако охват, работа агента и реагирование зависят от продукта. Проверяйте решение на реальных устройствах и рабочих сценариях.
Руководство и исследование
VPN может подключить удалённого пользователя к частной сети и направить трафик через контроль организации. Такой доступ нужно связывать с состоянием устройства, идентификацией и разрешениями.
Руководство и исследование
Firewall применяет политику соединений по IP-адресу, порту и протоколу; проверка приложений и состояния соединения зависит от его возможностей. EDR помогает расследовать процессы и файлы на конечном устройстве. В некоторых пакетах есть межсетевой экран на устройстве, который не заменяет автоматически контроль на сетевой границе.
Руководство и исследование
IDS ищет подозрительную активность в сетевом трафике или событиях на узлах; EDR сосредоточен на телеметрии конечных точек и реагировании. Охват и возможность вмешательства зависят от продукта.
Руководство и исследование
DDoS-атака пытается нарушить доступность сервиса, направляя поток трафика или запросов из множества источников. Подготовка требует совместно оценить пропускную способность, провайдера, поведение приложения и план реагирования.
Руководство и исследование
Сетевая защита малого бизнеса не ограничивается выбором firewall: учитывайте устройства, почту, удалённый доступ, облачные аккаунты, резервные копии и мониторинг. Выбирайте поставщика на основе проверяемых потребностей и условий услуги.
Руководство и исследование
WAF может проверять HTTP- и HTTPS-запросы по правилам приложения до их передачи веб-приложению. Он не заменяет безопасную разработку, аутентификацию и обновление серверов.
Руководство и исследование
Allowlist разрешает доступ только заранее утверждённым IP-адресам, доменам, адресам электронной почты или приложениям. Списки дополняют firewall и политики идентификации, но не заменяют их.
Руководство и исследование
IDS ищет признаки вторжения в выбранном сетевом трафике или событиях на узлах. SIEM собирает и связывает события из разных систем; эти категории дополняют друг друга.
Руководство и исследование
Active Directory управляет учётными записями, группами и компьютерами, поэтому его защита должна охватывать идентификацию, привилегии, контроллеры домена и восстановление.
Руководство и исследование
Открытые ресурсы и избыточные разрешения в AWS часто возникают в сложной и меняющейся среде. Для контроля нужны инвентаризация, ответственный владелец, правила и проверенное исправление.
Руководство и исследование
EDR помогает расследовать подозрительное поведение на конечном устройстве, но не определяет владельца учётной записи и необходимые ей ресурсы. Защита должна объединять сигналы идентификации и устройств.
Руководство и исследование
IAM управляет созданием идентификаций, аутентификацией, разрешениями и отзывом доступа. Надёжная программа связывает эти этапы с наймом, сменой роли, доступом подрядчиков и увольнением.
Руководство и исследование
Цифровая идентификация связывает сотрудников, администраторов, приложения и сервисные учётные записи с системами. Защита идентификации определяет их полномочия, способ проверки и наблюдение за действиями.
Руководство и исследование
AD FS может обеспечивать федеративную аутентификацию между локальной Active Directory и доверенными приложениями. Безопасность зависит от защиты серверов, конфигурации доверия и управления зависимостями приложений.
Руководство и исследование
Многофакторная аутентификация снижает риск кражи пароля, но методы различаются устойчивостью к фишингу и качеством реализации. Настройте охват и восстановление с учётом риска аккаунта.
Руководство и исследование
PAM контролирует высокорисковый доступ администраторов, служб и аварийных аккаунтов. Эффективная программа объединяет политики, процессы и технические меры и сокращает постоянные привилегии.
Руководство и исследование
Zero Trust не считает нахождение внутри сети или принадлежность устройства доказательством доверия. Архитектура связывает идентификацию, устройство и решение по ресурсу для каждого запроса доступа.
Руководство и исследование
Zero Trust — это подход к защите доступа к ресурсам при удалённой работе, в облаке и общей инфраструктуре. Внедрение требует поэтапных изменений с учётом риска и архитектуры организации.
Руководство и исследование
Управляемая служба идентификации может поддержать внутреннюю команду в управлении аккаунтами и доступом. Границы ответственности клиента и поставщика, доступ к данным и эскалация должны быть согласованы заранее.
Руководство и исследование
Управление идентификациями определяет доступ пользователей, устройств и служб к ресурсам организации. С ростом удалённой работы и облачных приложений особенно важны последовательные процессы владения, назначения ролей и отключения.
Руководство и исследование
Расшифрование диска снимает защиту от чтения данных при физическом доступе к потерянному или украденному устройству. Сначала проверьте причину, ключ восстановления и политику устройства.
Руководство и исследование
Набор средств для удалённой работы должен связывать EDR, доступ к приложениям, DLP, идентификацию, резервное копирование и обмен файлами в одном рабочем процессе.
Руководство и исследование
Шифрование преобразует читаемые данные в форму, которую нельзя понять без ключа. Его нужно применять с учётом того, где данные хранятся, передаются и используются.
Руководство и исследование
Когда данные распределены по SaaS, хранилищам и резервным копиям, важно находить их, управлять доступом и проверять восстановление.
Руководство и исследование
DLP помогает видеть, как конфиденциальные данные используются на конечных устройствах, в сетевом трафике и облачных сервисах, и реагировать на нарушения правил.
Руководство и исследование
Для устройств сотрудников под облачным управлением проверьте поддержку ОС и агентов, телеметрию, исправления и ответственность за реагирование.
Руководство и исследование
Endpoint DLP может контролировать использование и передачу чувствительных данных на поддерживаемых управляемых устройствах; проверьте охват ОС, приложений и действий.
Руководство и исследование
Сегментация на основе идентификации ограничивает доступ к конкретным ресурсам с учётом пользователя, роли, устройства и сервисной учётной записи.
Руководство и исследование
Облачное шифрование защищает хранимые и передаваемые данные; выбор зависит от модели сервиса, контроля ключей и ответственности за восстановление.
Руководство и исследование
DLP для сети, конечных устройств и облака может контролировать данные при хранении, передаче и использовании; фактический охват зависит от каналов и интеграций.
Руководство и исследование
Программа управления уязвимостями объединяет поиск, приоритизацию, устранение и проверку в повторяемый процесс с ответственными владельцами. Определите охват, права принятия решений и условия завершения работы.
Руководство и исследование
Атака нулевого дня использует ранее неизвестный дефект. Различайте уязвимость, раскрытие, доступность исправления и доказательство эксплуатации; планируйте расследование подозрительной активности.
Руководство и исследование
Определите договорный охват управляемого сервиса безопасности, права принятия решений и передачу задач между командами. Свяжите мониторинг, расследование и исправление с проверяемыми доказательствами и ясной ответственностью.
Руководство и исследование
Не ранжируйте выявленные проблемы только по техническому баллу. Объединяйте доказательства эксплуатации, фактическую доступность и влияние на бизнес, чтобы определить приоритет работ и передать их ответственному за исправление.
Руководство и исследование
Свяжите оповещения безопасности с работой аналитиков, решениями уполномоченных специалистов и конкретными действиями. Объедините тестирование, мониторинг и реагирование в общий рабочий процесс.
Руководство и исследование
Различайте слабое место системы, технику атаки и вредоносное ПО. Отдельно фиксируйте дефекты кода, конфигурации и идентификации и использующие их действия.
Руководство и исследование
Организуйте работу с уязвимостями как повторяемую операционную практику: определите ответственность команд, основания повторной оценки и записи решений. Сохраняйте доказательства от обнаружения до проверки результата.
Руководство и исследование
Ведите каждую выявленную уязвимость от оценки и выбора мер до их выполнения и подтверждения результата. Используйте повторные проверки и отчёты, чтобы определить приоритеты следующего цикла.
Руководство и исследование
Когда сотрудники внедряют помощников, агентов и интеграции с ИИ, организации должны фиксировать используемые системы, доступные им данные и ответственных за решения.
Руководство и исследование
Программа управления киберрисками связывает активы и угрозы с последствиями для бизнеса, назначает ответственных за снижение риска и обеспечивает пересмотр решений.
Руководство и исследование
Сканирование лишь выявляет возможные проблемы. Программа управления уязвимостями определяет, какие активы проверять, подтверждает результаты, расставляет приоритеты с учётом бизнеса, отслеживает исправления и повторно проверяет их.
Руководство и исследование
Удалённые компьютеры, мобильные устройства и IoT отличаются программами и возможностями обновления. Проверка помогает учесть активы, определить базовые требования и зафиксировать исключения.
Руководство и исследование
Для защиты данных на устройствах нужны политика, технические меры и записи, подтверждающие, что эти меры работают. Определите, какие требования применимы к устройствам и данным вашей организации.
Руководство и исследование
Аттестация облачного провайдера не снимает с организации ответственность за собственные данные, конфигурации и операции. Для каждого требования определите обязанности сторон и материалы, по которым можно проверить его выполнение.
Руководство и исследование
Управление облаком определяет, кто создаёт, защищает, контролирует и выводит ресурсы из эксплуатации. Назначьте ответственных за безопасность, расходы и работу сервисов.
Руководство и исследование
EDR объединяет сигналы с удалённых и офисных устройств. Проверяйте, какие устройства охвачены агентами, как защита работает при потере связи и как организовано реагирование.
Руководство и исследование
Ноутбуки, серверы, телефоны и IoT-устройства подключаются к сети по-разному. Защита конечных устройств должна объединять инвентаризацию, обновления, правила доступа и обнаружение.
Руководство и исследование
В пилотном проекте проверяйте охват устройств, обнаружение угроз и процесс реагирования в ваших рабочих условиях. Демонстрации функций продукта для такой оценки недостаточно.
Руководство и исследование
Защита устройств Windows включает обновления ОС и приложений, локальные средства защиты и обнаружение угроз на устройствах. Проверяйте настройки каждого средства и то, какие устройства оно охватывает.
Руководство и исследование
Этичное тестирование помогает проверять уязвимости систем с разрешения владельца. Для работы нужны письменное согласие, согласованные границы и допустимое воздействие, а по итогам — отчёт с рекомендациями по исправлению.
Руководство и исследование
Наборы эксплойтов могут выявлять и использовать уязвимости браузера и плагинов для доставки вредоносных программ. Задержки обновлений, опасный веб-контент и избыточные права пользователя могут усугубить последствия атаки.
Руководство и исследование
Домены, узлы, облачные сервисы и точки удалённого доступа, видимые из интернета, меняются. Управление внешней поверхностью атаки помогает находить неизвестные активы, устанавливать их владельцев и организовывать устранение выявленных проблем.
Руководство и исследование
Тестирование на проникновение позволяет оценить последствия эксплуатации уязвимостей в согласованных сценариях. Без чёткой цели, определённых границ и ограничений воздействия результаты могут быть неполными, а проверка — нарушить работу систем.
Руководство и исследование
Список уязвимостей сам по себе не определяет приоритеты исправлений. Ценность актива, его доступность из интернета и сведения об эксплуатации помогают решить, какие уязвимости устранять в первую очередь.
Руководство и исследование
Постоянный процесс выявляет активы и слабые места, расставляет приоритеты исправлений и проверяет результат. Повторный цикл охватывает новые активы, изменения и повторно возникшие проблемы.
Руководство и исследование
Узнайте об основных видах вредоносных программ, распространении рекламного ПО и признаках, требующих внимания. Используйте практические шаги для безопасной проверки и очистки устройства.
Руководство и исследование
Узнайте, как поддельные приложения, фишинговые ссылки, избыточные разрешения и взлом аккаунта могут затронуть телефон. Разберитесь, как проверить приложения и настройки конфиденциальности на Android и iPhone и что делать при подозрительном событии.
Руководство и исследование
Троян может маскироваться под надёжный файл или приложение. Часто его запускает пользователь, но установить и запустить троян может и другое вредоносное ПО. Разберитесь в отличиях от вируса и червя, этапах атаки, видах троянов, признаках заражения и действиях при инциденте.
Руководство и исследование
Рассмотрите киберугрозы по способу атаки и последствиям для бизнеса. Подберите меры защиты и реагирования для вредоносного ПО, фишинга, отказа в обслуживании, уязвимостей, внутренних рисков и проблем облака/API.
Руководство и исследование
Журналы доступа, операционные журналы и события безопасности отвечают на разные вопросы. Выберите источники, храните записи так, чтобы их можно было искать, и отделяйте общее управление журналами от корреляции SIEM.
Руководство и исследование
SIEM объединяет данные безопасности, приводит их к единому формату и помогает исследовать связи между событиями. Узнайте, как работают сбор, нормализация, корреляция, оповещения и отчётность.
Руководство и исследование
SIEM, EDR и XDR работают с разными источниками данных и задачами безопасности. Сравните расследование на конечном устройстве, корреляцию в масштабе организации и координированное реагирование; решайте вопрос замены по своим требованиям.

Руководство и исследование
Узнайте, как телеметрия конечных устройств, анализ поведения и средства расследования помогают выявлять вредоносную активность. При выборе EDR оценивайте видимость, конфиденциальность, реагирование и готовность команды.
Руководство и исследование
Проследите историю ransomware — от блокировки файлов до вымогательства с угрозой публикации данных. Составьте практический план резервного копирования, контроля доступа, обновлений и реагирования на инцидент.
Руководство и исследование
Оценивайте отдельно предотвращение, обнаружение поведения, поиск, изоляцию и расследование средствами EDR. Практические вопросы помогут проверить ранние признаки атаки, работу без связи, автоматические действия и границы восстановления.
Руководство и исследование
Различайте шифрование файлов, блокировку устройств и угрозы публикации данных. Узнайте, почему семейство вредоносной программы, способ проникновения, преступная бизнес-модель и тактика вымогательства — разные понятия.
Технический документ
План реагирования на инциденты, схема движения данных и защита устройств для школьных IT-команд.
Технический документ
Пять направлений защиты от программ-вымогателей и подготовки к восстановлению после атаки.
Руководство и исследование
Endpoint Detection and Response (EDR) отслеживает активность конечных устройств и помогает расследовать подозрительное поведение и реагировать на инциденты. Узнайте, какие данные собирает EDR, как он поддерживает расследование и реагирование, дополняет SIEM и что учитывать при выборе.
Руководство и исследование
Проводите демонстрацию EDR как проверку собственного сценария, а не как презентацию. Оцените, какие данные о событии доступны, как аналитик проводит расследование, кто вправе выполнять ответные действия, совместимы ли устройства и какова нагрузка на команду. Используйте заранее согласованные критерии.
Руководство и исследование
Внедряйте EDR поэтапно: уточните инвентарь устройств, определите границы телеметрии и конфиденциальности, проверьте операционные системы, распределите ответственность за реагирование и вводите автоматизацию под контролем.
Руководство и исследование
Центр мониторинга и реагирования на инциденты безопасности (SOC) объединяет людей, процессы и технологии для наблюдения, оценки и управления событиями безопасности организации. Узнайте о шести основных функциях, ценности для бизнеса, задачах аналитиков и рабочем цикле инцидента.
Руководство и исследование
Сравните задачи антивируса, платформы защиты конечных устройств (EPP), EDR и межсетевого экрана. Используйте практические вопросы, чтобы подобрать архитектуру с учётом устройств, команды и готовности к инцидентам.
Руководство и исследование
Сравните мониторинг через агент, API, сеть и облачную платформу. Используйте вопросы для выбора гибридной архитектуры с учётом конфиденциальности, работы без связи, доступных данных и управления устройствами.
Руководство и исследование
Объедините инвентаризацию, доступ, обновления, сетевые меры и готовность к инцидентам в единую практику для удалённых сотрудников, мобильных устройств, серверов и IoT.
Руководство и исследование
Разберите роль известных индикаторов, анализа поведения, систем-ловушек и расследования специалистами. Изучите поиск от гипотезы до реагирования, аналитические методы, примеры инструментов и отличие оценки компрометации от постоянного поиска угроз.
Руководство и исследование
Узнайте, как внешняя команда поиска угроз может восполнить нехватку ресурсов и навыков, какие работы могут входить в услугу и как согласовать взаимодействие с внутренним SOC.
Руководство и исследование
Разберите стратегический, тактический, оперативный и технический уровни киберразведки, их аудитории и применение в операциях. Конкретные критерии выбора источников, приоритизации сигналов и оценки платформы.
Руководство и исследование
Сравните примеры продуктов и услуг, включая Xcitium, Heimdal, Bitdefender, Snort, SentinelOne и CrowdStrike. Практические критерии оценки функций EDR, состава услуг и возможностей сетевых IDS/IPS.
Руководство и исследование
Проверьте, как связываются сигналы конечных устройств, систем управления учётными записями, почты, сети и облака и какие действия возможны при инциденте. Нейтральные критерии пилота для Cisco XDR и Palo Alto Cortex XDR.
Руководство и исследование
План реагирования заранее определяет роли, полномочия для принятия решений, эскалацию, коммуникацию и восстановление. Разберите актуальный подход NIST, отличия от прежних моделей и адаптацию плана к активам, сервисам и рискам организации.
Руководство и исследование
DFIR объединяет оперативное реагирование с сохранением и анализом цифровых доказательств. Разберите виды артефактов, порядок хранения и передачи доказательств, шестиступенчатый процесс, ограничения облака и IoT, противодействие антифорензике и навыки команды.
Руководство и исследование
MDR дополняет обнаружение, расследование и реагирование организации внешними специалистами и инструментами. Фактическая ценность услуги зависит от охвата мониторинга, анализа специалистами, полномочий, эскалации, ответных действий и итоговой отчётности.
Руководство и исследование
Сравните статическую проверку, изолированный запуск и обратную разработку. Используйте следы в файлах, памяти и сети для обнаружения и реагирования.
Руководство и исследование
IaaS, PaaS и SaaS по-разному распределяют задачи управления. Руководство объясняет модели инфраструктуры и размещения, обязанности клиента и провайдера по безопасности, а также роль основных сервисов AWS.
Руководство и исследование
VPC даёт средства сегментации, маршрутизации и управления доступом, но сама по себе не защищает ресурсы. Дополните сетевой проект учётом облачных приложений, правилами работы с данными и подходящими возможностями CASB.
Руководство и исследование
План миграции: инвентаризация и зависимости, выбор стратегии, пилот, перенос по этапам и откат. Сравните инструменты и определите, как проверить безопасность, работу приложений и расходы после перехода.
Руководство и исследование
Маршрутизатор, IP-адрес, маска подсети и DHCP помогают устройствам находить друг друга в локальной сети и выходить в другие сети. В этом руководстве собраны основные понятия и безопасные способы диагностики.
Руководство и исследование
TCP отвечает за надёжную доставку потока данных, ICMP передаёт диагностические сообщения, а IP TTL не позволяет пакету бесконечно ходить по маршруту. Разберём эти понятия вместе с топологией и простыми проверками без изменения настроек.
Руководство и исследование
Wi‑Fi подключает к локальной сети по радио; LTE и 5G используют радиодоступ и сеть мобильного оператора, а DSL — телефонную линию. Выбирайте подключение по реальной доступности по вашему адресу и требованиям работы, затем проверьте защиту маршрутизатора и устройств.
Руководство и исследование
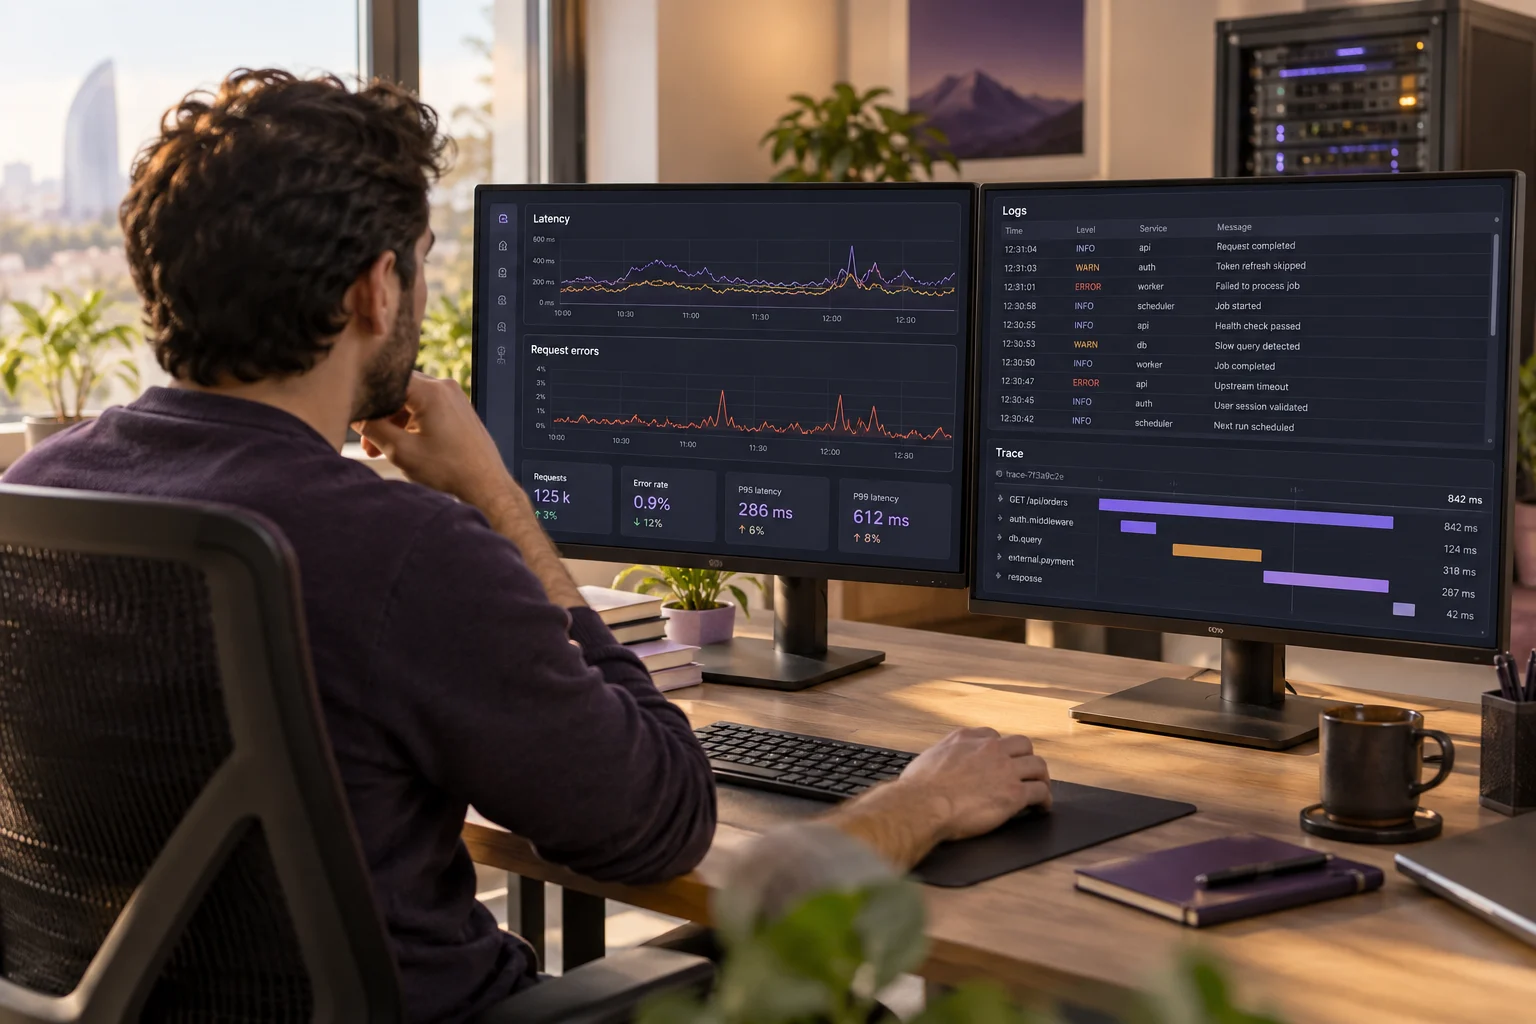
Журнал приложения должен показывать не только ошибку, но и время, компонент, уровень и результат события. Руководство объясняет, как выбирать события, различать уровни, применять структурированный формат и не записывать чувствительные данные.
Руководство и исследование
Чтобы искать записи с нескольких серверов и приложений, спланируйте путь журнала от источника до архива. Руководство объединяет сбор, извлечение полей, нормализацию, поиск, оповещения, хранение и критерии выбора управляемых сервисов.
Руководство и исследование
Event Viewer показывает события Windows, а журналы IIS и других веб-серверов фиксируют HTTP-запросы и ответы. Руководство объясняет фильтрацию, поля W3C, коды состояния и параметры ротации на практических примерах.
Руководство и исследование
Мониторинг отслеживает выбранные показатели; наблюдаемость помогает исследовать поведение системы по журналам, метрикам и трассировкам. Руководство объясняет APM, обратную связь DevOps, распределённую трассировку и мониторинг реальных пользователей.
Руководство и исследование
Мониторинг инфраструктуры связывает ресурсы серверов, сетевое соединение, облачные сервисы и результат, который видит пользователь. Руководство объясняет выбор показателей, роли SNMP/ICMP/NTA, планирование мощности по истории и границы ответственности облачного провайдера.
Руководство и исследование
Атаки на аккаунты используют разные методы: от подбора пароля до повторного применения украденных данных. Понимание различий помогает правильно выбрать меры обнаружения и реагирования.
Руководство и исследование
NTLM и Kerberos создают разные поверхности риска в средах Active Directory. Для защиты важно понимать потоки протоколов, признаки компрометации и меры восстановления.
Руководство и исследование
Смена пароля у почтового провайдера и обновление сохранённого входа на телефоне — разные действия. Сначала защитите аккаунт у провайдера, затем заново подтвердите вход в Apple Mail или другом почтовом приложении.
Руководство и исследование
Сопоставьте топологию, правила межсетевых экранов и сведения об уязвимостях, чтобы оценить реальную доступность, возможные пути атаки и последствия изменений.
Руководство и исследование
USB-устройства и программы, двигающие курсор, могут мешать блокировке при бездействии. Разберитесь в рисках и установите соразмерные правила для вспомогательных средств доступности, киосков и длительных задач.
Руководство и исследование
Заранее согласуйте охват, методику, доказательства и результаты работы, чтобы оценка привела к решениям и плану исправлений.
Технический документ
План Zero Trust: от потоков данных до непрерывного мониторинга.
Технический документ
Зачем поставщику IT-услуг развивать управляемые услуги безопасности.
Технический документ
Управляемое обнаружение угроз и реагирование для органов власти штатов и местного самоуправления США.
Руководство и исследование
Управляемые ИТ-услуги могут охватывать поддержку пользователей и управление инфраструктурой. Это руководство помогает до заключения договора определить обязанности, правила доступа и способы оценки результата.
Руководство и исследование
SECaaS — предоставление средств защиты и услуг по информационной безопасности через внешнего поставщика. Руководство помогает оценить состав услуги, обязанности вашей команды и условия работы с поставщиком.
Руководство и исследование
Автоматизация безопасности связывает повторяющуюся первичную оценку оповещений, уведомления и согласованные ответные действия между инструментами. Руководство помогает строить измеряемые процессы с проверкой и контролем человека.
Руководство и исследование
Сведения от людей могут дать контекст о намерениях, которого нет в технической телеметрии. Руководство объясняет, как включать их в законную, основанную на согласии и проверяемую работу с разведданными.
Руководство и исследование
Различайте злоумышленников по мотивам и возможностям, проследите развитие длительных APT-кампаний и стройте защиту на наблюдаемом поведении.
Руководство и исследование
Разберитесь в целях вредоносных программ, механизмах буткитов и кейлоггеров, устройстве ботнетов и распространении вредоносной рекламы.
Руководство и исследование
Различайте злоупотребление штатными средствами (LOTL), вмешательство в процессы и перемещение между системами сети. Исследуйте подозрительную активность в Windows и Linux по данным процессов, учётных записей и сетевых соединений.
Руководство и исследование
Выстройте проверяемое исследование открытых источников (OSINT), сравните системы-ловушки с межсетевыми экранами и разберитесь в различиях между deep web и dark web.
Руководство и исследование
Распознавайте злоупотребление доверием через вымышленные сценарии и звонки, проверяйте подозрительные запросы и подготовьте действия на случай доксинга.
Руководство и исследование
Включите в инвентаризацию доступные из интернета активы, облачные ресурсы и неутверждённые сервисы. Для каждой выявленной проблемы укажите ответственного, влияние на бизнес и способ исправления.
Руководство и исследование
Свяжите техническое расследование, бизнес-решения и общение с затронутыми людьми в едином плане реагирования.
Руководство и исследование
Определите границы, метод и отчётность разрешённого тестирования; устраните выявленные уязвимости и повторно проверьте меры защиты.
Руководство и исследование
Объедините оценку рисков, политики, технические меры и реагирование на инциденты в едином цикле управления.
Руководство и исследование
Проверяйте поведенческие и технические сигналы без преждевременных выводов, защищайте доступ и соблюдайте конфиденциальность личной информации при расследовании.
Руководство и исследование
Сравнивайте состояние критичных файлов с доверенным эталоном и проверяйте совместимость исправлений для старого ПО.
Руководство и исследование
Изменяйте видимые значения данных для тестирования и аналитики; учитывайте, что обфускация не заменяет шифрование и контроль доступа.
Руководство и исследование
Настройте загрузку и преобразование данных (ETL/ELT) и сбор изменений (CDC), сравните гибридную и федеративную аналитику, проверяйте права доступа и качество данных каждого источника.
Руководство и исследование
Отличайте 401 от 403, проверяйте причины в браузере, API и на сервере, отслеживайте повторные отказы как сигнал безопасности.
Руководство и исследование
Распознавайте обман с платежами, фишинг, захват аккаунта и поддельные магазины; проверяйте переводы по независимому каналу и подготовьте план реагирования.
Руководство и исследование
Проверьте TPM 2.0 и Secure Boot на устройстве Windows, безопасно откройте настройки прошивки и заранее подготовьте ключ восстановления зашифрованного диска.
Руководство и исследование
Замените постоянные права администратора доступом для конкретной задачи, ресурса и периода; определите порядок запроса, согласования, истечения срока и аудита.
Руководство и исследование
Защитите данные, учётные записи, конечные устройства и интеграции во всём процессе дистанционной помощи: от видеоконсультаций и порталов до устройств мониторинга.
Руководство и исследование
Снижайте риск внедрения формул, когда пользовательские данные попадают в CSV, проверяйте файл перед импортом и защищайте чувствительные выгрузки.
Руководство и исследование
Выберите подходящие действия для восстановления Windows после сбоя или подозрительной активности, резервного копирования данных и передачи устройства новому владельцу.
Руководство и исследование
Проверьте CRM с данными клиентов по ролям, выгрузкам, подключённым приложениям и учётным записям партнёров.
Руководство и исследование
Свяжите инвентаризацию IT/OT, сетевые границы, удалённый доступ поставщиков и план непрерывности для подключённого производства.
Руководство и исследование
Алгоритм, обученная модель и архитектура модели — разные понятия. Руководство объясняет их на примерах прогнозирования, текста и безопасности.
Руководство и исследование
Обработка текста, нормализация слов и генерация ответа LLM — разные этапы. Разберитесь в их возможностях и границах безопасности.
Руководство и исследование
Разберите вопросы аналитики и простые статистические методы на примерах бизнеса и безопасности: прогноз, связь, смещение и разброс.
Руководство и исследование
Различайте хранение исходных данных и подготовленную аналитику для отчётов. Изучите роли data lake, warehouse и мер безопасности BI-процесса.
Руководство и исследование
Завершённый ежегодный курс не показывает, как сотрудники отреагируют на реальное сообщение. Создайте постоянную программу с обучением по рискам, фишинговыми упражнениями, понятным каналом сообщений и измерением поведения.
Руководство и исследование
Сотрудники могут начать использовать новые инструменты до закупки. Выявите фактическое использование, зафиксируйте границы данных и доступа, создайте быстрый путь согласования и выберите узкий пилот с измеримым результатом.
Руководство и исследование
Поместите ИИ-агента в существующий канал поддержки: он отвечает на простые вопросы по утверждённым материалам, а нерешённое обращение передаёт в очередь вместе с контекстом разговора. Сохраните проверку личности и контроль человека для рискованных изменений.
Руководство и исследование
FTP, RDP, SNMP и TLS решают разные задачи. Разберитесь, какие данные они передают, какие точки доступа создают и какие настройки снижают риск.
Руководство и исследование
Датчики, камеры, IP-телефоны и личные мобильные устройства расширяют возможности сети. Практические шаги для безопасной закупки, инвентаризации, сегментации, обновлений и разделения рабочих и личных данных.
Руководство и исследование
ARP-подмена, перенаправление DNS, поддельный Wi-Fi и другие методы MITM используют доверие в сети. Руководство объясняет точку атаки, признаки и ограничение последствий сегментацией.
Руководство и исследование
Поддельный отправитель, взломанный аккаунт, мошенничество от имени руководителя и вредоносные вложения имеют разные признаки. Используйте SPF, DKIM, DMARC, почтовый шлюз и проверку платежей вместе.
Руководство и исследование
SASE объединяет сетевые и облачные функции безопасности, а UTM — несколько средств защиты на одной платформе. Разберитесь в критериях выбора и подготовке к атакам на доступность сервисов.
Руководство и исследование
Конечная точка API — адрес, по которому клиент обращается к ресурсу или операции сервиса. Проектируйте её вместе с правилами доступа, разрешениями, ограничениями нагрузки и диагностическими данными.
Руководство и исследование
Безопасность приложений охватывает проектирование, код, зависимости, конфигурацию и работу сервиса. Руководство описывает последовательность от выявления рисков на этапе дизайна до проверки SQL-инъекций, RCE и ошибок конфигурации.
Руководство и исследование
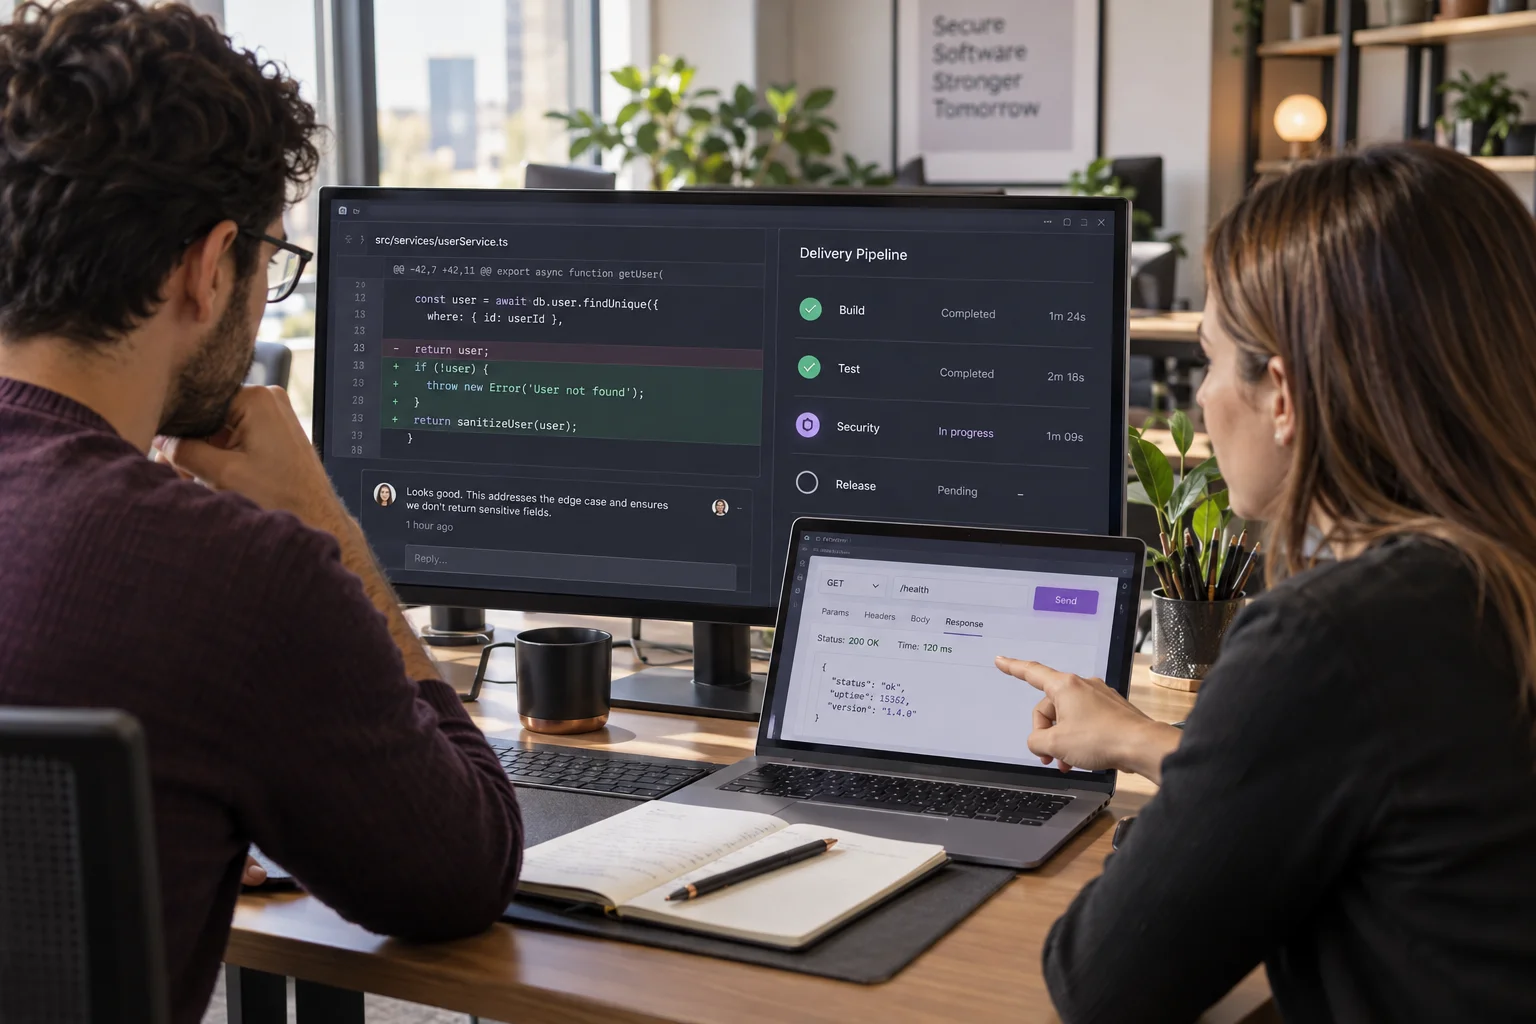
CI автоматизирует частую интеграцию и проверки, а CD — подготовку проверенного артефакта к выпуску или его развёртывание. Сочетайте ранние тесты и версионируемые политики с защитой самого конвейера.
Руководство и исследование
Виртуальная машина и контейнер изолируют ресурсы на разных уровнях. Микросервисы делят приложение на независимо выпускаемые компоненты; выбор зависит от производительности, совместимости, изоляции и операционной сложности.
Руководство и исследование
Kubernetes размещает контейнеры в кластере и поддерживает заданное состояние. AKS предоставляет управляемый уровень управления; важно понимать границы ответственности за приложения, узлы, учётные записи, сеть, данные и настройку мониторинга.
Руководство и исследование
Предложения MDR, MSSP и MXDR не означают одну и ту же услугу. Разделите мониторинг, расследование, реагирование и обязанности клиента по договору.
Руководство и исследование
EDR помогает расследовать подозрительную активность на конечных устройствах, а DLP контролирует использование и передачу чувствительных данных. Сравните их задачи, охват и совместное применение.
Руководство и исследование
SecOps объединяет специалистов по безопасности, IT-эксплуатации и разработке. SOC — команда или служба мониторинга и реагирования, а TDR — обнаружение угроз и реагирование на них. Разберитесь в ролях и порядке передачи работы.
По этому запросу материалов нет. Измените фильтры.
Изучите кейсы и документацию на официальных сайтах Xcitium.