
Управляемая услуга · MDR
Управляемый мониторинг угроз и реагирование
Общий сервис MDR от Xcitium объединяет удаленную работу специалистов безопасности, мониторинг 24/7/365, проактивный поиск угроз, реагирование на инциденты, SIEM, threat intelligence и поведенческую аналитику.
Обсудить задачу↗
Модель мониторинга и триажа
Сервис передает удаленной команде ежедневный триаж и анализ событий безопасности, обеспечивает мониторинг 24/7/365 и непрерывный анализ активности конечных устройств и сетевого трафика.
Поиск угроз и приоритетные сигналы
Специалисты проактивно исследуют потенциальные угрозы; отчеты могут содержать уведомления высокой достоверности о бесфайловых атаках, APT и попытках повышения привилегий.
Реагирование и меры по устранению
MDR обеспечивает оперативное реагирование на инциденты и меры по устранению последствий.
Централизованные сигналы через SIEM
SIEM централизованно собирает, анализирует и связывает данные безопасности.
Threat intelligence и поведенческая аналитика
Глобальная threat intelligence усиливает обнаружение и предотвращение угроз, а поведенческая аналитика помогает выявлять необычную активность.
Проверьте MDR поэтапно
Сначала определите источники данных конечных устройств и сети, доступ и срок хранения. Затем согласуйте полномочия на реагирование и ответственного за одобрение действий. Проследите согласованное тестовое событие от телеметрии до расследованного инцидента и задокументированного следующего шага, прежде чем расширять охват.
Выберите подходящее решение
Управляемый EDR
Управляемый EDR обеспечивает мониторинг сигналов конечных устройств и реагирование силами SOC.
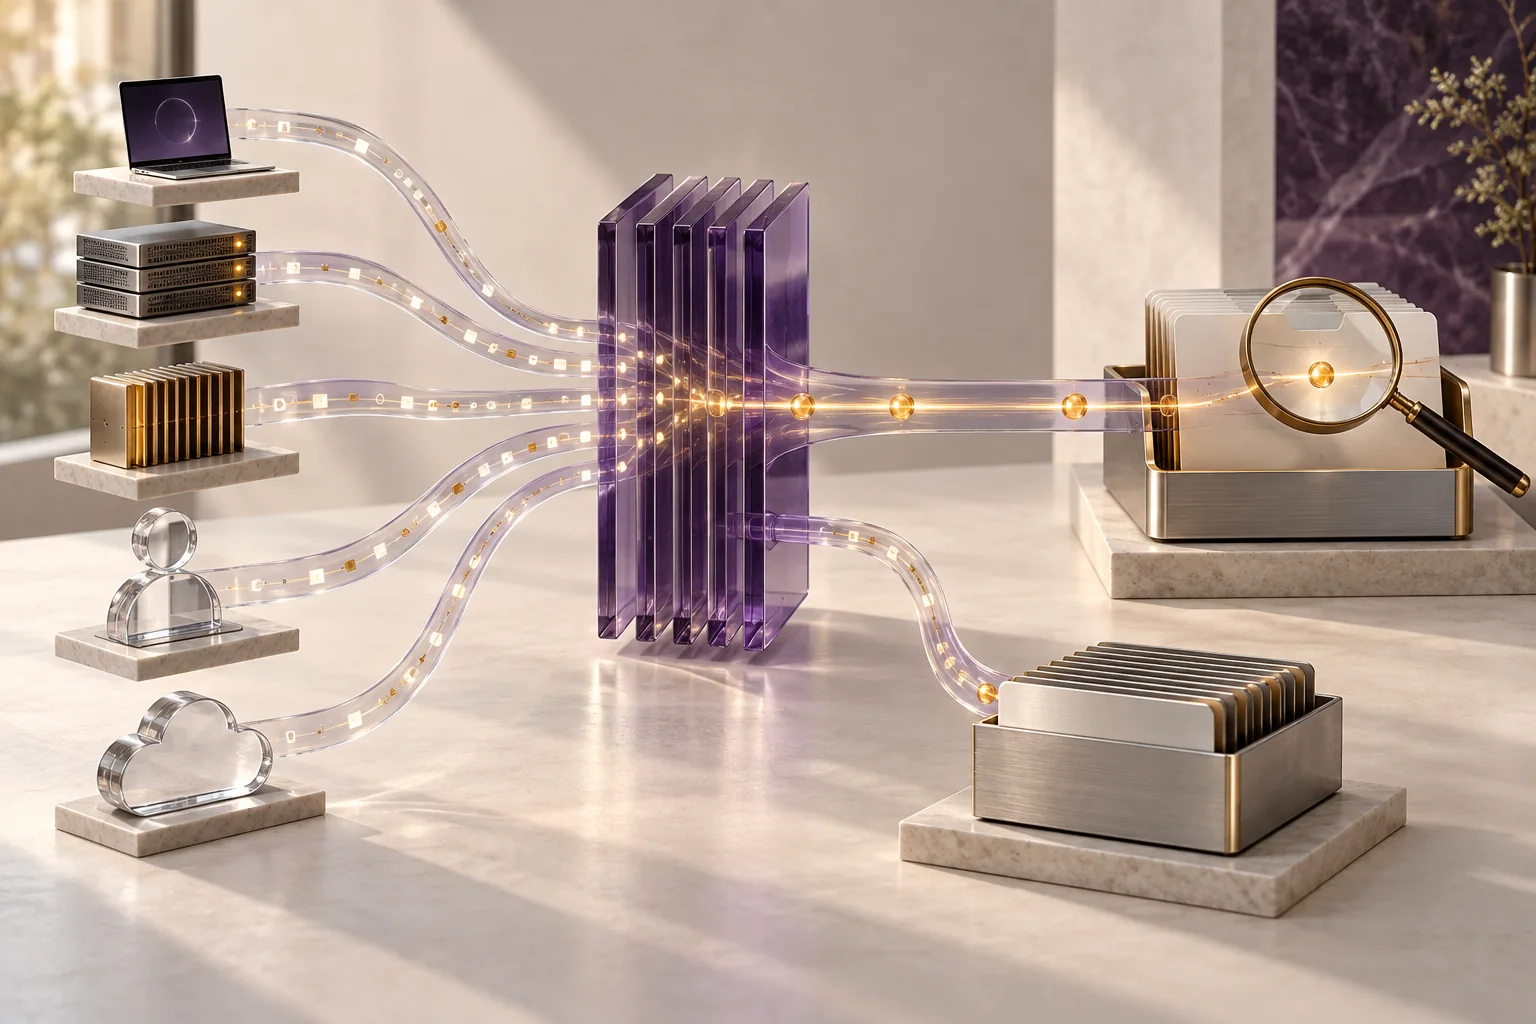
Управляемый SIEM
Изучите SIEM для централизации логов и их корреляции.

Управляемый threat hunting
Рассмотрите отдельную услугу проактивного поиска угроз аналитиками.
XDR
Изучите XDR для связывания сигналов и рабочих процессов реагирования.
Вопросы и ответы
Этот MDR отличается от услуги для Microsoft Defender?
Да. Общий MDR охватывает активность конечных устройств и сети, hunting, SIEM, threat intelligence и поведенческую аналитику. Отдельная услуга для Defender предназначена для среды Microsoft Defender.
Какие данные отслеживает MDR?
Сервис анализирует активность конечных устройств и сетевой трафик, объединяя сигналы для расследования.
Xcitium
План для вашей инфраструктуры
Расскажите о среде, используемых инструментах и приоритетах. Определим состав решения и этапы внедрения.