
Услуги Xcitium
Управляемые услуги SOC
Объедините мониторинг SOC, SIEM, анализ угроз и защиту конечных точек в единой модели услуг для клиентов.
Обсудить задачу↗
Клиентам — управляемый SOC
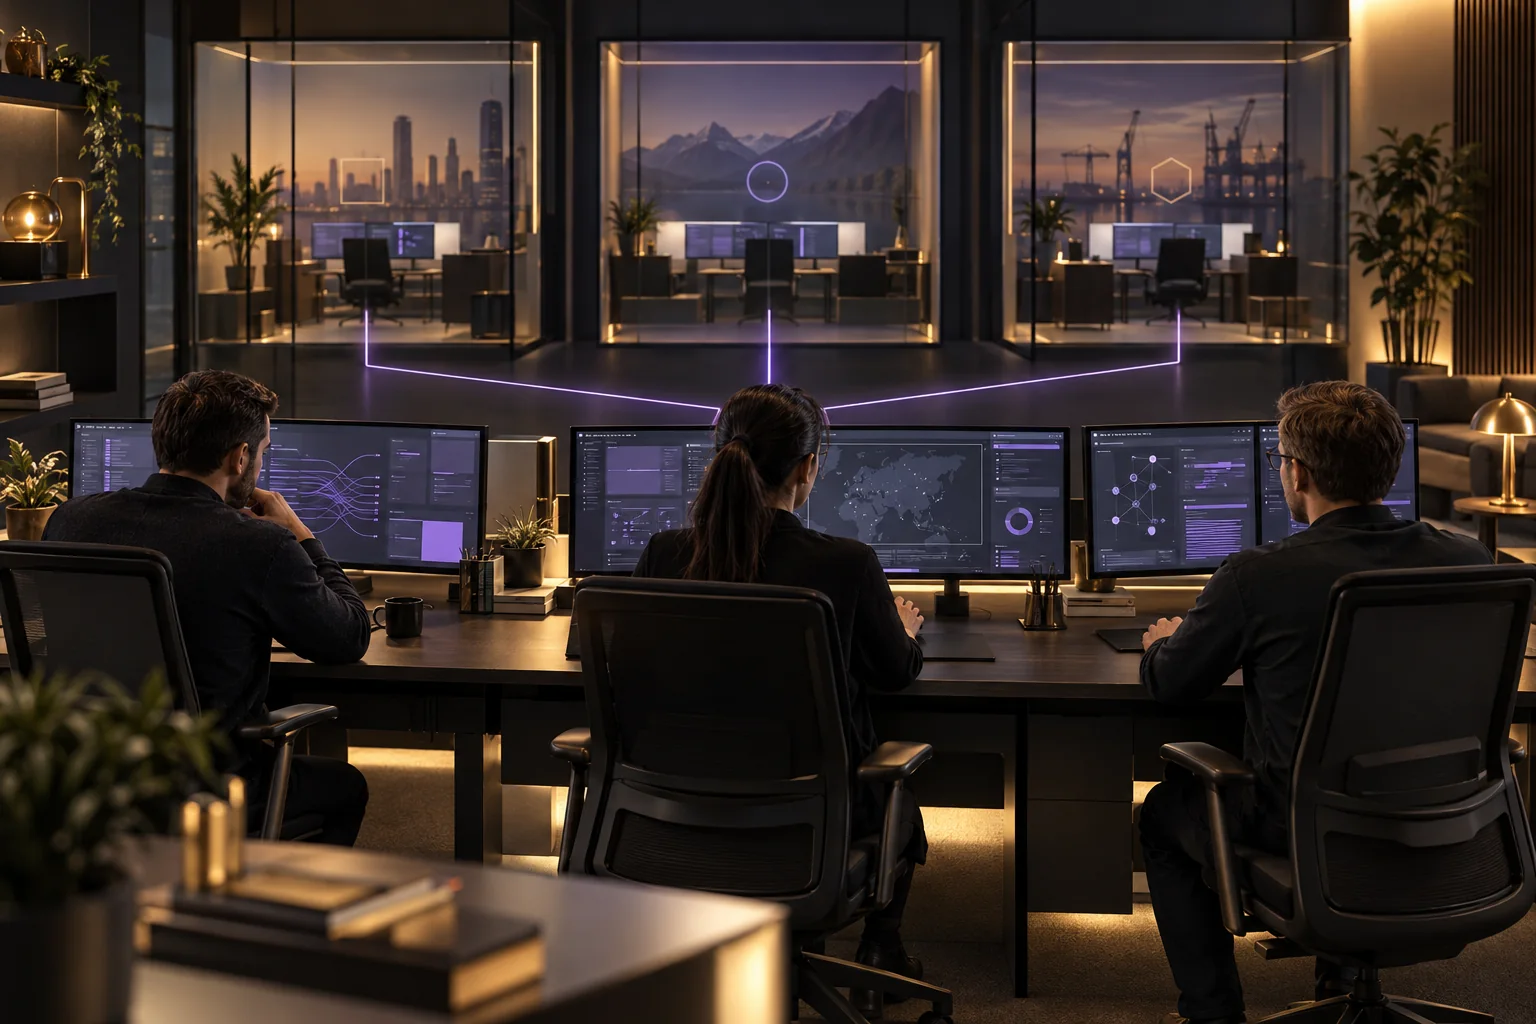
Xcitium предлагает SOC как полностью управляемую или совместно управляемую услугу. Партнёры могут включить её в предложение под своим брендом.
Аналитики и реагирование
Специалисты Xcitium расследуют оповещения, реагируют на инциденты и помогают адаптировать планы реагирования к среде клиента.
Возможности SOC и SIEM
В дополнение к операциям SOC доступна облачная SIEM-служба, настраиваемая под потребности. Уровень управления выбирается для конкретной модели.
Выявление угроз по разным источникам
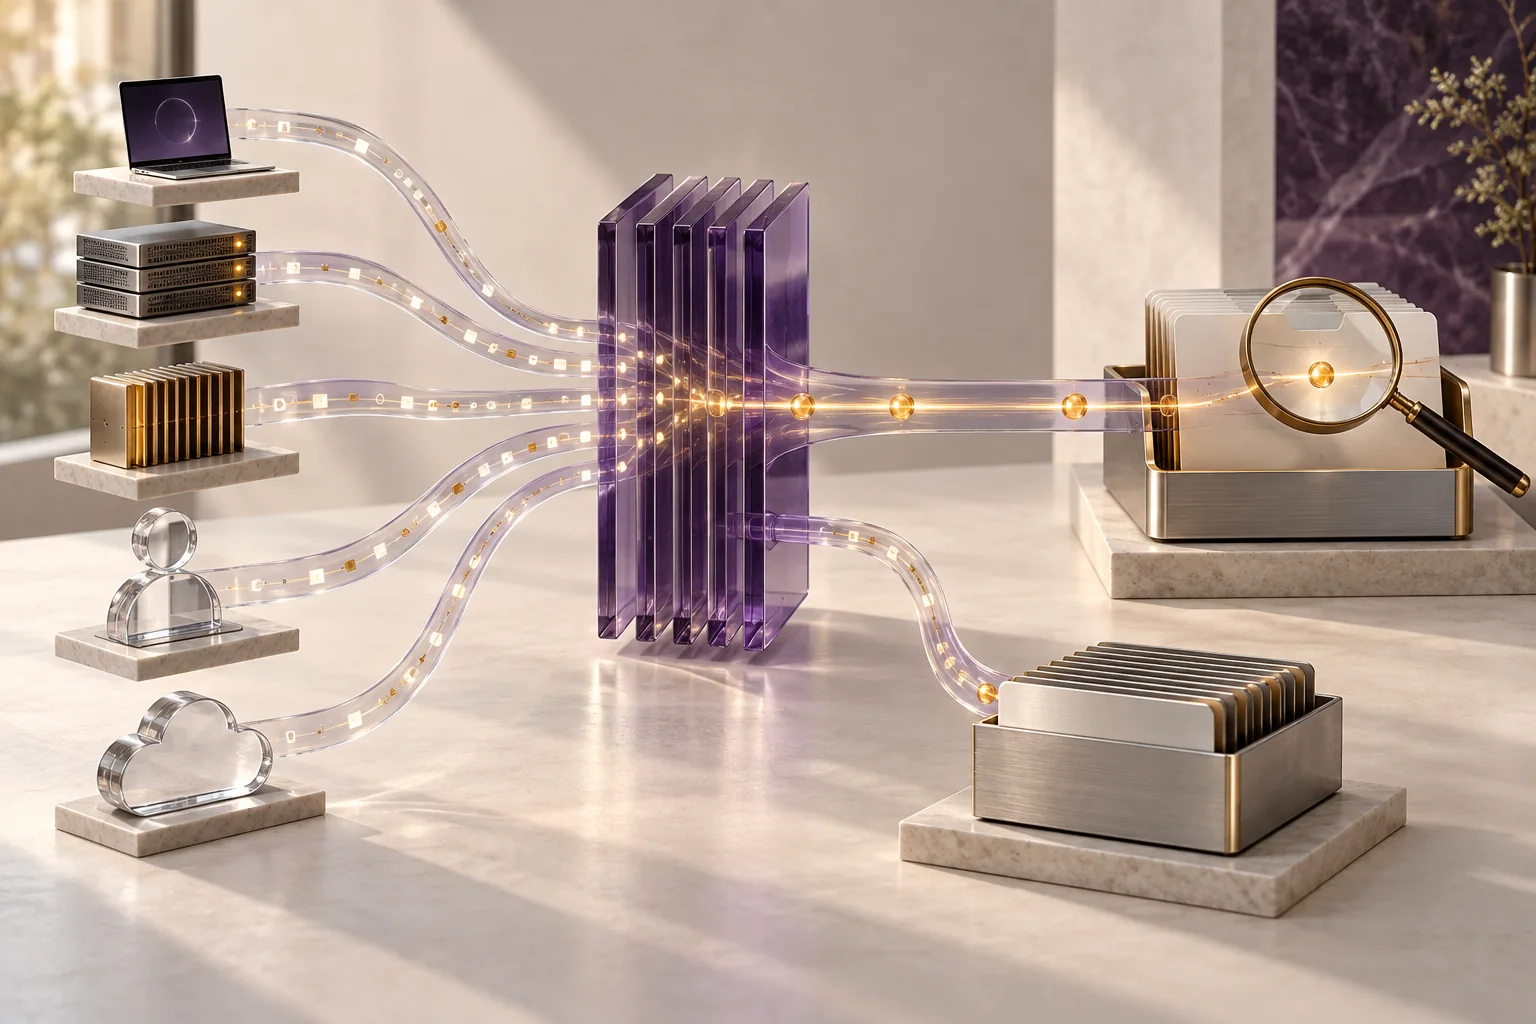
Журналы, сетевые пакеты, данные сети и конечных точек сопоставляются в физических, виртуальных и облачных средах, создавая контекст для расследования.
Защита конечных точек, аналитика угроз и учёт активов
EPP/EDR и телеметрия конечных точек, данные Threat Labs и Verdict Cloud, а также автоматическая регистрация активов сетевым сканером дополняют рабочий процесс SOC.
Xcitium
Как строится работа
01Подключите активы+
Подключите активы клиентов с помощью сканера и автоматической регистрации.
02Собирайте телеметрию+
Журналы, сетевые данные и телеметрия конечных точек поступают для мониторинга и сопоставления.
03Расследуйте события+
Аналитики SOC исследуют сигналы угроз и адаптируют реагирование к модели обслуживания клиента.
04Анализируйте результаты+
Отчёты и записи о реагировании помогают планировать дальнейшие меры защиты.
Выберите подходящее решение

Вопросы и ответы
Какие возможности входят в услугу SOC?
Модель может включать мониторинг SOC, SIEM, анализ угроз по разным источникам, защиту конечных точек и threat intelligence.
Услуга полностью управляемая?
Xcitium предлагает управляемый и совместно управляемый варианты. Распределение повседневных обязанностей определяется договорённостью.
Xcitium
План для вашей инфраструктуры
Расскажите о среде, используемых инструментах и приоритетах. Определим состав решения и этапы внедрения.