
Услуги Xcitium
Управляемые услуги по защите от угроз
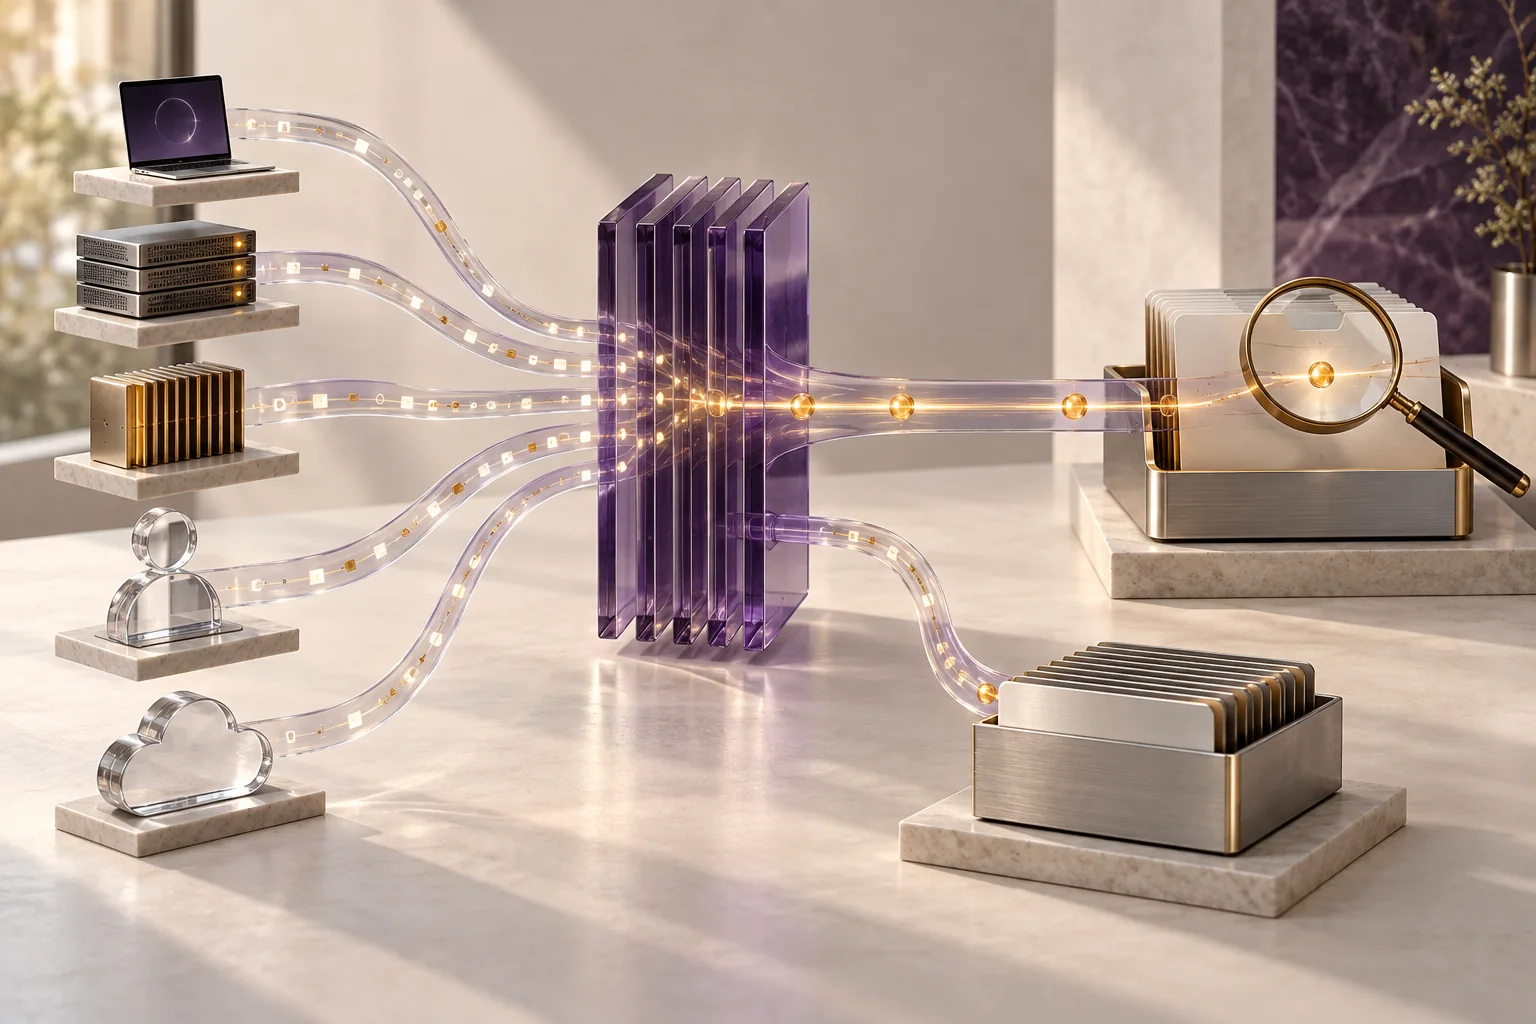
Постоянный мониторинг сети, конечных точек и облака, анализ угроз специалистами и ответные меры.
Обсудить задачу↗
Непрерывный мониторинг
Услуга Xcitium описывает круглосуточный мониторинг сети, конечных точек и облачных сред для выявления подозрительной активности.
Автоматическое выявление и поведенческий анализ
Машинное обучение и поведенческий анализ помогают находить аномалии и возможные угрозы; сигналы передаются на дальнейшую проверку.
Экспертное расследование
Аналитики угроз изучают оповещения, определяют их характер и серьёзность, стараясь снизить влияние ложных сигналов на работу.
Containment и реагирование
После подтверждения угрозы команда MDR может принять меры изоляции и снижения риска, изолировать затронутые системы и поддержать восстановление операций.
Проактивный поиск и отчётность
Аналитики исследуют активность, которая могла обойти автоматическую защиту. Итоговый отчёт охватывает действия, выводы и рекомендации по усилению защиты.
Проверьте пример расследования
Выберите среду, источники сигналов и ответственного. На примере расследованного события проверьте доказательства, полномочия на меры защиты и итоговый отчёт.
Xcitium
Как строится работа
01Наблюдайте за данными+
Сигналы сети, конечных точек и облака отслеживаются для постоянного анализа.
02Исследуйте подозрительную активность+
Автоматическая аналитика выявляет аномалии; специалисты проверяют сигналы и изучают их контекст.
03Принимайте меры реагирования+
Для подтверждённых угроз применяются containment и другие согласованные меры снижения риска.
04Получите отчёт и рекомендации+
Выводы и принятые меры сопровождаются рекомендациями по усилению защиты.
Выберите подходящее решение

Вопросы и ответы
Какие среды могут мониториться?
Можно включить сеть, конечные точки и облачные среды; точный охват зависит от согласованной услуги.
Услуга ограничивается автоматическим выявлением?
Нет. Xcitium также предлагает расследование специалистами, реагирование, threat hunting и отчётность.
Xcitium
План для вашей инфраструктуры
Расскажите о среде, используемых инструментах и приоритетах. Определим состав решения и этапы внедрения.